


قالت دانفوس إن وحدات التحكم بالتبريد التي اخترقها قراصنة خلال الليل في مئات المتاجر الكبرى الفرنسية كانت تعمل ببرامج ثابتة قديمة. ورفع المهاجمون درجة حرارة الثلاجات إلى 50 درجة مئوية، ما اضطر المتاجر إلى التخلص من مخزونها الطازج والمجمّد.
قال مصدر مقرب من رئيس الوزراء سيباستيان لوكورنو إن الوكالة الفرنسية للأمن السيبراني، ANSSI، اكتشفت ثغرة في برنامج من دانفوس. وأضاف المصدر أن الوكالة تواصلت بالفعل مع الشركة المورّدة.
دانفوس تحدد وحدتي التحكم القديمتين AK-SM800 وAK-SC355
قالت شركة دانفوس الدنماركية المصنّعة إنها «على علم بحوادث في فرنسا طالت عددًا محدودًا من أنظمة إدارة التبريد». وحددت خطّي إنتاج، AK-SM800 وAK-SC355.
قالت الشركة إن معظم الأجهزة المتأثرة قديمة و«لم تعد تتلقى تحديثات للبرامج أو الأمن». وأفادت التقارير بأن الوحدات المتأثرة كانت تعمل ببرنامج للتحكم يسبق الإصدار 4.
قالت دانفوس إن الأنظمة المتأثرة «كانت تعمل ببرامج ثابتة قديمة». وأضافت أنها «نصحت العملاء منذ وقت طويل بإبقاء الأنظمة المدعومة محدّثة بأحدث البرامج الثابتة، والانتقال من الأنظمة القديمة إلى حلول الجيل الحالي».
تُدار غرف التبريد وخزائن التبريد في السوبرماركت من لوحة تحكم واحدة مترابطة. وتتحكم اللوحة في درجات الحرارة ودورات إزالة الجليد، وهي فترات قصيرة تسخّن فيها المعدات لإذابة الثلج.
يبدو أن المهاجمين استولوا على وظيفة إزالة الجليد وشغّلوها بلا توقف عند 50 درجة.
في أغسطس 2026، نشر فريق Team82 التابع لشركة Claroty بحثًا عن Danfoss AK-SM 800A، وهو مدير الأنظمة الذي ينسّق عمل وحدات التحكم في التبريد بالمنشآت. وكشف الفريق عن ثلاث ثغرات: CVE-2025-41450، تجاوز المصادقة باستخدام كلمة مرور مخفية تستند إلى التاريخ الحالي؛ وCVE-2025-41451، حقن أوامر في إعدادات التنبيه عبر البريد الإلكتروني، ما يتيح تنفيذ التعليمات البرمجية عن بُعد بعد تسجيل الدخول؛ وCVE-2025-41452، حقن إعدادات Nginx بما قد يؤدي إلى حجب الخدمة.
عالجت دانفوس الثغرات في البرنامج الثابت R4.3.1. كما اكتشف الباحثون آلاف واجهات الإدارة المماثلة المعرضة للإنترنت العام.
لا توجد صلة مؤكدة بين ذلك البحث وهجوم هذا الأسبوع.
مالك إنترمارشيه يحصي تضرر 150 متجرًا لمدة ست ساعات
قالت مجموعة ليه موسكيتير، المالكة لإنترمارشيه، إن درجات الحرارة في ثلاجات نحو 150 متجرًا من متاجرها بلغت 50 درجة لمدة ست ساعات خلال الليل. وأضافت المجموعة أن جميع الأطعمة المعنية أُتلفت لتفادي أي مخاطر صحية.
في أحد متاجر إنترمارشيه وسط باريس، ألقى الموظفون عربات محمّلة بالأطعمة المذابة في حاوية نفايات. وانسكب الآيس كريم الذائب على الرصيف.
قالت كارفور إن 80 من متاجرها الكبرى تعرضت للهجوم، وإن الغالبية العظمى من منافذها البالغ عددها 6,000 لم تتأثر. وقالت مونوبري، التي لديها نحو 490 متجرًا في فرنسا، إن 5% منها تعرضت للهجوم.
كتب دومينيك شيلشير، الرئيس التنفيذي لتعاونية U، على X أن استهداف معدات لا غنى عنها لحفظ المنتجات الطازجة وتوفير الغذاء للمتسوقين الفرنسيين «أمر بالغ الخطورة وغير مسبوق».
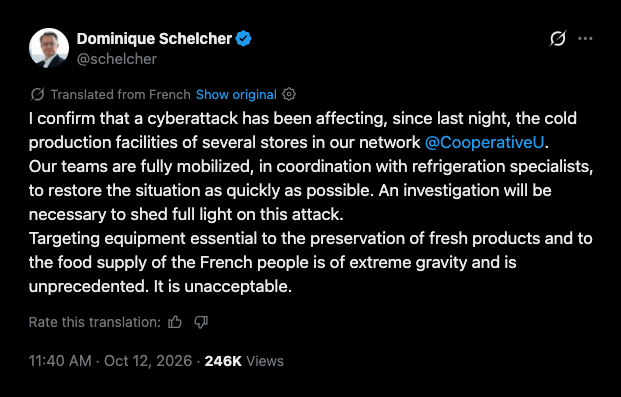 أكد دومينيك شيلشير، الرئيس التنفيذي لتعاونية U، الهجوم في منشور على [X](https://x.com/schelcher/status/2109564928881308012) بتاريخ 12 أكتوبر 2026، وفقًا للترجمة الإنجليزية التي يعرضها X.
قدّر تييري كوتيّار، الرئيس التنفيذي لشركة إنترمارشيه، الخسائر المحتملة بعشرات الملايين من اليوروهات في أنحاء البلاد خلال يوم واحد. وفتح مدّعو باريس تحقيقًا فيما وصفوه بهجوم واسع النطاق.
وقال فيليكس إيم، محلل التهديدات في سيكويا، إن الهجمات طالت أيضًا إسبانيا والبرتغال وبولندا وألمانيا وبلجيكا.
في وقت سابق من هذا العام، أفادت كريبتوبوليتان بأن مصلحة الضرائب الفرنسية تعرضت لاختراق أدى إلى فقدان بيانات نحو 700,000 من دافعي الضرائب. ثم أعلنت الحكومة أنها ستستعين بشركات ذكاء اصطناعي سيادية مثل ميسترال، لا أوبن إيه آي، لفحص الأنظمة العامة بحثًا عن الثغرات.
إذا كنت تقرأ هذا، فأنت متقدم بالفعل. واصل التقدم مع نشرتنا الإخبارية.