

أثارت مهندسة RippleX، مايوخا فاداري، مخاوف بشأن التهديدات الأمنية الجديدة التي تواجه العملات المشفرة مع التقدم السريع في الذكاء الاصطناعي. وجاء هذا التحذير عقب الكشف عن ثغرة خطيرة في دفتر أستاذ XRP (XRPL)، عرّضت الشبكة لخطر سكّ تريليونات من رموز XRP دون تصريح.
الذكاء الاصطناعي يكشف عن مخاطر جديدة على أمن البلوك تشين
شاركت فاداري رؤاها على منصة X، مؤكدةً أن أدوات الذكاء الاصطناعي تجعل الآن اكتشاف المهاجمين للثغرات في أنظمة البلوك تشين والهندسة العكسية لها واستغلالها أسهل بكثير. وأشارت إلى أن: «الأمور تغيرت مع الذكاء الاصطناعي. لا يمكنك ببساطة إدراج تصحيح لثغرة حرجة ضمن عملية إصدار عامة اعتيادية، لأنك ستُكتشف وسيُجرى عليها هندسة عكسية فورًا».
تأتي تصريحاتهم عقب الكشف العلني عن خلل كبير ظل كامنًا في XRP Ledger لما يقرب من عقد من الزمن. وكان من الممكن أن يؤدي تفعيل هذا الخلل إلى اضطراب شديد في منظومة XRP، إذ يتيح إنشاء رموز جديدة تتجاوز بكثير المعروض الثابت للمنصة البالغ 100 مليار XRP.
اكتشاف الثغرة والإبلاغ عنها
اكتشفت Veria Al الثغرة في 21 سبتمبر، وهي حل أمني قائم على الذكاء الاصطناعي من Veria Labs. وفي اليوم التالي، سجّل باحثوها تقريرًا عن خلل ضمن برنامج مكافآت اكتشاف الأخطاء في XRP Ledger.
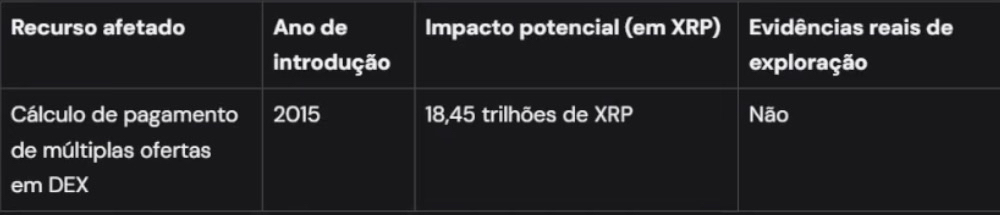
وفقًا لـ Veria Labs، كان من الممكن أن يتيح هذا الخلل الأمني إصدار ما يصل إلى 18.45 تريليون XRP في معاملة واحدة. وهذا الرقم يزيد على إجمالي المعروض الأصلي الذي أجازته الشبكة بأكثر من 184 مرة.
لو استغل المهاجمون الثغرة، لكان بإمكانهم توزيع XRP المُصدَر حديثًا عبر تحويله إلى عدة منصات تداول، مما يهدد سلامة القيمة السوقية بأكملها، التي قدّرها الباحثون بنحو 94 مليار دولار أمريكي وقت الكشف عن الخلل.
قاموس مصغّر: Veria Al — نظام أمني متقدم يعمل بالذكاء الاصطناعي، طورته Veria Labs، ومتخصص في الكشف الاستباقي عن التهديدات وتقييم الثغرات في شبكات البلوك تشين.
حتى الآن، لم يعثر مطورو XRPL على أي دليل يشير إلى استغلال الخلل على سلسلة الكتل العامة.
كيف عمل الخلل
نشأت المشكلة في شفرة أُدخلت إلى XRPL عام 2015. وقد أثرت في طريقة معالجة دفتر الأستاذ لعروض تداول XRP المتعددة في منصته للتداول اللامركزي. وعلى وجه التحديد، أتاح الخلل للمهاجمين إنشاء مئات عروض التداول غير الطبيعية بقيم مبالغ فيها من XRP.
لو عولجت هذه العروض معًا، فقد تتجاوز العمليات الحسابية ذات 64 بت في النظام الحد الأقصى. وبدلًا من الإبلاغ عن الخطأ ورفض المعاملة، كانت الشبكة ستقلل من قيمة إجمالي الدفعة، فتقيد للبائعين المبلغ المقصود ولا تحصّل من المشتري سوى جزء ضئيل منه.
حتى إجراءات الحماية المدمجة في XRPL، المصممة لمنع إنشاء XRP جديد دون تصريح، كانت عرضة للخطر بسبب أخطاء حسابية مشابهة.
تحديث طارئ ومخاوف بشأن البرمجيات مفتوحة المصدر
ردًا على ذلك، اختار فريق تطوير XRPL نهجًا غير مألوف لمعالجة المشكلة. ففي 25 سبتمبر، أصدروا تحديثًا طارئًا بعنوان xrpld 3.4.1. واللافت أن الشفرة المصدرية للإصلاح لم تُنشر للعامة على الفور. واحتفظ المطورون بالشفرة لتفادي أي استغلال محتمل، ريثما تحدّث الشبكات عُقدها.
أثارت هذه الاستراتيجية انتقادات من بعض أوساط مجتمع العملات المشفرة، لأنها تقيّد مؤقتًا الوصول إلى الشفرة المصدرية. وجادل منتقدوها بأن الحد من شفافية الشفرة يتعارض مع مبادئ المصادر المفتوحة التي بُنيت عليها XRPL، حتى وإن كان الهدف منه حماية الشبكة من الهجمات خلال الفترات الحرجة.
غيّر الذكاء الاصطناعي مشهد أمن البلوك تشين، مما جعل إصلاح الثغرات الحرجة بصمت أكثر صعوبة. ودعا المطورون إلى اتخاذ إجراءات سريعة، وإن كانت مثيرة للجدل أحيانًا، لحماية الأصول المشفرة من التهديدات المتزايدة
#Xrp🔥🔥 #Ripple #Web3 #defi $XRP
