


بالنسبة إليّ، انتهى الأمر. سأترك محافظ الأجهزة.
ويؤلمني أن أكتب هذا. لسنوات، كانت تلك هي النصيحة الأهم: «مفاتيحك ليست معك، إذن أموالك ليست لك $BTC ». اشترِ Ledger، واحفظ عبارة الاسترداد، ونَم مطمئنًا. لقد كررت ذلك بنفسي.

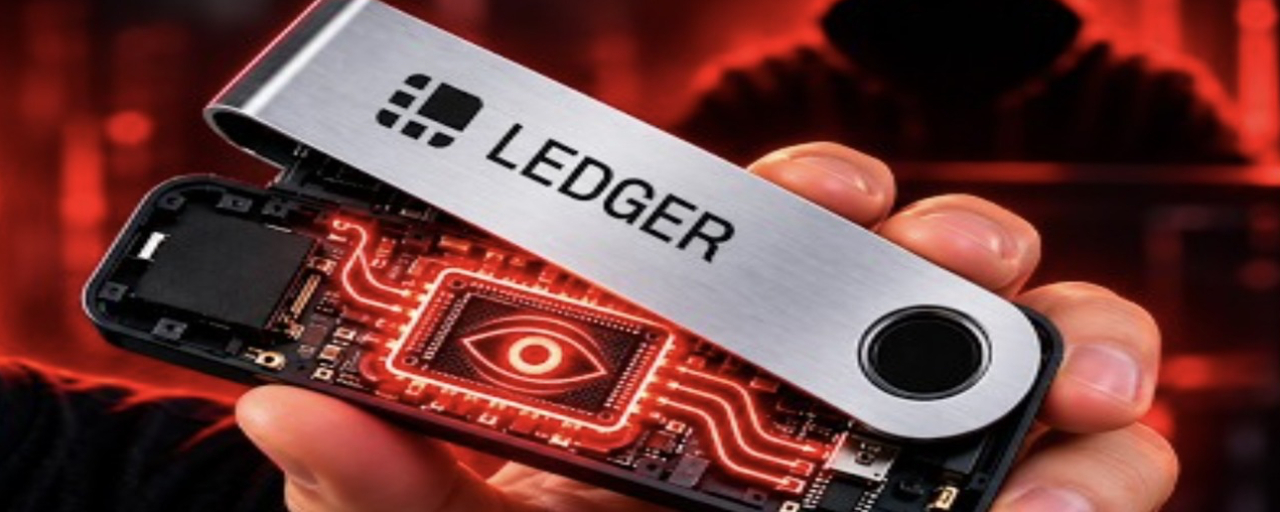
هذا ما عثرنا عليه داخل أجهزة Nano X بيعت على أنها جديدة، وعبوتها المغلقة سليمة:
1- بطاقة ثانية مخبأة خلف الشاشة، مكان الوسادة
2- استُبدلت بطارية بأخرى أصغر لإفساح المجال
2- شريحة وهوائي وشريحة eSIM ومودم 4G
الزرعة لا تلامس الشريحة الآمنة. إنها تقرأ الشاشة عندما تظهر عليها عبارة الاسترداد، ثم ترسلها. ويظل «Genuine Check» باللون الأخضر.
أكدت Ledger وجود زرعة في جهاز أحد الضحايا. ويُقال إن أكثر من 70 مليون دولار سُحبت من حسابات عملاء لدى موزّع معتمد في جنوب شرق آسيا.
🚨 ولن يقتصر الأمر على آسيا. يزعم أحد المشترين أنه عثر على كابلات إضافية داخل جهاز Ledger اشتراه من متجر لدى موزّع أوروبي معتمد. ووفقًا لمارك كاربيلِس (الرئيس السابق لـ Mt. Gox)، يحمل الهوائي ملصقًا مكتوبًا عليه «النسخة الأوراسية». لذا قد تكون هناك أجهزة أخرى متداولة.
والأجمل من ذلك: الرد الرسمي. أنظمتهم لم تتعرض للاختراق، وينبغي الشراء من الشركة المصنّعة أو من موزّع معتمد.
وخمنوا ماذا؟ كان الموزّع معتمدًا.
لا يوجد ما يثبت أن جميع أجهزة Ledger مزروعة فيها برمجيات خبيثة. لكن هذه هي المشكلة بالضبط: لم يعد بإمكانك إثبات العكس بنفسك. فالرحلة بأكملها من المصنع إلى منزلك صندوق أسود.
لم يكن للمحفظة المادية سوى وعد واحد: ألا تثق بأحد. أما اليوم، فعليك أن تثق بالمصنع، وشركة الشحن، والموزّع، والمتجر… ومفكّ البراغي.
أعتقد أن هذه الصناعة لم يعد لها مستقبل. ليس لأن الشريحة سيئة، بل لأن الثقة لا يمكن إصلاحها بتحديث للبرنامج الثابت.
#LedgerConfirmsUnauthorizedHardwareImplantInUserDevice #LedgerPausesCryptoBilisSales