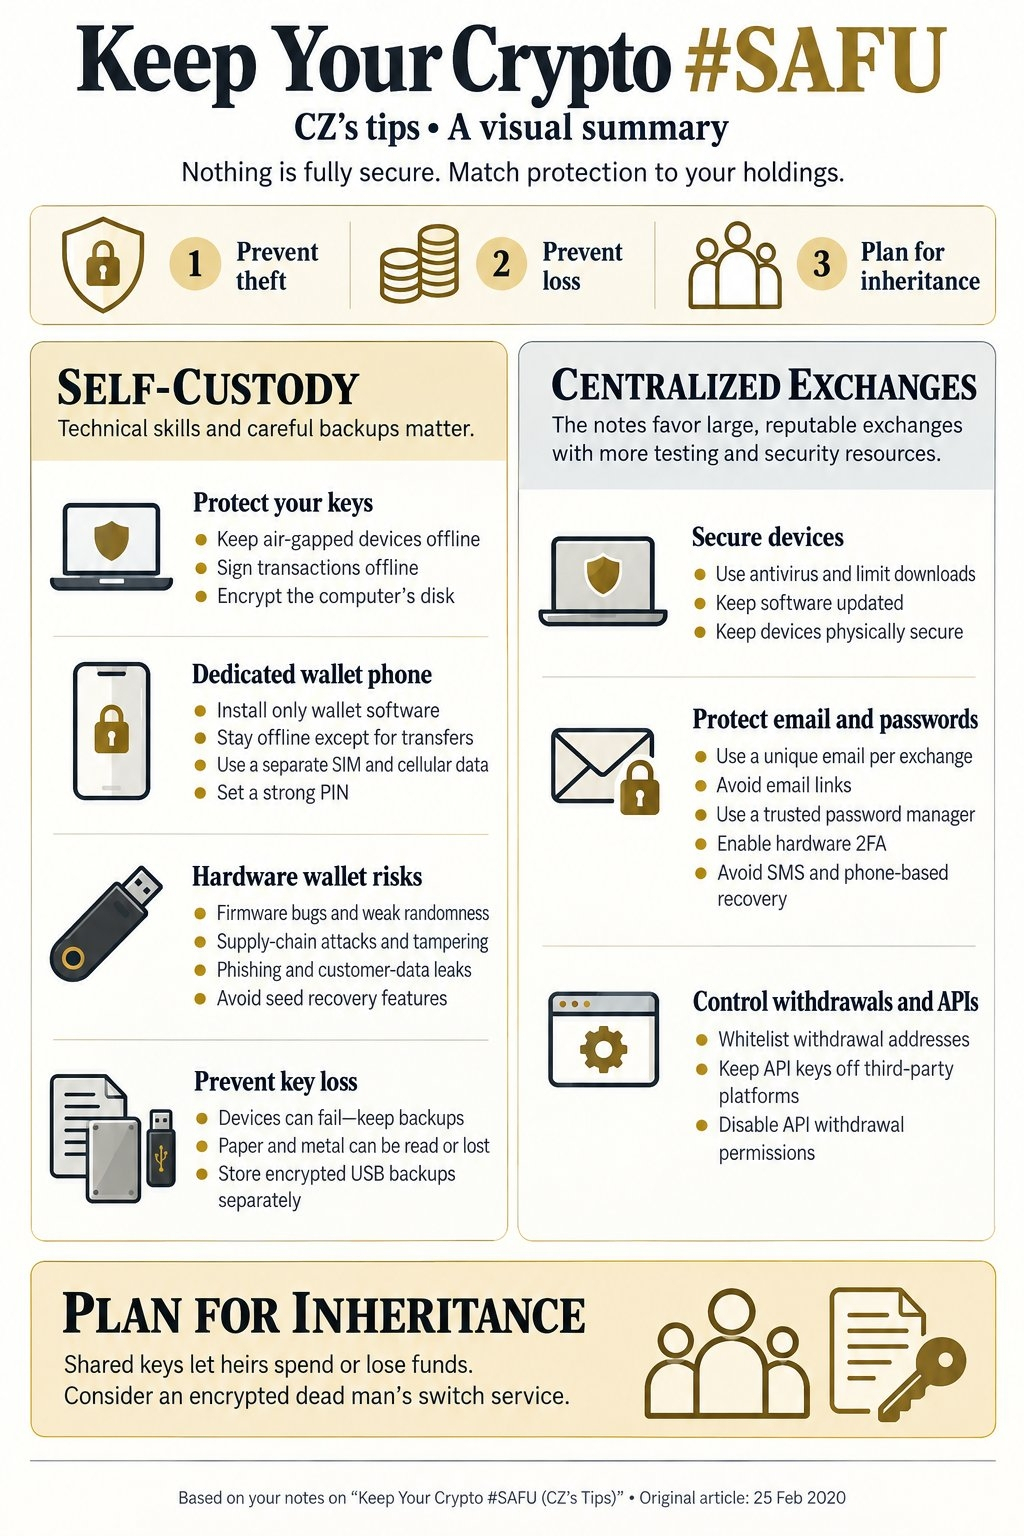

شارك مؤسس باينانس والرئيس التنفيذي السابق تشانغ بينغ تشاو (CZ) دليلاً مختصراً لأمن العملات المشفرة على منصة X، قائلاً إنه أعد النسخة المختصرة بعدما أدرك أن تدوينته الأصلية على مدونة باينانس حول إبقاء العملات المشفرة «#SAFU» في عام 2026 كانت طويلة ومطوّلة أكثر من اللازم. وتتمثل نصيحته الأساسية في مواءمة التدابير الأمنية مع قيمة أصولك وقدراتك التقنية، مع التركيز على ثلاثة أمور: منع السرقة، ومنع الفقدان غير المقصود، والتخطيط للميراث. وفي ما يتعلق بالحفظ الذاتي، أشار إلى أن المفاتيح الخاصة تتيح الوصول إلى الأموال، وأن عبارات الاسترداد تنشئ تلك المفاتيح؛ لذا فإن أي شخص يحصل على أي منهما يستطيع التحكم بالعملات المشفرة المرتبطة بها. ويتطلب الحفظ الذاتي أجهزة آمنة، ونسخاً احتياطية موثوقة، وخطة عملية لاستعادة الوصول.
للوقاية من سرقة المفاتيح، أوصى باستخدام حاسوب مخصص وغير متصل بالإنترنت لتخزين المفاتيح وتوقيع المعاملات، وعدم تثبيت البرامج إلا من مصادر رسمية باستخدام وسائط قابلة للإزالة ونظيفة، وفحص التنزيلات بحثًا عن البرمجيات الخبيثة، وتشفير القرص، وإعادة ضبط هاتف مخصص قبل تثبيت المحفظة وإبقائه غير متصل بالإنترنت مع رمز مرور قوي، واستخدام محافظ أجهزة موثوقة؛ مع التحقق من عناوين الوجهة على الجهاز قبل الموافقة على التحويلات، وحماية النسخ الاحتياطية بعناية تضاهي حماية الجهاز نفسه، والتنبيه إلى أن محافظ الأجهزة تظل عرضة لثغرات البرامج والهجمات المادية والنسخ الاحتياطية غير الآمنة. وللوقاية من فقدان المفاتيح، أوصى بإنشاء عدة نسخ احتياطية محمية في مواقع منفصلة: فالورق سهل الإعداد، لكنه عرضة للتلف والضياع وأخطاء النسخ والاطلاع غير المصرح به؛ والمعادن أكثر متانة، لكن بإمكان الآخرين قراءتها؛ وتتيح وحدات USB المشفرة حفظ نسخ احتياطية في مواقع جغرافية متباعدة، لكنها تتطلب تشفيرًا قويًا وعناية تقنية. وحذّر من تصوير المفاتيح أو أخذ لقطات شاشة لها، إذ قد تتم مزامنتها مع حسابات سحابية. ولأغراض الميراث، اقترح توفير آلية لاستعادة الأصول دون تعريضها للخطر دون داعٍ خلال حياة المرء، مشيرًا إلى أن مشاركة المفاتيح تمنح المستلمين إمكانية الإنفاق الفوري، وأن حفظ المفاتيح لدى وسيط ينطوي على مخاطر مماثلة؛ ويمكن إعداد آلية «الرجل الميت» تُفعَّل بعد فترة طويلة من الخمول، على أن تُختبر مسبقًا، مع تشفير تعليمات الاستعادة المخصصة للمستلم المقصود، مثل تشفيرها باستخدام مفتاحه العام في نظام PGP، بدلًا من تركها غير مشفرة في رسائل مجدولة.
قال CZ إن منصات التداول المركزية تدير حفظ الأصول والبنية التحتية، لكن المستخدمين يظلون مسؤولين عن أمن حساباتهم. وحثّ المستخدمين على تقييم سمعة المنصة ومواردها الأمنية وممارسات الاختبار واستدامة نموذج أعمالها، والتعامل بحذر مع الحوافز السخية على نحو غير معتاد أو مصادر الإيرادات غير الواضحة، وإدراك أن حفظ الأصول لدى منصة تداول ينطوي على مخاطر الطرف المقابل.
ومن بين تدابيره الإحدى عشرة لأمن الحسابات: استخدام عنوان بريد إلكتروني منفصل لكل منصة تداول، مع مصادقة قوية بعاملين، ويُفضَّل أن يكون العامل الثاني مفتاحًا أمنيًا ماديًا؛ وتجنب استعادة الحساب عبر الهاتف، إذ قد يعرّض الحسابات لهجمات تبديل شرائح الاتصال؛ واستخدام كلمات مرور فريدة محفوظة في مدير كلمات مرور محمي؛ وإضافة عناوين السحب إلى قائمة السماح؛ والحفاظ على سرية مفاتيح واجهة برمجة التطبيقات؛ وإكمال التحقق من الهوية لدعم إجراءات التحقق من الملكية والميراث؛ وتأمين الأجهزة ماديًا؛ وتجنب التصيد الاحتيالي بفتح منصات التداول عبر إشارات مرجعية موثوقة أو بكتابة عناوينها بعناية، وعدم إدخال بيانات تسجيل الدخول مطلقًا بعد النقر على روابط غير مطلوبة، والتعامل بحذر مع الاتصالات غير المتوقعة ممن يزعمون أنهم من موظفي منصة التداول.
واختتم بنصيحة المستخدمين باختيار مزيج مناسب لحفظ الأصول، عبر توزيع الأموال بين منصات التداول والمحافظ الشخصية وفقًا لمهاراتهم التقنية وممارساتهم الأمنية واحتياجاتهم إلى الوصول إليها؛ فالحفظ الذاتي يتطلب حماية المفاتيح واستعادتها بصورة مستقلة، بينما يتطلب حفظ الأصول لدى منصة التداول الثقة بمزود الخدمة وحماية الحساب بقوة، ويمكن لمحفظة منفصلة أن تتيح الوصول إلى الأموال أثناء صيانة المنصة.