في الوقت الحالي، يكاد الجميع يتحدث عن الوضع المحيط بـLedger، لكن ما الذي حدث فعلًا، وكيف يمكن حماية أنفسنا مستقبلًا؟
منذ 9 أكتوبر 2026، تُسجَّل عمليات سحب جماعية للأموال من محافظ مستخدمي Ledger في جنوب شرق آسيا (إندونيسيا وماليزيا والفلبين بشكل أساسي). وتقدّر الخسائر على السلسلة بنحو 71–86 مليون دولار، وقد تصل إلى 93 مليون دولار، من مئات العناوين (BTC وETH وUSDT وغيرها).
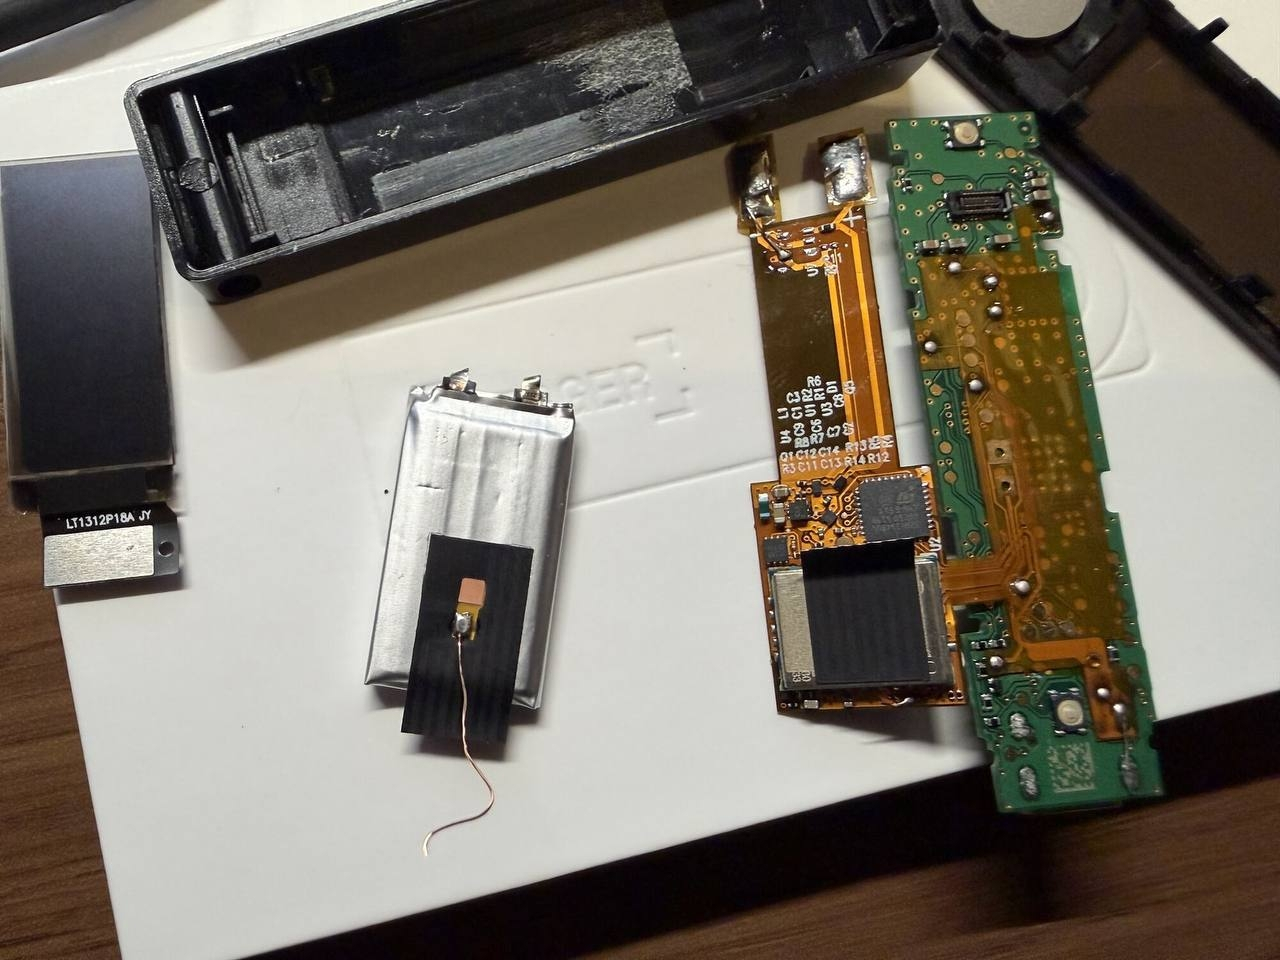
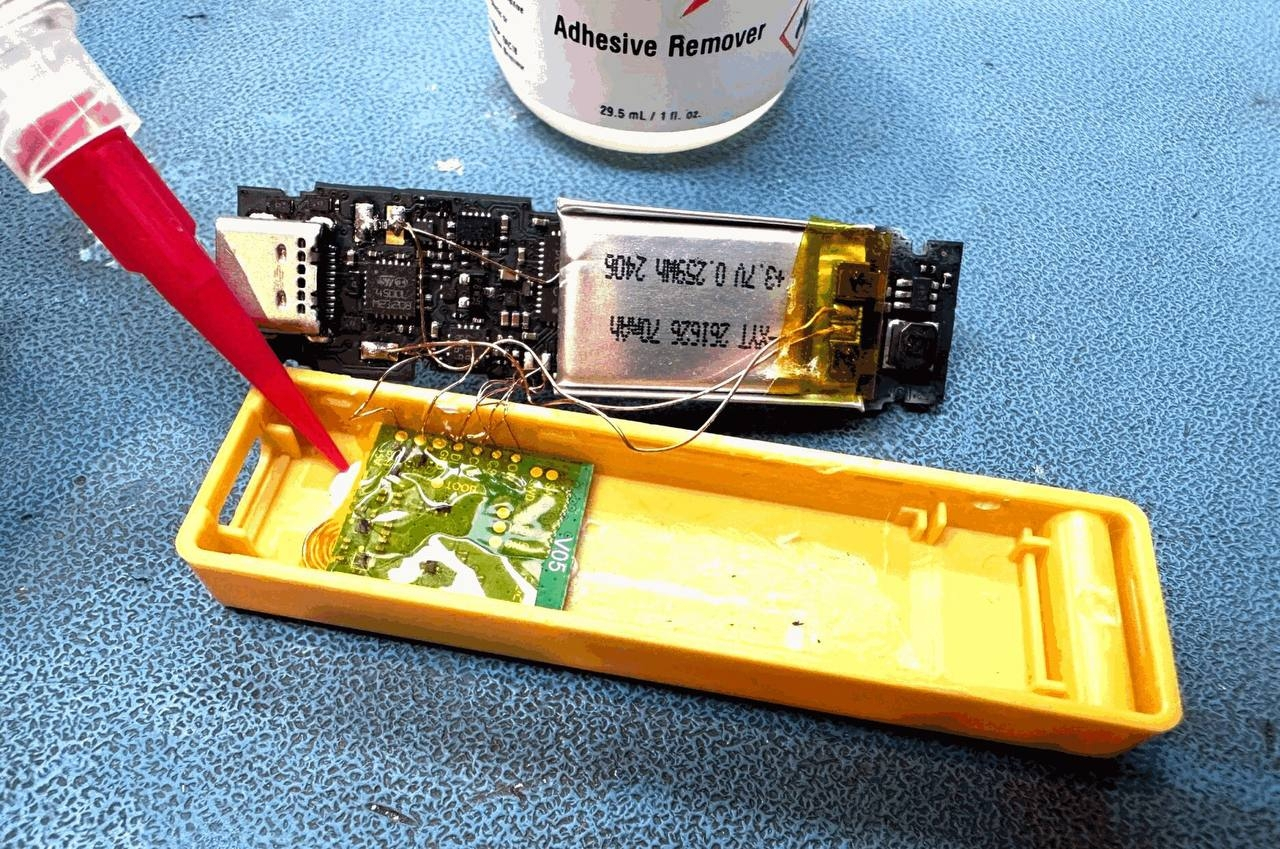
اشترى جميع المتضررين أجهزتهم من بائع التجزئة المعتمد نفسه، CryptoBilis. تحقق Ledger في الحادثة، وعلّقت المبيعات عبر هذا الموزّع، وأكدت اكتشاف زرعة مادية غير مصرّح بها في أحد أجهزة أحد المتضررين. وتقول الشركة إن البنية التحتية والأنظمة والخدمات التابعة لـLedger لم تتعرض للاختراق.
كيف تعمل الهجمة (السيناريو الأرجح)
داخل الجهاز «الأصلي» (ذو الغلاف البلاستيكي الحراري غير المفتوح)، توجد وحدة إضافية مخفية (غالبًا تحت الشاشة، مكان الوسادة):
- متحكم دقيق + مودم LTE/4G + شريحة eSIM + هوائي؛
- يقرأ عبارة الاسترداد (الكلمات الـ24) التي تظهر على الشاشة عند الإعداد لأول مرة؛
- يرسلها إلى المهاجمين عبر شبكة الهاتف المحمول.
يظل Secure Element أصليًا، لذا يجتاز الجهاز فحص Genuine Check. ويعمل الجهاز بشكل طبيعي إلى أن تُسرق عبارة الاسترداد. بعد ذلك، يستعيد المهاجمون المحفظة ببساطة باستخدام العبارة المسروقة ويسحبون كل شيء.
سبق رصد أجهزة معدّلة مماثلة (مزودة بـWi-Fi/Bluetooth أو بوحدة اتصال خلوي) في 2025–2026، بما في ذلك على منصات صينية وغيرها من منصات التجارة الإلكترونية.
نصائح للحماية من خسارة الأصول
1. اشتروا مباشرةً فقط
اشتروا فقط من الموقع الرسمي ledger.com أو من بائعي التجزئة المعتمدين والموثوقين الواردين في القائمة الرسمية. تجنبوا Amazon وAliExpress والمتاجر المحلية والعروض «المغرية» وأي وسطاء، ولا سيما في جنوب شرق آسيا.
2. عند استلام الجهاز، تحقّقوا من
- تأكدوا من سلامة التغليف وعدم فتح الغلاف البلاستيكي الحراري.
- يجب أن تكون ورقة الاسترداد فارغة (يجب ألا تكون كلمات الاسترداد مكتوبة عليها مسبقًا أبدًا).
- عند التشغيل لأول مرة، يجب أن تظهر رسالة ترحيب مع خيار إنشاء عبارة استرداد جديدة (لا أن يكون الجهاز «مُعدًا مسبقًا»).
- أجروا فحص Genuine Check باستخدام تطبيق Ledger Live / Ledger Wallet الرسمي.
تذكّروا: لا يكشف Genuine Check عن الزرعات المادية إذا كان Secure Element أصليًا.
3. إذا اشتريتم الجهاز من CryptoBilis (أو من بائع مشبوه) خلال آخر 90 يومًا
- لا تُعدّوا الجهاز إذا لم تكونوا قد شغّلتموه من قبل.
- إذا كنتم قد أعددتموه وحوّلتم الأموال إليه بالفعل، فأنشئوا فورًا عبارة استرداد جديدة على جهاز **جديد** (اشتروه مباشرةً من Ledger)، وانقلوا إليه جميع الأصول. اعتبروا عبارة الاسترداد القديمة مخترقة.
4. لا تُدخلوا عبارة الاسترداد أبدًا
لا في التطبيقات، ولا على المواقع، ولا استجابةً لطلب من «الدعم»، ولا عبر رموز QR الموجودة في الرسائل أو الطرود. لا تطلب Ledger كلمات الاسترداد الـ24 أبدًا.
5. تدابير إضافية
- استخدموا عبارة مرور (الكلمة الـ25) — فهي تعزز الأمان بدرجة كبيرة.
- احتفظوا بعبارة الاسترداد دون اتصال بالإنترنت (على معدن أو في خزنة)، ولا تحفظوها بصيغة رقمية أبدًا.
- للمبالغ الكبيرة، فكّروا في استخدام التوقيعات المتعددة أو عدة أجهزة.
- تابعوا القنوات الرسمية لـLedger فقط. تُشنّ حاليًا حملات تصيّد نشطة تستغل الأخبار.
- عند أدنى شك، فكّكوا الجهاز (أو استعِينوا بمتخصصين) وقارنوا مكوناته الداخلية بالصور الرسمية.
الخلاصة الأساسية: المشكلة ليست في Ledger نفسها (فالتشفير وSecure Element سليمَان)، بل في سلسلة التوريد. سلامة الجهاز المادية ومصدر شرائه مهمان للغاية الآن.$BTC