

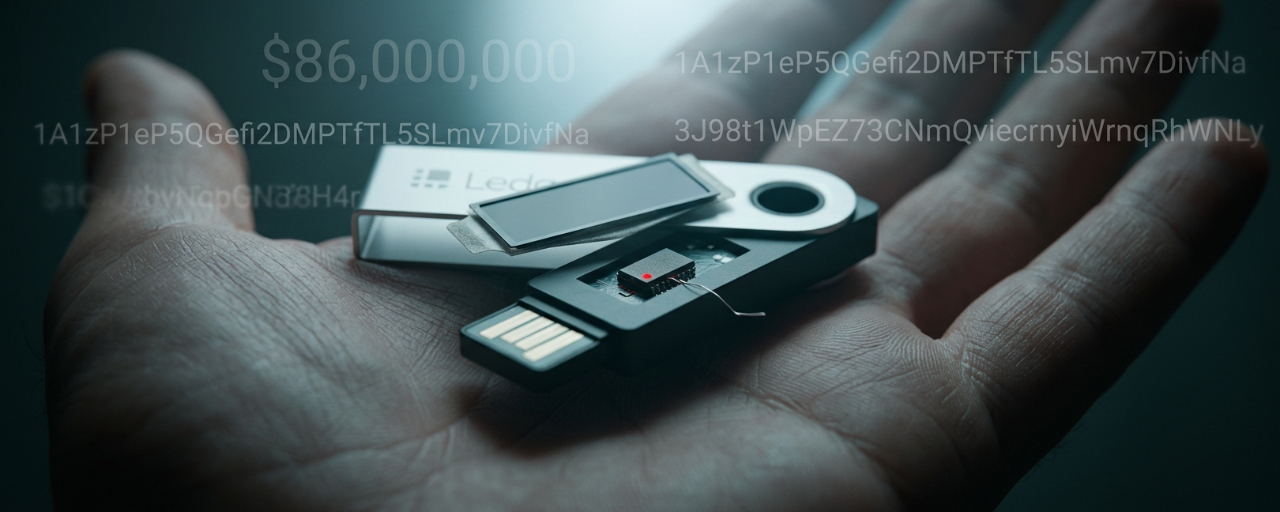

الخلاصة: سُرقت أصول من مستخدمي Ledger تجاوزت قيمتها 86 مليون دولار، وكانت الأجهزة قد اشتُريت من الموزّع الجنوب شرق آسيوي CryptoBilis. وحدث الخلل في مرحلة التسليم، لا في الشريحة.
مساء 9 أكتوبر، أطلق محقق سلسلة الكتل Specter تحذيرًا على X: أُفرغت مئات المحافظ على شبكات إيثيريوم وترون وبيتكوين خلال فترة وجيزة، بخسائر إجمالية تجاوزت 86 مليون دولار.
تشترك جميع المحافظ المسروقة في سمة واحدة: اشترى مستخدموها محافظ Ledger المادية من الموزّع الجنوب شرق آسيوي CryptoBilis خلال الأيام التسعين الماضية.
صُممت المحافظ المادية لحفظ المفاتيح الخاصة داخل شريحة أمان لا تتصل بالإنترنت مطلقًا. لكن بعض المستخدمين الذين تعرّضوا للسرقة دوّنوا عبارات الاسترداد يدويًا على الورق وأغلقوها في خزائن، ولم تُحوّل مفاتيحهم الخاصة قط إلى صيغة رقمية. حدث الخلل في مرحلة أسبق: فقد عُبث بالأجهزة قبل أن تصل إلى أصحابها.
الشريحة الإضافية المختبئة تحت الشاشة
حذّر Mark Karpelès، الرئيس التنفيذي السابق لـMt. Gox، في 8 أكتوبر من أن هناك من يبيع في السوق أجهزة Ledger مزيفة أو معدّلة مزودة ببطاقات SIM مخفية. وبعد تفجّر الحادثة، كشف مزيدًا من التفاصيل: فقد اشترى جهاز Ledger من ماليزيا، وكانت عبوته الخارجية سليمة، لكن تحت وسادة الشاشة كانت هناك وحدة مشبوهة تحتوي على شريحة مزودة ببطاقة SIM.
وتكهّن 23pds، كبير مسؤولي أمن المعلومات في SlowMist، بمسار الهجوم: تُنشأ العبارة الأولية داخل المكوّن الآمن وتُعرض على الشاشة، ثم تعترض الوحدة الخبيثة بيانات الشاشة عبر ناقل SPI، وبعد جمع الكلمات الأربع والعشرين كاملةً، ترسل العبارة الأولية إلى المهاجم عبر LTE أو eSIM.
يمكن للمكوّن الآمن أن يمنع قراءة المفتاح الخاص مباشرة، لكنه لا يمنع بالضرورة الأجهزة الطرفية من التقاط معلومات الشاشة. لم تُخترق الشريحة؛ بل اختُرق السلك الممتد بين الشريحة والشاشة.
تكمن براعة هذا الهجوم في أنه لا يستهدف البنية الأمنية لمحفظة الأجهزة، بل يتسلل من خارجها. يرى المستخدم جهازًا أصليًا وعبوة سليمة وعملية إعداد أولية طبيعية، لكن كل كلمة من كلمات العبارة الأولية التي تظهر على الشاشة تُسجَّل لحظيًا.
تغيير ملكية الموزع في مارس وصمته
لا تبدو المعلومات المتاحة علنًا عن CryptoBilis مثيرة للريبة. فهذه الشركة الواقعة في بيتالينغ جايا بماليزيا موزّع معتمد لمنتجات Ledger في جنوب شرق آسيا، وتغطي أعمالها إندونيسيا وماليزيا والفلبين.
لكن بعد انكشاف الحادثة، أوضح Arravind Prabu، الشريك المؤسس السابق، سريعًا على X أن الشركة استُحوذ عليها في مارس من هذا العام، وأن فريق الإدارة السابق انسحب من جميع العمليات والإدارة وصلاحيات الأنظمة.
تُظهر سجلات الشركة أن شخصًا يُدعى Jiaming، وعنوانه المسجل في مقاطعة هيلونغجيانغ الصينية، يمتلك 100% من أسهم CryptoBilis منذ 3 أغسطس. ولم يتوقف حساب CryptoBilis على وسائل التواصل الاجتماعي عن النشر بعد انتقال ملكيتها، بل إن أحدث منشور له يعرض سيارة لامبورغيني.
وأوضح الفريق السابق أن شروط السرية في العقد تفرض عدم الإعلان عن الصفقة قبل 19 أكتوبر. ولا يوجد حتى الآن دليل قاطع على وجود علاقة مباشرة بين تغيير الملكية وسرقة المحافظ، لكن تزامن التوقيت—انتقال الملكية في مارس، وسرقة العملات بكثافة بين أواخر سبتمبر وأوائل أكتوبر—يقدم على الأقل مسارًا يستحق البحث: ما الذي تغيّر في سلسلة التوريد بعد تسلّم الإدارة الجديدة؟
ما زال 72.9 مليون دولار في عناوين المهاجمين
أظهر رصد Galaxy للمعاملات على السلسلة أن خسائر البيتكوين الناجمة عن هذا الهجوم بلغت حتى الآن 213.42 وحدة، وأن 92% من الأموال كانت في محافظ لم تتجاوز مدة احتفاظها بها 90 يومًا عند تجميعها. ويشير هذا الرقم إلى صورة واضحة: كان معظم الضحايا مستخدمين جددًا نقلوا أصولهم إلى أجهزة جديدة مؤخرًا.
تقدم بيانات إعادة البناء التي أعدتها Bitquery صورة أكثر اكتمالًا: جرى إفراغ 311 محفظة، بإجمالي يقارب 92.9 مليون دولار، عبر خمس شبكات هي TRON وBitcoin وEthereum وBNB Chain وPolygon. وبلغت الخسائر نحو 42 مليون دولار على Ethereum، و17.6 مليونًا على Bitcoin، و16.5 مليونًا من USDT.
حتى الآن، لا يزال نحو 72.9 مليون دولار في عناوين يسيطر عليها المهاجمون، وقد وصل 3.1 ملايين دولار منها إلى Tornado Cash، بينما تُنقل الأموال المتبقية عبر شبكات متعددة وعمليات تحويل وتقسيم إلى طبقات. وقد جمّدت Tether عملة USDT في بعض العناوين المرتبطة بالحادثة، لكن التجميد جاء بعدما كانت الأموال قد تفرقت بالفعل.
أين تنتهي حدود الحفظ الذاتي؟
جاءت صياغة بيان Ledger متحفظة: وفقًا للمعلومات المتاحة حاليًا، تقتصر الأموال المسروقة على الأجهزة المباعة عبر CryptoBilis، ولا توجد مؤشرات على اختراق البنية التحتية الأمنية لـLedger أو أنظمتها أو خدماتها. ومن الناحية التقنية، قد يكون هذا الاستنتاج دقيقًا. فلم تُخترق شريحة الأجهزة، ولم تُخترق خوادم Ledger، ولم يُعبث بتطبيق Ledger Live.
لكن هذا تحديدًا هو ما يستدعي أكبر قدر من الحذر. فإذا لم يحتج المهاجمون إلى اختراق الشريحة، وكان يكفيهم التلاعب بالجهاز في مرحلة ما بين المصنع والمستخدم، فلا بد من إعادة تعريف مفهوم «أمان المحافظ الباردة».
يمكن للمستخدمين التحقق مما إذا كان الجهاز أصليًا، وما إذا كانت برامجه الثابتة قد عُبث بها، لكنهم لا يستطيعون التحقق مما مرّ به الجهاز أثناء نقله.
حين تمتد حدود الأمان من الشريحة إلى الخدمات اللوجستية، ومن الشيفرة إلى الموزعين، ومن التقنية إلى العقود وتغييرات الملكية، فقد لا يتبقى للمستخدم في نهاية المطاف سوى إجراء وقائي بسيط: عندما تحصل على جهاز جديد، لا تتعجل في تحويل أصول كبيرة إليه.
ما الذي ينبغي متابعته لاحقًا؟
إعلان CryptoBilis في 19 أكتوبر: هل ستكشف الإدارة الجديدة، بعد انتهاء شروط السرية، عن هوية الجهة المستحوذة، والتغييرات في إجراءات سلسلة التوريد، والمرحلة التي ربما جرى فيها العبث بالأجهزة؟
النتيجة النهائية لتحقيق Ledger: هل ستؤكد مسار زرع مكوّنات داخل الأجهزة، وهل ستفرض متطلبات جديدة على إجراءات فحص الأجهزة لدى الموزعين المعتمدين؟
التطورات اللاحقة لعناوين المهاجمين: هل ستتسارع حركة الأموال البالغة 72.9 مليون دولار إلى Tornado Cash، وهل ستتمكن إجراءات Tether للتجميد من استرداد المزيد؟
المرة السابقة، وهذه المرة أيضًا
شهدت Ledger حوادث أمنية عدة من قبل: فقد أثر تسريب بيانات العملاء في عام 2020 على أكثر من مليون مستخدم، وتسبب هجوم سلسلة التوريد على Connect Kit في عام 2023 بخسائر تراوحت بين نحو 480 ألفًا و600 ألف دولار، كما أدى تطبيق Ledger Live مزيف في أبريل 2026 إلى سرقة نحو 9.5 ملايين دولار. وفي كل مرة، يشير الدرس إلى الأمر نفسه: تعتمد قوة سلسلة الأمان على أضعف حلقاتها. في المرة السابقة كانت سلسلة توريد البرمجيات، وهذه المرة سلسلة توريد الأجهزة.
#Ledger #هجوم_على_سلسلة_التوريد #محفظة_أجهزة #CryptoBilis #أمن_الحفظ_الذاتي