


ومع انقلاب الرسوم البيانية من الأحمر إلى الأخضر، شهد إقراض العملات المشفرة عودة الاهتمام بعد ربع ثانٍ سيئ للغاية.
تُظهر أرقام من Galaxy أن 11.33 مليار دولار غادرت القطاع في الربع الثاني — ويرجع ذلك جزئيًا إلى أزمة الثقة لدى المُقرضين التي سببها اختراق Kelp DAO في أبريل، ما ترك مستخدمي أكثر بروتوكول موثوقًا، Aave، غير قادرين على الوصول إلى عملاتهم ETH.
ومع ذلك، منذ بداية يوليو، زادت القيمة الإجمالية للإقراض المُقفل بأكثر من 55% لتستقر اليوم عند نحو 56 مليار دولار.
لكن هذا أيضًا يعني أن نظام المصيدة (honeypot) قد نما بحجم أكبر. هل يمكن للمستخدمين الوثوق ببروتوكولات الإقراض اللامركزية المرتبطة ببعضها في عصر الهجمات المُساعدة بالذكاء الاصطناعي، عندما يمكن لثغرة من أي بروتوكول واحد أن تُحدث سلسلة من الآثار المدمرة على بروتوكولات أخرى متصلة به؟
يخبر ستاني كوليشوف، مؤسس و الرئيس التنفيذي لـ Aave Labs، مجلة أن المشكلة أصبحت الآن على رأس الأولويات.
“عندما يقبل بروتوكولٌ ما توكنًا كضمان، فهو بذلك يقبل أيضًا جسر هذا التوكن، وإعدادات المُتحقق (verifier)، وواجهة المصدر للأوراكل (oracle)، والأمن التشغيلي الخاص بالجهة المُصدِّرة.”
وهذا بالضبط ما جعل Aave يقع في المشاكل.
سطح هجوم في توسّع
عندما استغل القراصنة مسارًا عبر السلاسل (cross-chain) تابعًا لـ Kelp DAO في أبريل، أنشأوا 116,500 توكن rsETH غير مدعومين (بقيمة تقارب 290 مليون دولار في ذلك الوقت)، وتم تقديم كثير من تلك التوكنات كضمان لاقتراض أصول أخرى في أسواق Aave.
على الرغم من عدم اختراق عقود Aave نفسها، فقد شهد البروتوكول انخفاضًا في الإيداعات بنحو 15 مليار دولار في الأيام التالية للاستغلال، واضطر إلى تجميد أسواق rsETH وwrsETH.
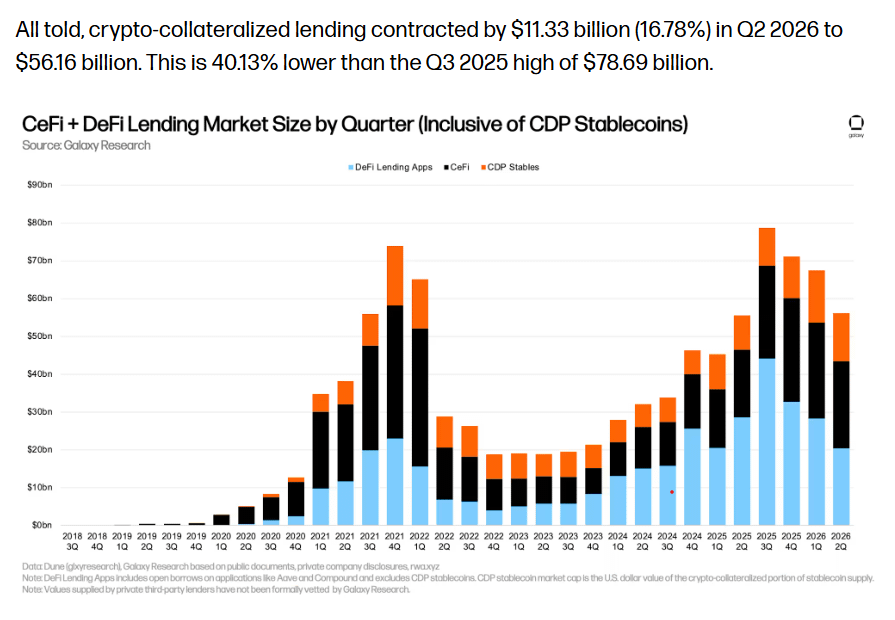
انكمش سوق الإقراض بنسبة 16.78% في الربع الثاني. المصدر: Galaxy
يقول كوليشوف إن Aave أصبح الآن يتبع نهجًا أكثر شمولاً للأمان.
“أعدنا بناء نهجنا انطلاقًا من هذا المنظور الأوسع”، يقول. “نقطة انطلاقنا هي أن الأمان لا يمكن أن يتوقف عند العقد الذكي.” ويضيف أن المراجعات التقليدية “فاتتها المخاطر الكامنة في الجسور وشبكات المُتحقق (verifier) وبنية تحتية أخرى يعتمد عليها الأصل.”
سيحتاج مستخدمو بروتوكولات الإقراض كذلك إلى تقييم مدى تعرّض البروتوكول للمخاطر الخارجية والداخلية.
“كل غلاف (wrapper) وجسر وأوراكل بين المُقرض والصول الأساسية هو مكان آخر قد يتعثر فيه القرض”، يقول توماس وو، المدير المالي لشركة Ledn، وهي مُقرضة تدعمها بيتكوين.
يقول سيد باول، مؤسس مشارك والرئيس التنفيذي لمنصة ائتمان العملات المشفرة Maple، لمجلة إن “المقرضين الجادين” يجب أن يفترضوا أن بإمكان المقترض أن يفشل في أي وقت، وأن يعملوا عكسيًا من ذلك.
“ماذا أحمل، أين يوجد، هل يمكنني رؤيته في الوقت الفعلي، وكم بسرعة يمكنني الوصول إليه إذا حدث شيء؟”
عندما تفشل السلامة، يصبح الاحتواء مهمًا
يقول سام ماكفيرسون، الرئيس التنفيذي لمُقرض DeFi Spark، إنه بالإضافة إلى العقود الذكية، يقوم الفريق أيضًا بمراجعة تصميم الحوكمة والأمن التشغيلي وجودة الضمانات وإدارة السيولة والتبعيات عبر النظام البيئي الأوسع.
بدأت Spark في إيقاف rsETH على SparkLend تدريجيًا في يناير، قبل استغلال Kelp في أبريل، بعد تقييم أن “استخدامه وإيراداته منخفضة” لا تبرر “المخاطر الإضافية” التي ينشئها بدعمه.
يقول كوليشوف إن Aave قد أدخلت آليات مماثلة، وأن كل أصل تتم إعادة مراجعته ربع سنويًا و“أيضًا بعد أي تغيير جوهري.” ويقول إن البروتوكول قد بدأ بالفعل “إيقافًا مُرتّبًا” على ست شبكات لم تستوفِ معايير مستوى السلسلة.
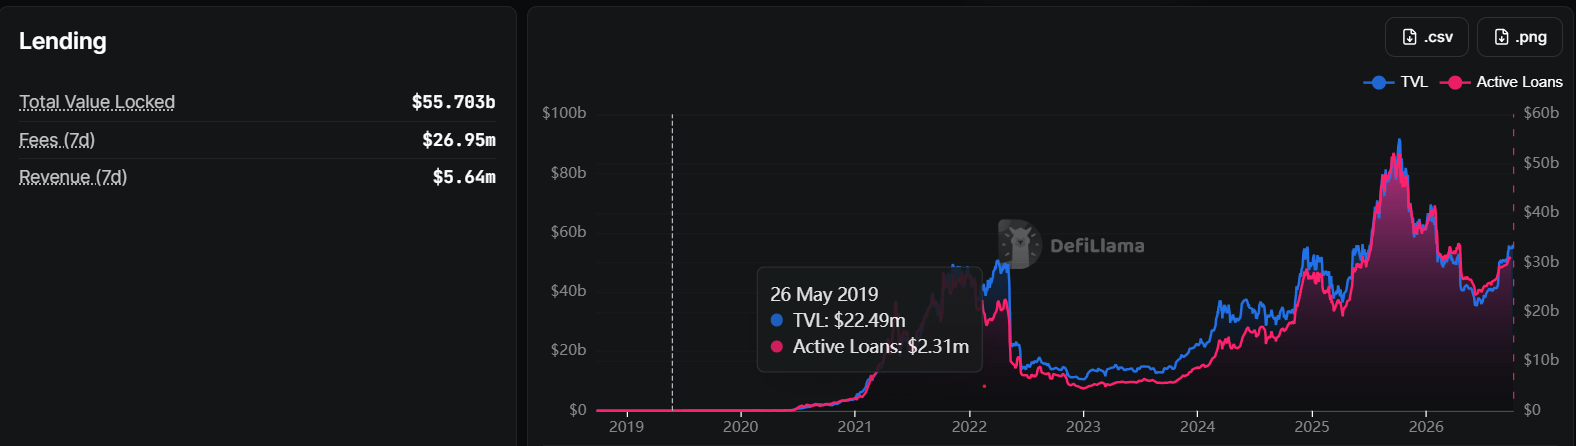
الإقراض (TVL) في ارتفاع لأكثر من 55% مقارنة بنهاية الربع الثاني. المصدر: DeFiLlama
“لا يمكن لأي بروتوكول أن يتحكم في النظام البيئي بالكامل، لكنه يمكنه التحكم في مقدار هذه المخاطر التي يتحملها ومدى سرعة استجابته لها”، يقول كوليشوف.
في حين أن الهدف هو منع حالات الفشل، تحتاج البروتوكولات أيضًا إلى إجراءات جاهزة للاستجابة إذا حدث شيء ما، كما يقول ماكفيرسون.
“إن منع الخسائر ليس سوى جزء من التحدي. يجب أيضًا على البروتوكولات أن تُظهر كيف سيتم احتواء الخسارة إذا حدث خطأ بالفعل.”
هامش الخطأ البشري
يقول شون أوين، مؤسس والرئيس التنفيذي لمنصة SALT Lending، إن الخطأ البشري لا يزال واحدًا من أكبر نقاط الضعف — وهو الأسهل في أن يُفوَّت.
“لقد نتجت خسائر كبيرة كثيرة عن إدارة المفاتيح أو ضوابط الوصول أو قيام شخص ما بالخضوع لهندسة اجتماعية، ولن تلتقط مراجعة العقود الذكية أيًا من ذلك”، يقول أوين.
تظهر مخاطر إضافية عندما يتم نشر الأصول في أماكن أخرى لتوليد عائد. تعلّم مُقرضو العملات المشفرة هذه الدرس بالطريقة الأصعب خلال تفكك السوق القاسي في 2022، عندما انهارت شركات مثل Celsius وVoyager وBlockFi جميعها بعد أخذها مخاطر لم يكن العملاء يفهمونها أو لم يكونوا يتوقعونها.
لتقليل سطح الهجوم، تحتفظ Ledn ببيتكوين العملاء لدى أمناء حفظ مؤهلين بدلًا من إقراضها لتوليد عائد إضافي.
يقول وو إن كل معاملة تُعد نقطة إضافية يمكن أن يحدث فيها شيء خاطئ، “لذا كلما قلّت، انخفضت المخاطر المرتبطة بحدوث اختراق.”
“الطريقة الوحيدة لإبعاد تلك المخاطر عن الطاولة هي إبقاء بيتكوين العملاء في حفظٍ منفصل (segregated custody)، مع ضوابط صارمة وبأقل عدد ممكن من التحركات.”
يحذر باول من أنه عندما تبدأ الودائع بالتدفق أسرع مما يمكن لمديرٍ ما أن يجد أماكن جيدة للإقراض فيها، فإن الضغط للحفاظ على العوائد قد يؤدي إلى خيارات سيئة.
“لذا فهم يتحملون قدرًا قليلًا إضافيًا من المخاطر للوصول إلى هناك. ربما تصبح معايير الضمانات أكثر تساهلًا، أو يُقرضون لمقترض كان سيتم رفضه قبل عام. [...] عادةً ما يكون المدراء الذين ينجون في فترة الركود هم الذين كانوا مستعدين لقول لا لرأس المال عندما لم يكن لديهم مكان جيد لوضعه فيه.”
هل يمكن للذكاء الاصطناعي أن يجعل الإقراض أكثر أمانًا؟
بالنسبة لكل العناوين الأخيرة حول اختراقات واستغلالات الذكاء الاصطناعي وهروب الوكلاء من السيطرة البشرية، قد يكون الذكاء الاصطناعي قادرًا بالفعل على المساعدة في جعل إقراض العملات المشفرة أكثر أمانًا.
تستخدم Aave اختبارًا مُساعدًا بالذكاء الاصطناعي إلى جانب عملياتها الأمنية التقليدية. استخدمت اختبار الطفرات لإدخال أخطاء عمدًا في عقود V4، واكتشفت مجموعات الاختبار لديها 271 من بين 304 ثغرات تم حقنها.
في مراجعة حديثة لقاعدتي كود V3 وV4، ولّدت ثلاث أدوات أمنية للذكاء الاصطناعي 71 نتيجة، منها — وبعد مراجعة يدوية — اعتُبر 20 منها صحيحًا. أما النتائج الـ51 الأخرى فقد أوضحت سبب استمرار توظيف خبراء أمنيين بشريين على الأرجح لبعض الوقت قادمًا.
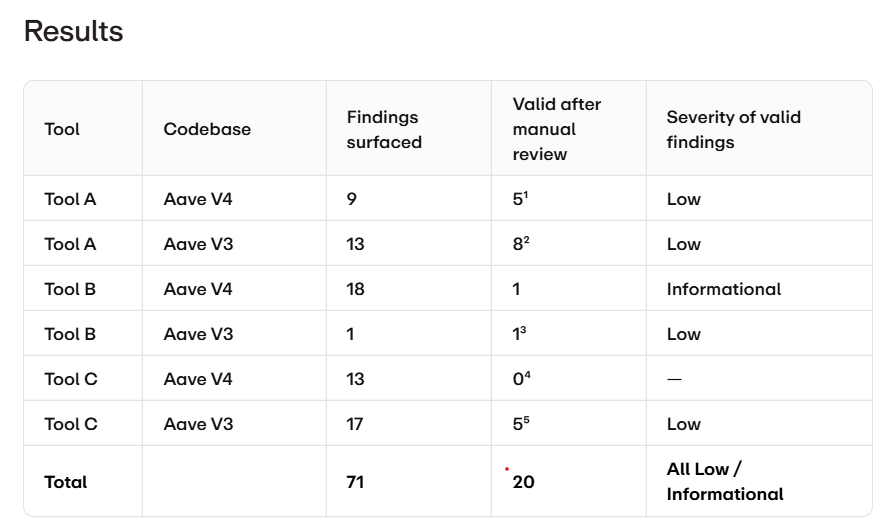
مراجعة أمنية بمساعدة الذكاء الاصطناعي لـ Aave V3 و V4. المصدر: Aave
“يُجيد الذكاء الاصطناعي العمل على نطاق واسع والسرعة”، يقول كوليشوف، “لكن نحو 70% من النتائج الأولية كانت إيجابيات كاذبة، لذا تبقى الخبرة والحكم المتخصص أمرًا أساسيًا.”
تُعدّ الذكاء الاصطناعي سيفًا ذا حدّين إلى حدٍّ ما، إذ إن أذوناته ومعرفة البروتوكول وعمليات اتخاذ القرار تصبح سطحًا هجومياً محتملًا آخر مع توسعها.
“مع بدء وكلاء الذكاء الاصطناعي بإدارة رأس المال على السلسلة (onchain)”، يقول كوليشوف، “تصبح أذوناتهم ومدخلاتهم ومنطق قراراتهم أشياء يجب تأمينها تمامًا مثل العقد.”
لذا، مع نمو إقراض العملات المشفرة مجددًا، لا يقتصر التحدي على الحفاظ على أمان الكود، بل التأكد من فهم كل جزء جديد من اللغز ومراقبته واحتوائه عندما يحدث خطأ.
المجلة: يمكن للستابلكوين أن تستنزف من البنوك والدول بسرعة البرق