


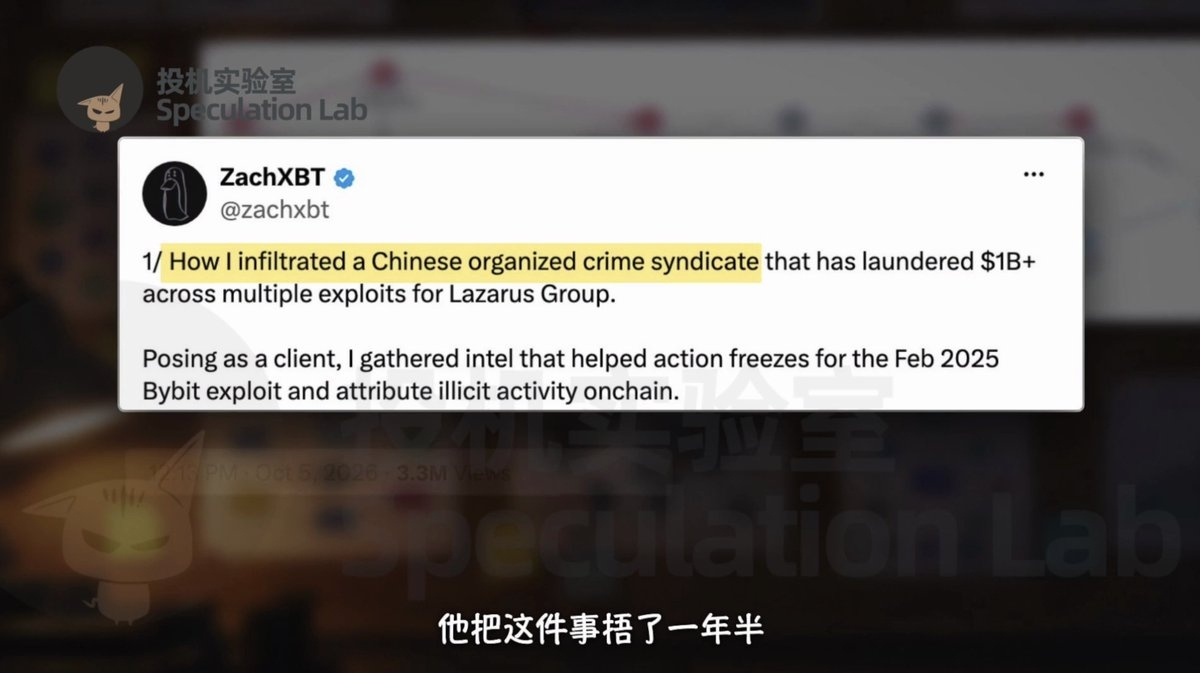
أخرج محقق البلوك تشين ZachXBT نحو 350 ألف دولار من ماله، متنكرًا في هيئة محتال يصدر عملة ويستدرج المستثمرين، وتسلل إلى جماعة صينية يُشتبه في أنها تغسل الأموال لصالح قراصنة كوريين شماليين. نفّذ صفقات بينما كان يستخرج المعلومات، وبعد أن أمضى أسابيع متخفيًا، جمع سجلات المحادثات مع حركة الأموال على البلوك تشين. ولم يُكشف عن التحقيق إلا في 5 أكتوبر 2026، أي بعد مرور سنة ونصف على بدء العملية. أما الجانب الأكثر إثارة، فهو أن الطرف الآخر لم يعتبره صديقًا فحسب، بل أفصح له من تلقاء نفسه عن وجهة الأموال الكورية الشمالية، بل وحاول ضمه إليهم ليكسبوا المال معًا.
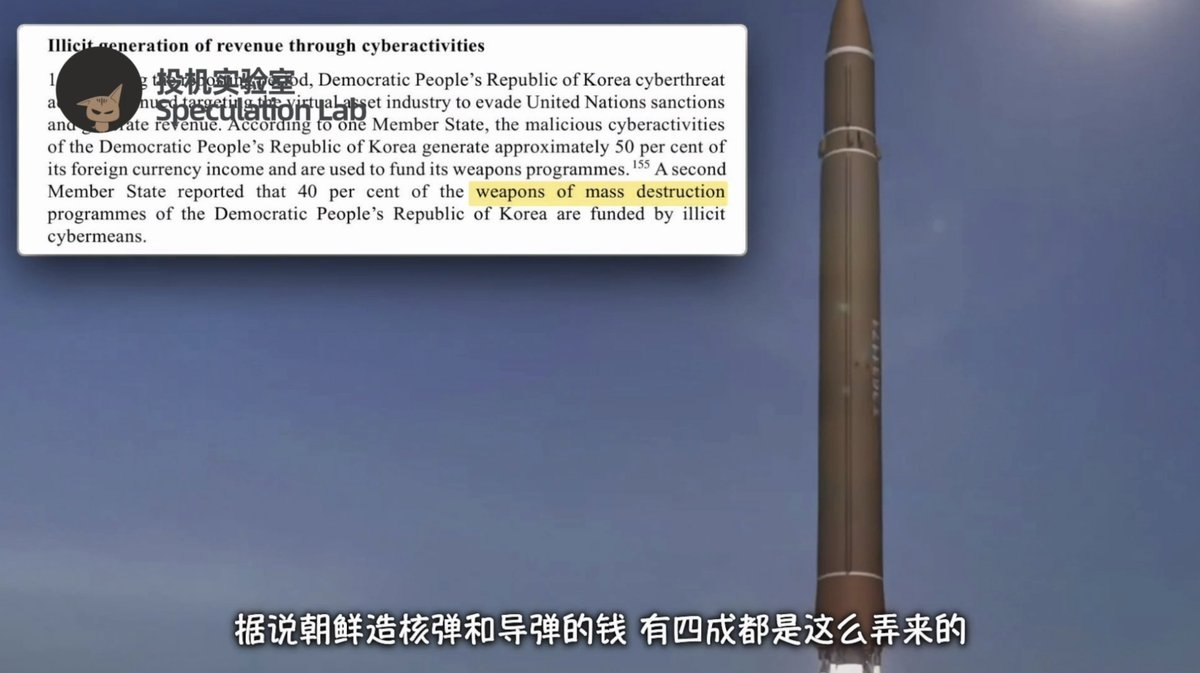
المقصود بالقراصنة الكوريين الشماليين في الفيديو هو Lazarus. وينظر كثيرون منذ وقت طويل إلى هذه الأنشطة السيبرانية المرتبطة بكوريا الشمالية على أنها إحدى قنوات الحصول على الأموال. أما نسبة «40% من التمويل»، فالصياغة الأدق لها هي أن تقرير خبراء الأمم المتحدة لعام 2024 نقل عن دولة عضو قولها إن نحو 40% من تمويل برنامج أسلحة الدمار الشامل في كوريا الشمالية يأتي من أنشطة سيبرانية غير مشروعة. وهذا لا يعني أن كل عملية سرقة للعملات يمكن ربطها مباشرة بتمويل صاروخ بعينه، لكنه يفسر لماذا تثير سرقة منصة تداول واحدة قضايا أمنية تتجاوز عالم العملات المشفرة بكثير.
كيف نُقل 1.5 مليار دولار؟
لنبدأ القصة من مساء 21 فبراير 2025. كان المسؤولون عن محافظ Bybit يعملون كالمعتاد، ويستعدون لنقل جزء من Ethereum من محفظة باردة. بدا العنوان صحيحًا، وكذلك عنوان الموقع، لكن الفيديو يروي أن الشيفرة الكامنة وراءه كانت قد عُدّلت مسبقًا. وبتوقيع المسؤولين على المعاملة، انتقلت السيطرة على المحفظة الباردة فعليًا إلى المهاجمين. وخلال أقل من ثلاث دقائق، نُقلت نحو 400 ألف وحدة من Ethereum وأصول أخرى، بخسائر قاربت 1.5 مليار دولار. وأصبح توقيع بدا طبيعيًا مدخلًا لعملية السرقة الهائلة بأكملها.
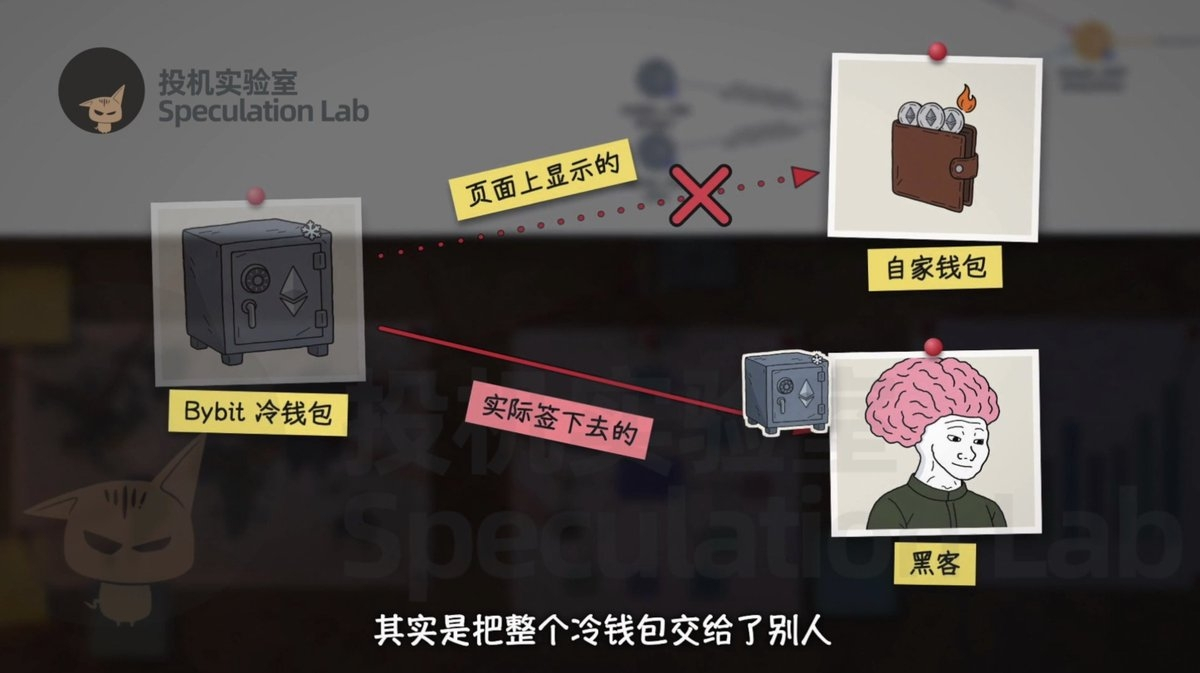
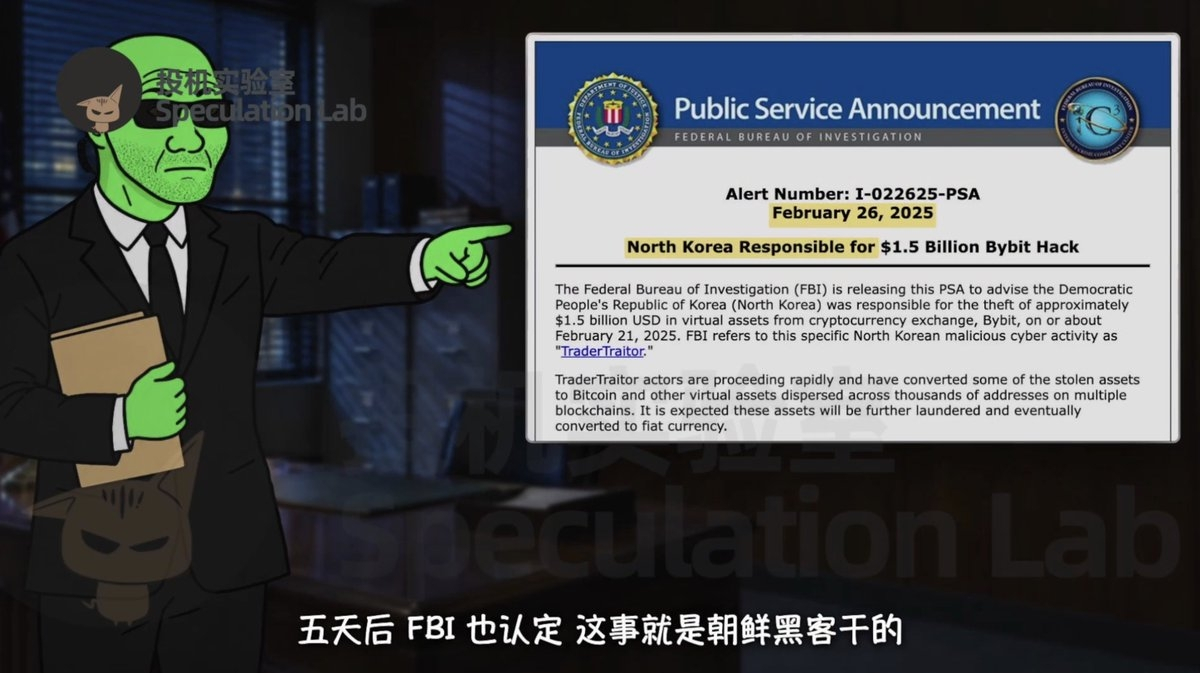
بحسب ما يستعيده الفيديو، أرسل ZachXBT تحذيرًا على Telegram بعد نحو ساعة من السرقة، أي قبل إقرار رئيس Bybit علنًا بالحادثة بـ24 دقيقة. وفي تلك الليلة، طرح أدلة خلص منها إلى أن الهجوم مرتبط بقراصنة من كوريا الشمالية. هذا المحقق، الذي يتابعه الملايين على X، تعرّض هو نفسه للاحتيال في عالم العملات المشفرة في بداياته، ثم بدأ يتخصص في تتبع الأموال المسروقة عبر سجلات البلوك تشين. أما رئيس Bybit، فبث مباشرة طوال الليل، واستدان العملات واشترىها لسد العجز. وفي 26 فبراير، أصدر مكتب التحقيقات الفيدرالي (FBI) بيانًا نسب فيه سرقةً تُقدّر بنحو 1.5 مليار دولار إلى نشاط TraderTraitor المرتبط بكوريا الشمالية.
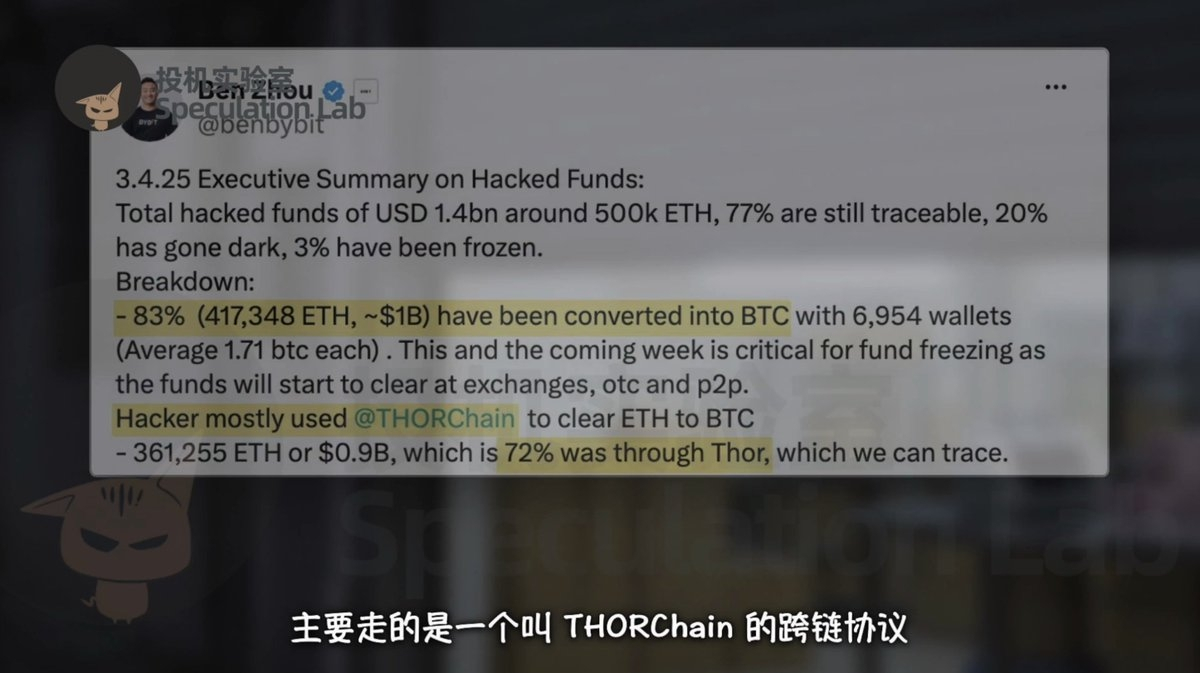
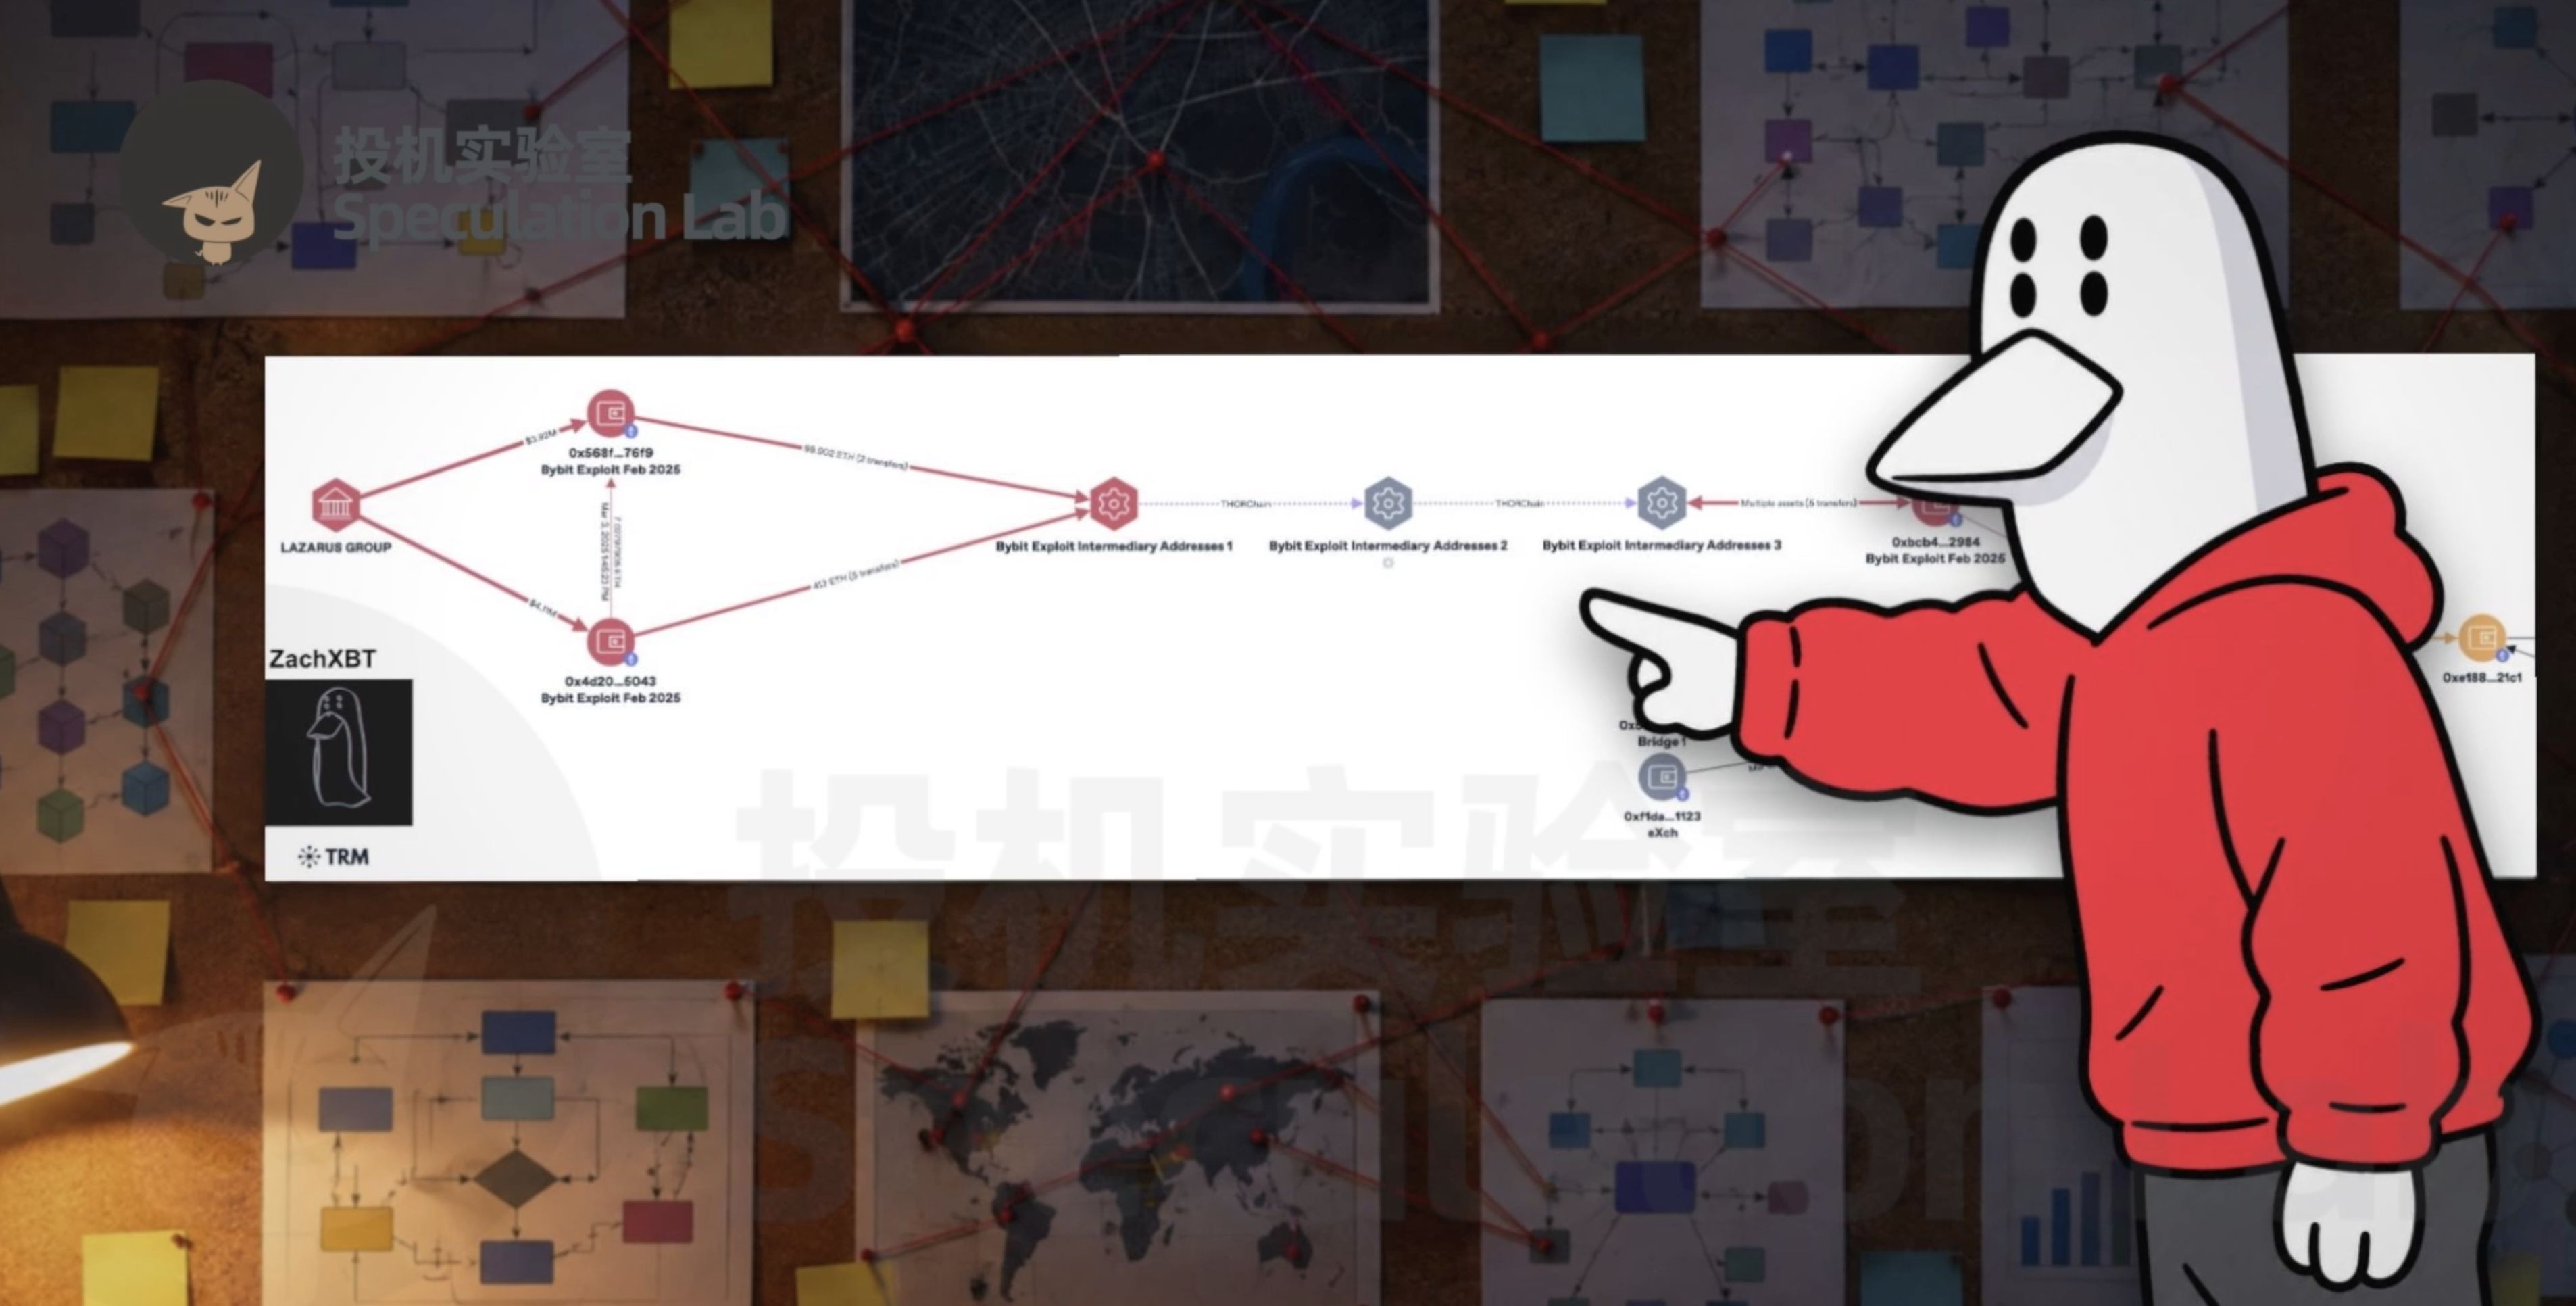
إمكانية رؤية وجهة الأموال لا تعني إمكانية إيقافها. فمعاملات Ethereum شفافة ومتاحة للجميع، ويمكن للمنصات تتبعها واتخاذ إجراءات بحق العناوين المعنية، لكن الفيديو يقول إن Ethereum المسروقة نُقلت بالكامل خلال عشرة أيام فقط، وحُوّل معظمها إلى Bitcoin، عبر بروتوكول THORChain للربط بين سلاسل الكتل أساسًا. ولا يتطلب البروتوكول تسجيل حساب تقليديًا، ما يجعل اعتراض المعاملات صعبًا للغاية، كما أن عمليات التحويل هذه أدرّت نحو 5.5 ملايين دولار من الرسوم. لكن تحويل العملات إلى Bitcoin لم يحل سوى مشكلة نقلها؛ إذ لا تزال هناك حاجة إلى أشخاص يتولون تحويل الأموال المسروقة إلى أموال قابلة للاستخدام الفعلي.
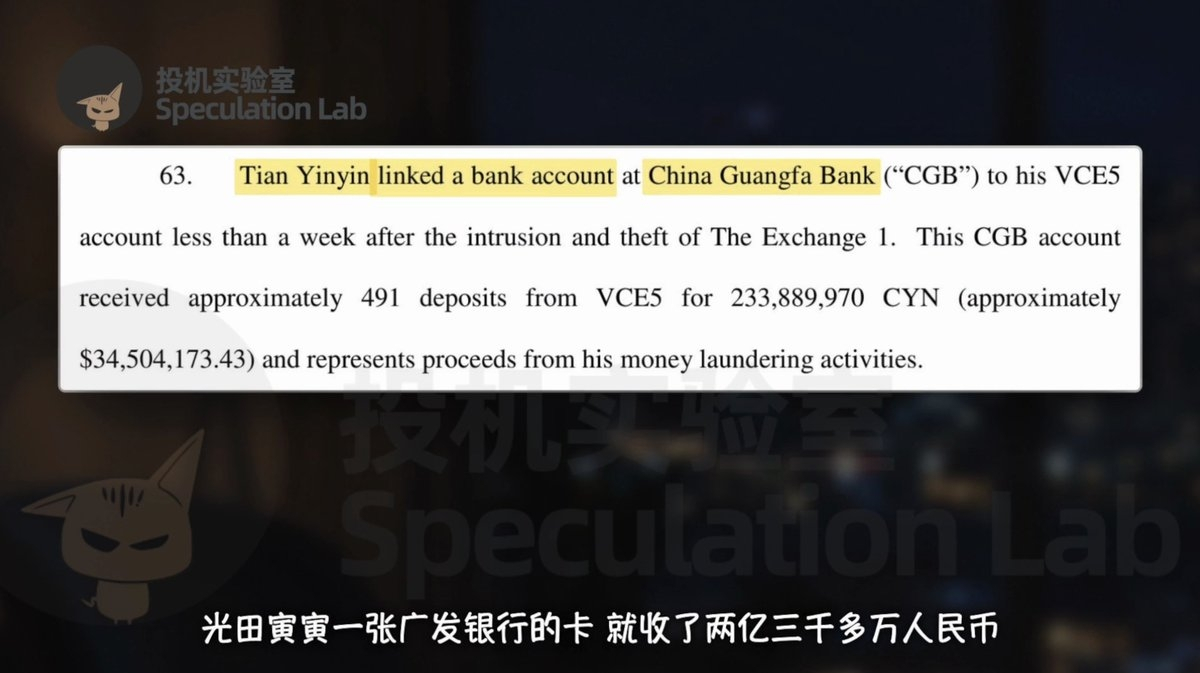
ليس الوسطاء الصينيون الذين يتولون التعامل مع الأموال المسروقة لصالح قراصنة كوريين شماليين حالةً جديدة في القضايا المنشورة. ففي عام 2020، وجّهت وزارة العدل الأمريكية اتهامات إلى تيان يينينغ ولي جيا دونغ، زاعمةً أنهما غسلا أصولًا مشفرة تزيد قيمتها على 100 مليون دولار لصالح قراصنة مرتبطين بكوريا الشمالية. ويستشهد الفيديو بتفاصيل القضية التي تفيد بأن عائدات بيع العملات وصلت إلى حسابات مصرفية صينية، وأن أحد حسابات Guangfa المصرفية التابعة لتيان يينينغ تلقى أكثر من 200 مليون يوان صيني. وهذه اتهامات ومواد تتعلق بقضية سابقة، ولا تحل محل أدلة التحقيق الحالي؛ لكنها توضح أن شبكة غسل الأموال تظل حلقة أساسية بين سرقة العملات وتحويلها إلى أموال نقدية.
النشاط الأكثر سرية انكشف في مجموعات خدمة العملاء العامة
في حادثة Bybit هذه، يقول الفيديو إن الجهات الكورية الشمالية أوكلت جزءًا كبيرًا من أعمال غسل الأموال إلى جماعات خارجية. ولم تقتصر مهمة من يتولونها على نقل العملات؛ فقد يضطرون أيضًا إلى دفع الأموال مقدمًا وتحمل ضغط احتمال تعطلها في منتصف الطريق. لذلك، إذا تأخر وصول دفعة من التحويل، كانوا يتوجهون إلى المجموعات العامة للبروتوكول ويطلبون من خدمة العملاء تسريعها، كما يفعل المستخدمون العاديون. وهذا التناقض تحديدًا هو ما لفت انتباه ZachXBT: فقد تكون سلسلة الأموال معقدة ومجزأة، لكن المشغلين الفعليين يقلقون ويتذمرون، ويقدمون أرقام المعاملات من تلقاء أنفسهم. وهكذا ظهرت ثغرة في هذا النشاط السري داخل مجموعات خدمة العملاء العامة.
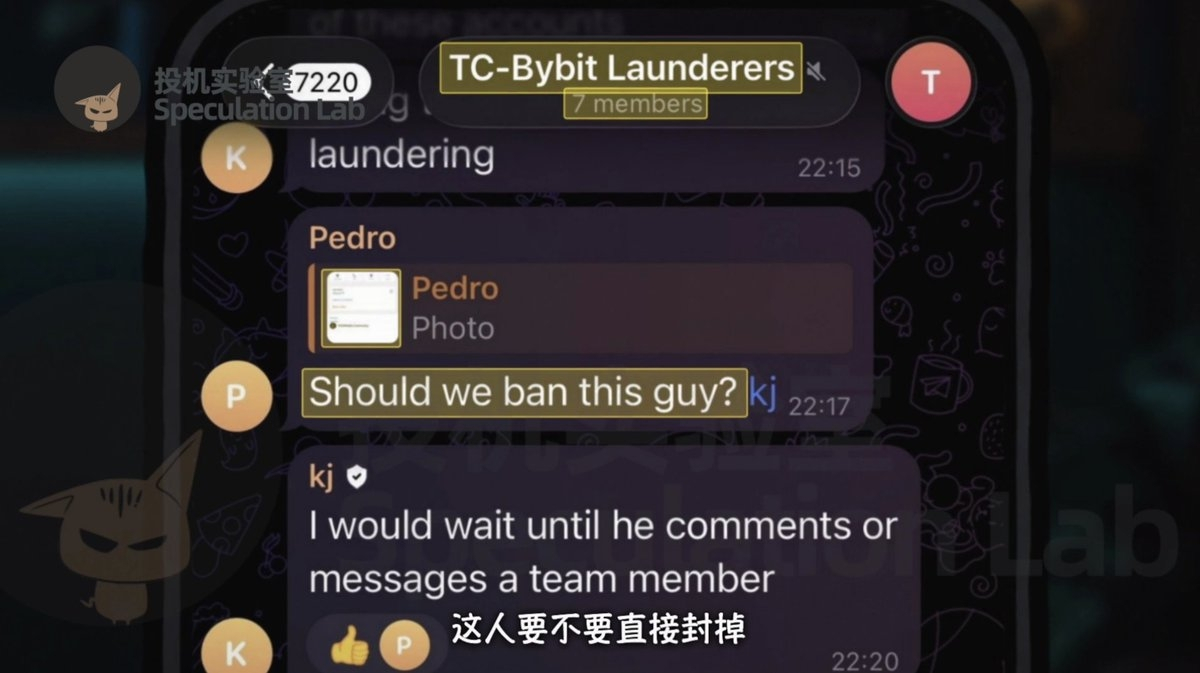
بعد أيام من حادثة Bybit، عثر ZachXBT في المجموعات العامة على Telegram وDiscord على أكثر من 15 حسابًا مشابهًا. وتتبع طلبات المساعدة التي نشرها أصحابها واحدًا تلو الآخر، فاكتشف أنها جميعًا مرتبطة بأموال Bybit المسروقة. ويذكر الفيديو أيضًا أن بعض موظفي خدمة العملاء تبادلوا معه المعلومات سرًا، وأنشأوا مجموعة صغيرة أطلقوا عليها اسم «غاسلو أموال Bybit». نشر أحدهم لقطة شاشة لحساب وسأل إن كان ينبغي حظره فورًا، لكن ZachXBT طلب منه الانتظار: حتى يبادر صاحب الحساب بالكلام أو يتواصل مع خدمة العملاء مجددًا. فالإبقاء على الحساب قد يعني أيضًا الإبقاء على خيط يقود إلى الصفقة التالية.
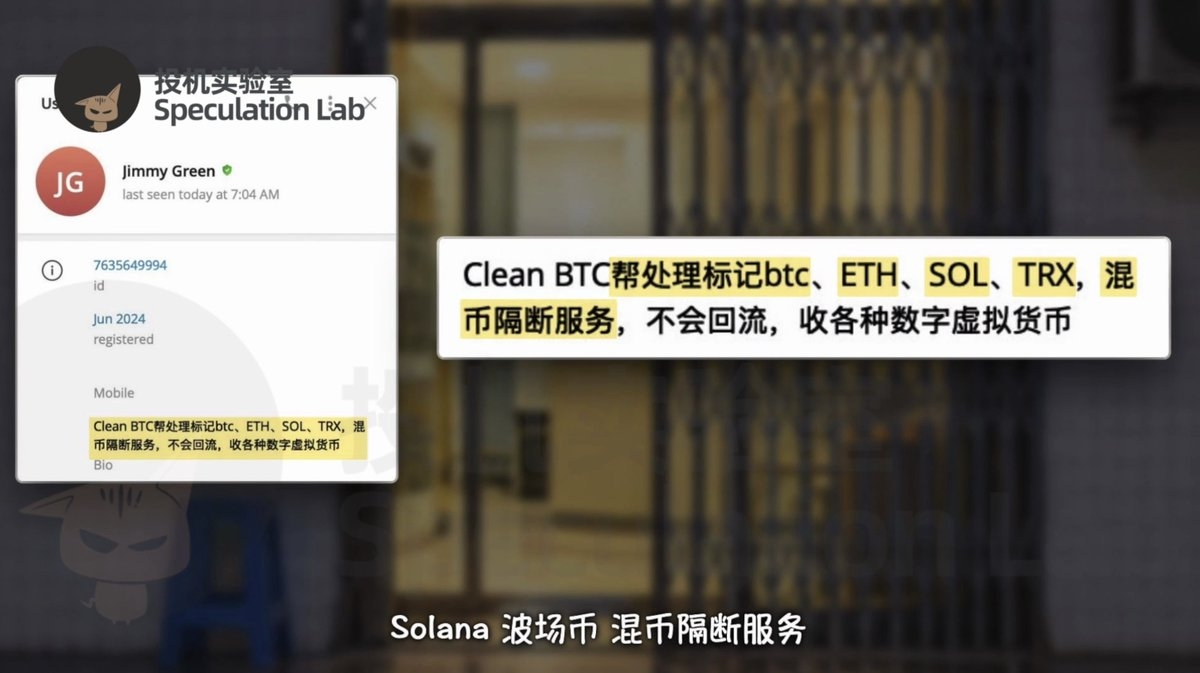
كان أحد الحسابات يُدعى Jimmy Green. وفي 25 فبراير، تذمر في مجموعة THORChain التي تضم عشرات الآلاف من الأعضاء من فشل عملية تحويل، فطلب منه موظف خدمة العملاء نشر رقم المعاملة، ونشره فعلًا. وتتبع ZachXBT الرقم، فاكتشف أن أكثر من أربعة Ethereum كانت عالقة، وأن محفظة الدفع تلقت في اليوم نفسه 64 Ethereum من عنوان تابع لقراصنة Bybit. ثم ألقى نظرة على نبذة جيمي، فوجد أنه يعلن بالصينية عن خدمات لمعالجة Bitcoin وEthereum وSolana وTRON الموسومة، ويعرض أيضًا خدمات لتقسيم مسارات التتبع. لم تتضح هويته بعد، لكن إعلانات عمله كانت معروضة للعيان بالفعل.
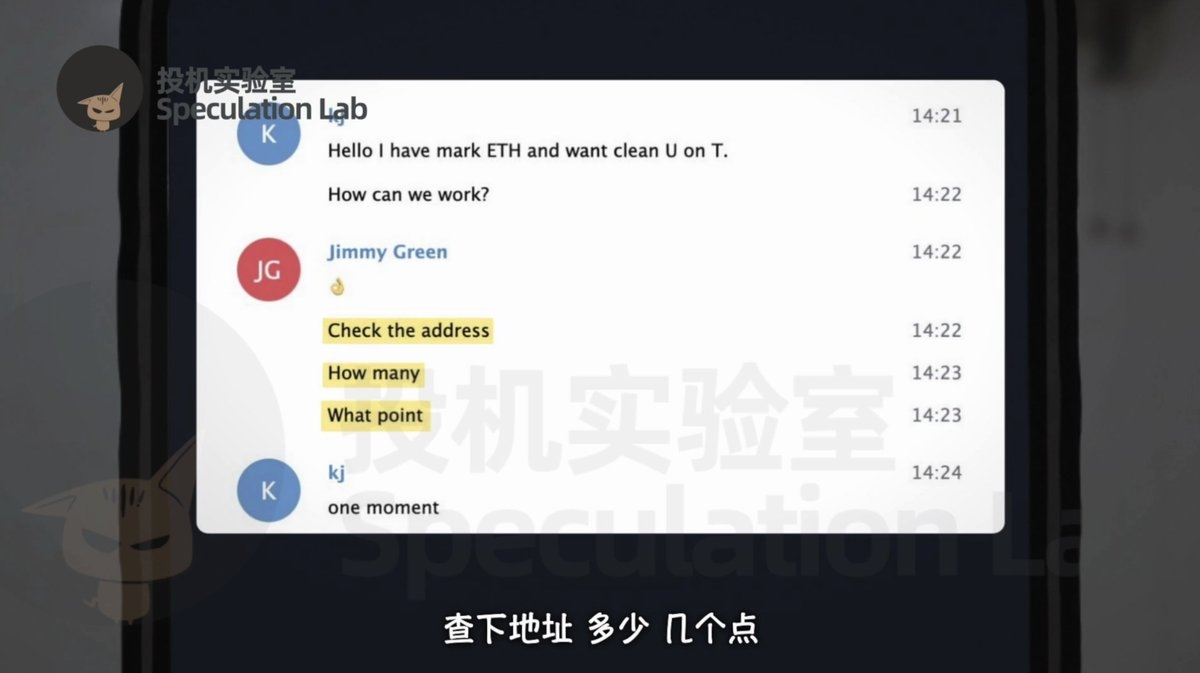
بعد أقل من ساعة على حديث جيمي في المجموعة، وصلت رسالة خاصة من ZachXBT. استخدم اسمًا مستعارًا هو KJ، وتظاهر بأن لديه Ethereum موسومة ويريد تحويلها إلى «U نظيفة» على شبكة TRON. وردّ جيمي بسرعة عبر برنامج ترجمة، وكان اهتمامه منصبًا فقط على العناوين والكميات والرسوم. قال ZachXBT إنه سيبدأ بصفقة صغيرة، ثم يوسّع نطاق العمل إذا سارت الأمور على ما يرام، واتفقا على رسوم قدرها 5%. فرد جيمي بكلمة «OK». ولاحقًا، سأله أحدهم ما إذا كان KJ اختصارًا لكيم جونغ أون، فمزح قائلًا: «لقد كشفتني». وهكذا دخلت شخصية المتخفي قائمة عملاء الطرف الآخر.
كل صفقة تشتري معلومات مقابل خسارة
في 6 مارس، فتح ZachXBT محفظة جديدة وأودع فيها ما يقارب 350 ألف وحدة من USDC، ثم أرسل لقطة لرصيدها إلى جيمي. فأرسل الطرف الآخر رمزًا لتلقي الأموال، وبدأت العملية بتجربة 100 دولار فقط؛ وبعد دقيقتين، أعاد 100 وحدة من USDT على TRON، دون أن يفرض رسومًا على الصفقة التجريبية. ثم رفع المبلغ في الصفقة الثانية إلى 10 آلاف دولار، وبعد انتظار تجاوز 40 دقيقة، وصل في النهاية 9500 دولار، أي بعد خصم 5% بالضبط. وشرح جيمي أنه في طريقه إلى المكتب، وطلب من العميل ألا يقلق، مؤكدًا أن النزاهة تأتي أولًا. جعلت هذه العبارات المألوفة لطلب الأعمال صفقة يُشتبه في أنها لغسل الأموال تبدو كأنها خدمة تحويل عادية.
كانت الصفقة الثالثة بقيمة 25 ألف دولار. قال جيمي إن الوقت مساء في الصين، وإنه سيستدعي شخصًا، لذا سيكون البدء بطيئًا بعض الشيء. واغتنم ZachXBT الفرصة ليسأله: هل تنفذ هذه العمليات وحدك أم يعمل معك فريق؟ أجاب جيمي أن العمل منفردًا يجعل الأموال عرضة للتجميد، لذا يتولى كل شخص جزءًا، ثم يوزعون ما يحصلون عليه من U على جهات مختلفة للصرف، أي أشخاص يحولون العملات المستقرة إلى نقد خارج المنصات. وفي النهاية، أُعيد مبلغ 23,750 دولارًا، مع خصم 5% تمامًا. وأظهرت هذه الإجابات للمحقق أن الأمر لا يقتصر على حساب يتلقى الطلبات، بل يتعلق بشبكة معالجة متكاملة لها تقسيم للأدوار وروابط بما قبلها وما بعدها.
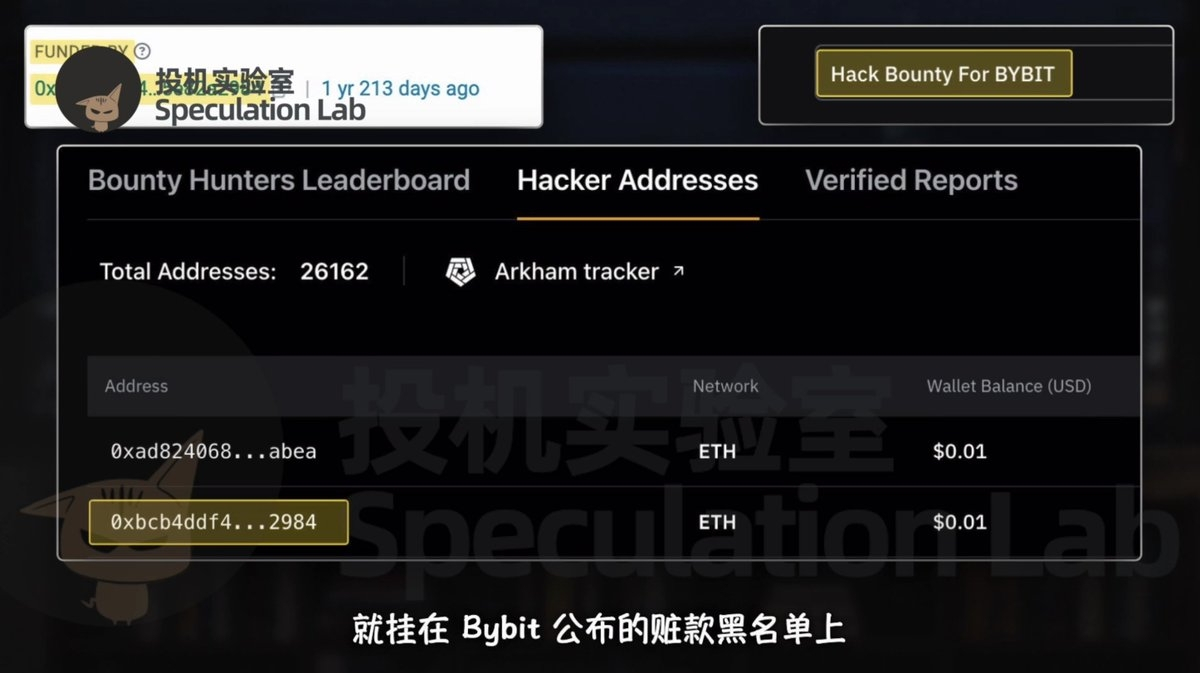
كانت رسوم تعدين ضئيلة هي ما ربط جيمي بأموال Bybit المسروقة فعلًا. فقد أعطى جيمي عنوان محفظة جديدة لاستلام الأموال، وبعد عشر دقائق من وصولها، حوّل عنوان آخر كمية صغيرة من Ethereum لدفع رسوم المعاملة. وكان العنوان الذي أرسل رسوم التعدين مُدرجًا في القائمة السوداء التي نشرتها Bybit لعناوين الأموال المسروقة. وهكذا اتصلت أطراف الخيط بعضها ببعض: محاور المحادثة، ومحفظة الاستلام، وعنوان معروف للأموال المسروقة. وبعد إتمام الصفقات الأولى، لم يواصل ZachXBT تحويل أكثر من 310 آلاف دولار متبقية في محفظته، بل نقل الأموال في اليوم نفسه.
في الأيام التالية، لم يعر ZachXBT جيمي اهتمامًا يُذكر. وفي 10 مارس، بدأ الطرف الآخر بإرسال رسائل التحية منذ الصباح، وانتهى الأمر بعلامة استفهام واحدة. فتظاهر ZachXBT بالانزعاج وطلب منه ألا يظل يستعجله، وقال إنه سيتواصل معه إذا ظهرت صفقة فعلًا. فسارع جيمي إلى التوضيح: توقفت عملات الكوريين الشماليين عشرة أيام، ويحتاج الفريق إلى إيجاد عمل، وقد جهّزوا مليون دولار وهم مستعدون للبدء في أي وقت. ظن أنه يحاول كسب عميل، لكنه كشف في الواقع عن توقف العمل ومصدر الأموال في المراحل السابقة واستعداد الفريق المالي. واستخرج المحقق من هذه المحادثة خيطًا جديدًا.
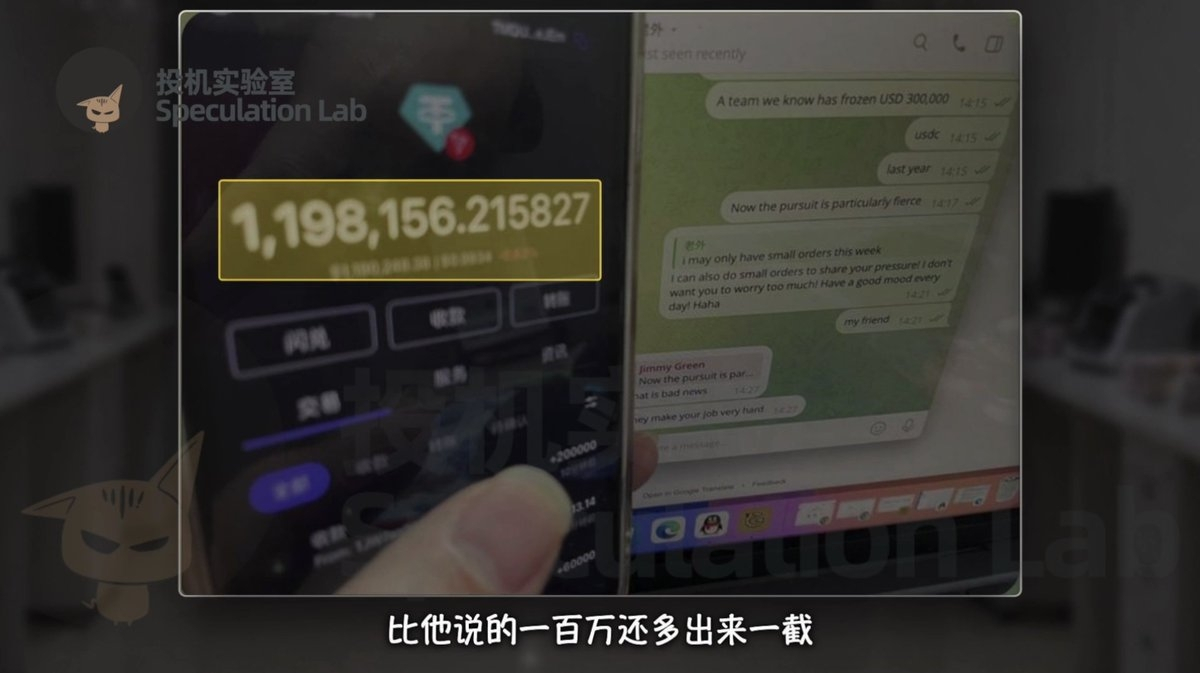
قال ZachXBT إن لديه هذا الأسبوع صفقة صغيرة فقط، فوافق جيمي على تنفيذها، وحذّره أيضًا من أن USDC وUSDT قد يتعرضان للتجميد، وأن الرقابة على المعاملات مشددة مؤخرًا. ولإثبات قدرته، أرسل جيمي صورة له وهو يمسك هاتفًا، وبدا في محفظته ما يقارب 1.2 مليون وحدة من U، أي أكثر من المليون دولار الذي ذكره للتو. وأقرّ بوجود ضغط بسبب التتبع، لكنه أكد في الوقت نفسه أن لديهم إجراءات للفصل بين الأموال وتجنب تجميدها، وأن معالجتها ليست صعبة. كان رصيد المحفظة والقدرة على تنفيذ الطلبات والوعود المزعومة بالأمان كلها أساليب تسويقية لاجتذاب العملاء، لكن ZachXBT تعامل معها بوصفها مواد لمواصلة التحقق.
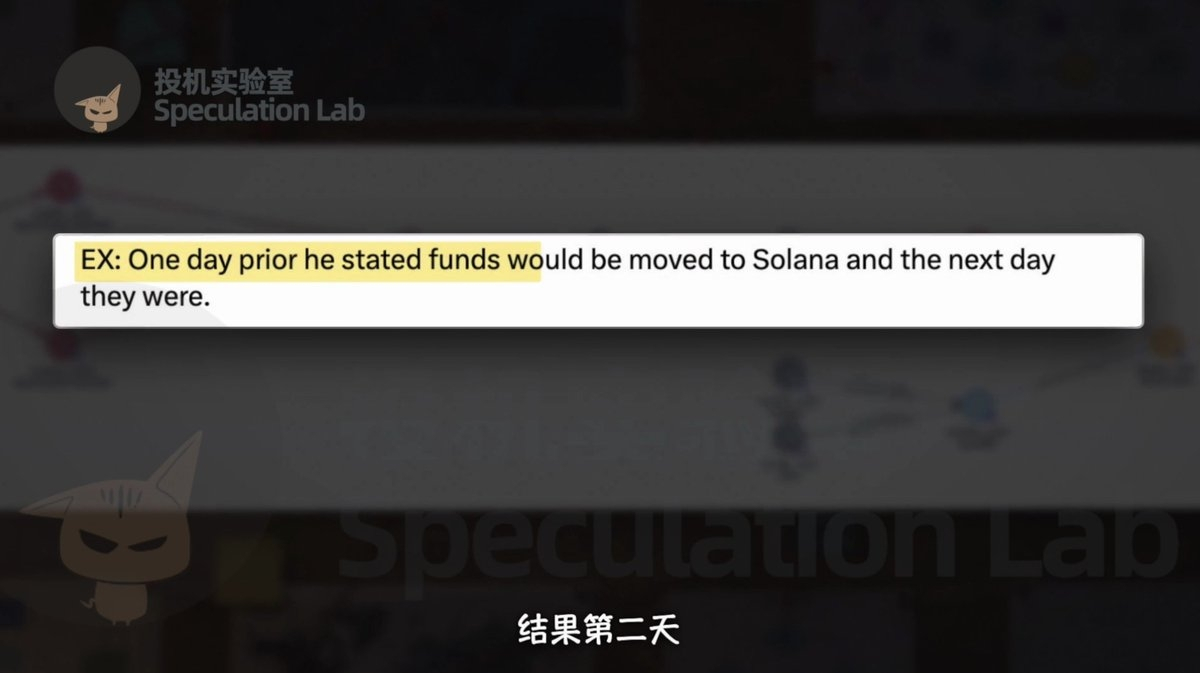
في إحدى المحادثات، قال جيمي إن الكوريين الشماليين سيبدؤون العمل في اليوم التالي، وإن Bitcoin ستُنقل مجددًا إلى Solana. كما حاول ضم ZachXBT إلى الفريق، قائلًا إن هذا النوع من العمل متوفر بكثرة وإن بإمكانهما كسب المال معًا متى تفرغ، ووعده بأن عملات U الخاصة به لن تُجمّد، وإن جُمّدت فسيدفع له تعويضًا. وفي اليوم التالي، اتجهت الأموال المسروقة من Bybit فعلًا إلى Solana. وبالنسبة إلى المحقق، كان التنبؤ المسبق بتحرك الأموال أكثر قيمة من مجرد التباهي. فقرر ZachXBT مواصلة الصفقات، متحملًا خسارة بنسبة 5% في كل مرة مقابل معلومات أعمق، ثم بدأ يتحقق من أقوال جيمي واحدة تلو الأخرى بمقارنتها بسجلات البلوك تشين.
من الذي كشف عن خمسين بيتكوين للسيد جين؟
في 12 مارس، نفّذ ZachXBT صفقة أخرى بقيمة 50 ألف دولار. سأل جيمي إن كان مشغولًا، فأجابه بأنه يتعامل مع Bitcoin الخاصة بكوريا الشمالية، وادعى أن «كيم جونغ أون أطلق للتو 50 وحدة»، وأن الفريق لم يحصل إلا على 30 منها. وشرح جيمي أن الأطراف الأعلى في السلسلة يخشون تجميد عملات U، لذا بدأوا تجربة Bitcoin وأصبحوا أكثر حذرًا في طرح الأموال. وهنا ينبغي التمييز بوضوح: الخمسون وحدة هي كمية قال الطرف الآخر إنه أطلقها، وليست كمية ثبت تجميدها؛ كما أن تكرار ذكر كيم جونغ أون في المحادثات لا يثبت أنه أصدر بنفسه أوامر لكل معاملة أو نفّذها شخصيًا.
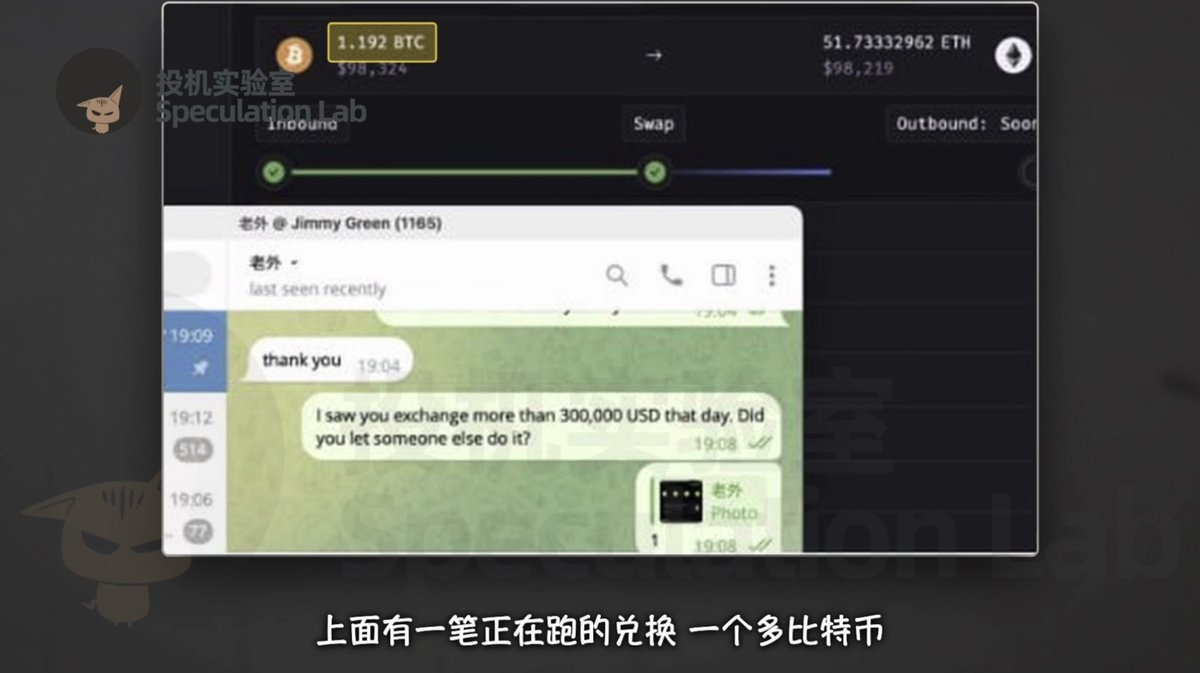
كان جيمي يحقق بدوره في «العملاء». فقد لاحظ أن ZachXBT حوّل أكثر من 300 ألف دولار، فسأله إن كان قد استعان بشخص آخر، وحذّره من كثرة المحتالين هذه الأيام ومن تجربة أي شيء عشوائيًا، خشية سرقة أمواله. ثم أرسل جيمي لقطة شاشة لحاسوبه، ظهرت فيها صفقة لتحويل أكثر من بيتكوين واحد إلى أكثر من 50 Ethereum. وفي نافذة المحادثة، كان يخاطبه بكلمة «صديقي»، بينما حفظ اسمه لدى ZachXBT بصفة «أجنبي». وطابق ZachXBT توقيت اللقطة ومبلغها مع سجلات THORChain، ثم تتبع مصدر Bitcoin، ليصل مجددًا إلى Bybit.
توفير الترجمة النصية (اختياري)
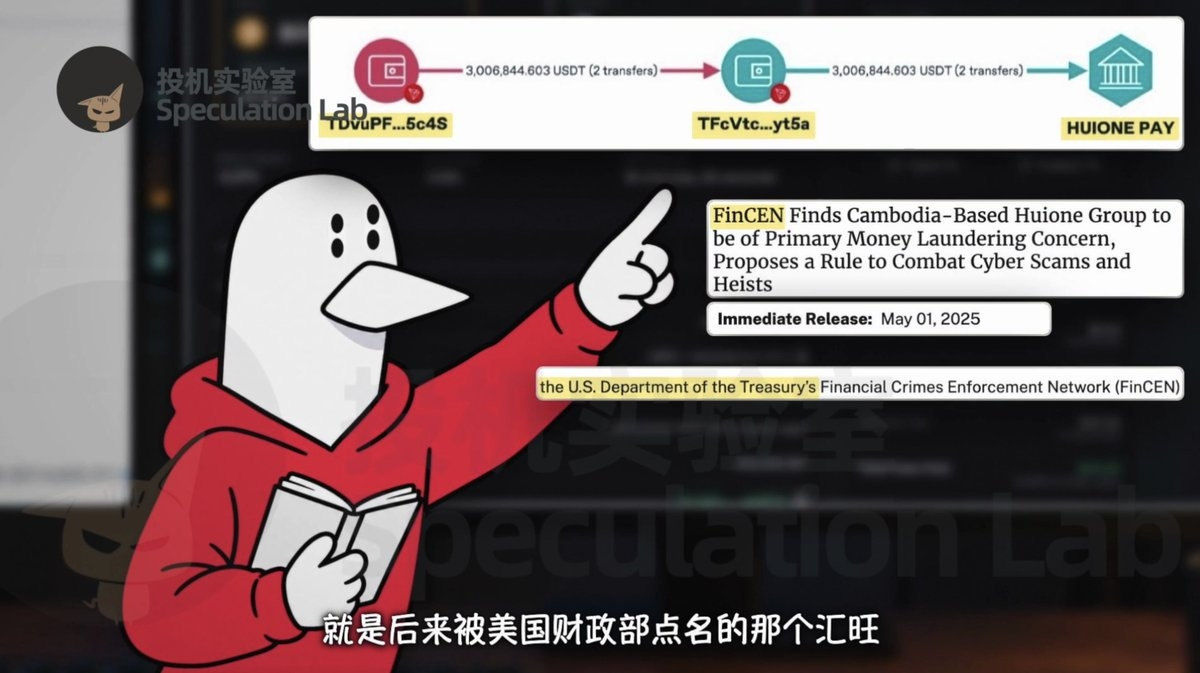
أخذت المحادثات بينهما طابعًا وديًا أشبه بمحادثات المعارف. سأل جيمي إن كان قد تناول الطعام، وإن كان يعرف لعب الماهجونغ، وأرسل له صورًا لقدري طعام كبيرين. وفي أحد عطلات نهاية الأسبوع، قال إن صديقًا طلب منه معالجة عائدات احتيال بقيمة 3 ملايين دولار. لم يكن يريد قبولها لأن الرسوم منخفضة، لكنه لم يستطع الرفض بعدما طلب منه صديقه ذلك، فعمل طوال الليل. ويقول الفيديو إن الأموال نُقلت لاحقًا على دفعتين: 100 ألف دولار أولًا، ثم 2.9 مليون دولار. وتتبع ZachXBT مسارها حتى اكتشف أنها وصلت إلى محافظ مرتبطة بـ Huione في كمبوديا. وقد تداخلت أحاديث الطعام العادية مع حركة الأموال الضخمة، فكشفت تدريجيًا شبكة عمل هذا الوسيط.
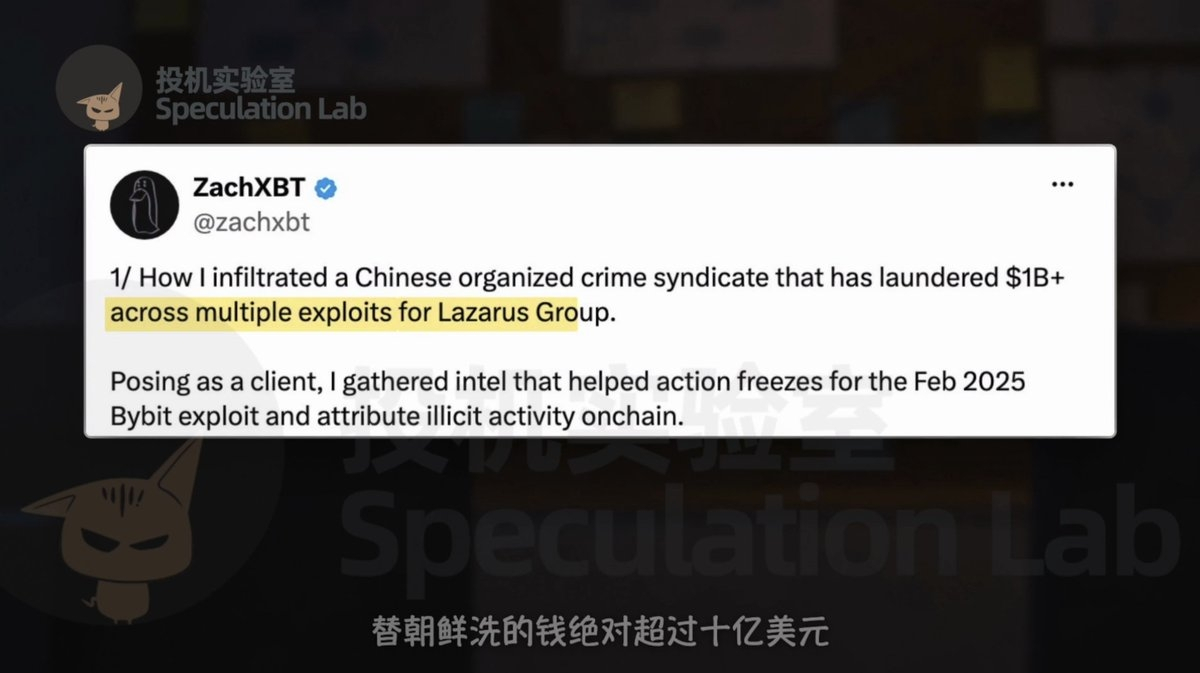
كان أكثر ما تفاخر به جيمي ادعاؤه أن فريقهم تولى معالجة معظم الـ1.5 مليار دولار من Ethereum التي سُرقت من Bybit. ولا يمكن معرفة مقدار المبالغة في هذا الادعاء بالاستناد إلى كلامه وحده. وقد أبقى الفيديو على تقييم ZachXBT الأكثر حذرًا: ما وصفه الطرف الآخر يتوافق مع أنماط معاملات البلوك تشين التي رآها؛ وعند جمع عدة هجمات معًا، قد يكون هذا الفريق قد عالج أموالًا تزيد قيمتها على مليار دولار لصالح Lazarus. لكن تفاخر أفراد الفريق وتقديرات المحقق والمعاملات المحددة القابلة للتحقق ليست أدلة متساوية الوزن، وينبغي تناول كل منها على حدة.
ثلاثة عناوين تكشف عن أكثر من 12 مليون دولار
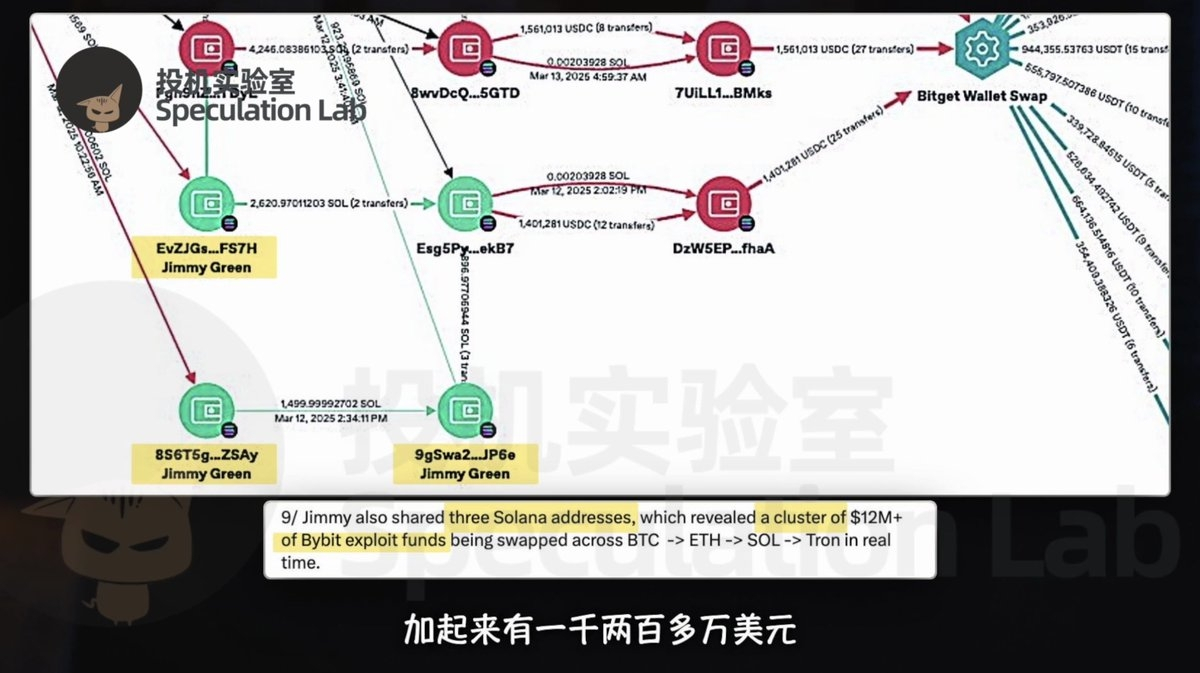
أرسل جيمي أيضًا ثلاثة عناوين على Solana، وقال إنه يعمل عليها مساءً لتحويل العملات على هذه السلسلة إلى عملات على TRON. وتتبع ZachXBT العناوين، فكشف سلسلة كاملة من الأموال المسروقة المرتبطة بـ Bybit وكانت تتحرك آنذاك، بقيمة إجمالية تجاوزت 12 مليون دولار. قبل ذلك، اعتمد المحقق أساسًا على المحادثات لاستخراج المعلومات؛ أما في هذه المرحلة، فقد جعلت العناوين المحددة تلك الأوصاف مسارات مالية قابلة للفحص. صحيح أن التنقل بين سلاسل مختلفة يزيد صعوبة التتبع، لكن إذا كشف أحد المشغلين عن نقطة دخول من تلقاء نفسه، فقد يصبح بالإمكان إعادة وصل العناوين التي كانت متفرقة.
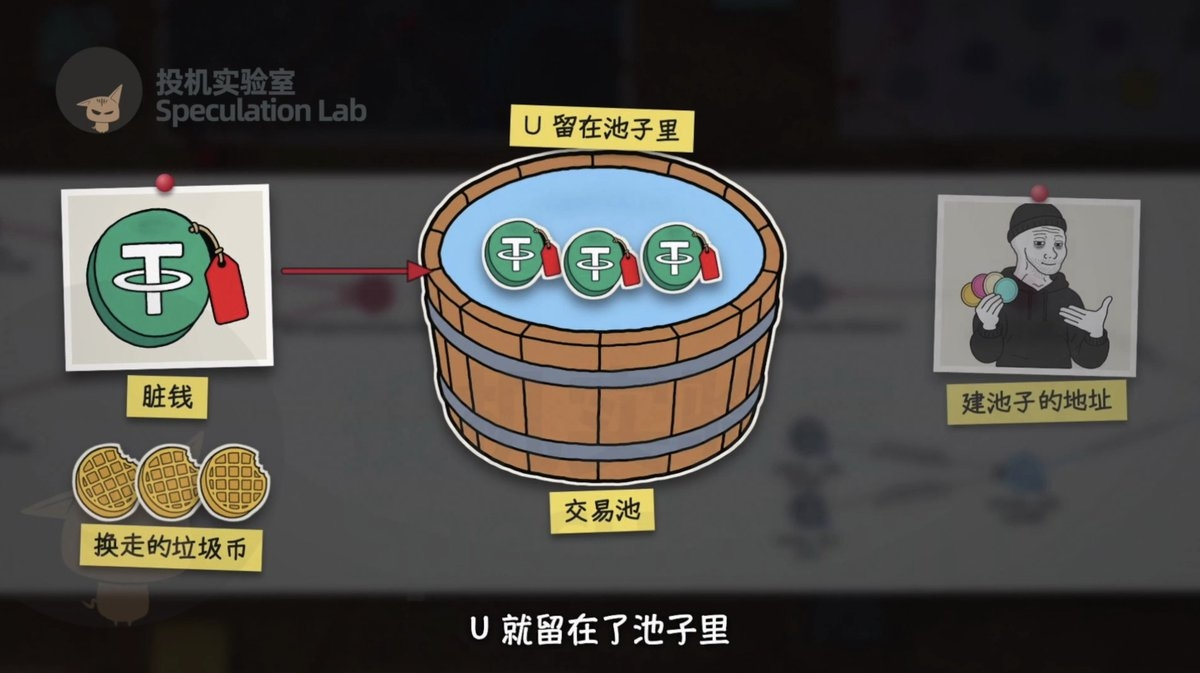
ويصف الفيديو أيضًا أسلوبًا لإخفاء مصدر الأموال باستخدام مجمعات تداول الرموز: إذ أصدرت المجموعة رموزًا عدة يكاد لا يتداولها أحد، منها WAFF وFIZZ وBUTTER وSQUIRT، ثم استخدمت مجمعات التداول لتغليف الأموال المسروقة على هيئة معاملات تبدو طبيعية وعائدات سيولة. ظاهريًا، تبدو الأموال كأنها أرباح من مجمع ما؛ لكن تتبع العناوين السابقة واللاحقة قد يكشف مصدرها. وأحال ZachXBT العناوين التي عثر عليها إلى المحققين. فالدليل المهم لا يقتصر على معرفة «الأداة المستخدمة»، بل يشمل أيضًا التحقق من إمكانية ربط الأموال التي تحركت قبل هذه العمليات وبعدها بأصول مسروقة معروفة.
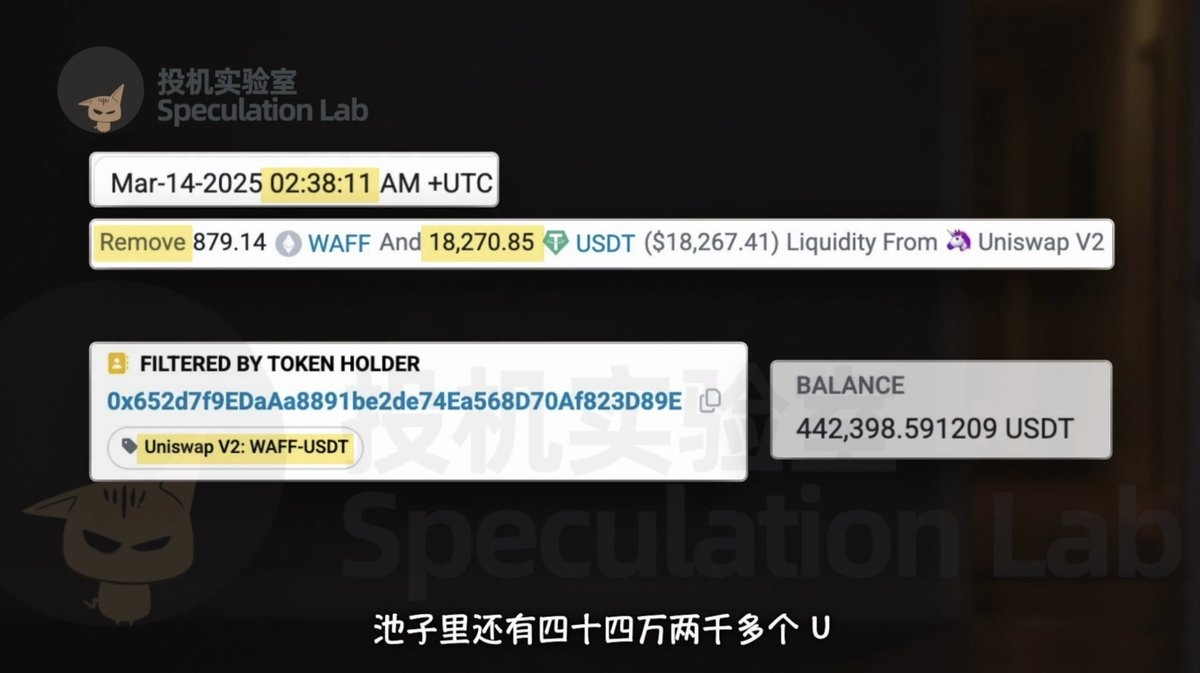
سبق لجيمي أن تفاخر بأنهم يراقبون المخاطر مسبقًا، ويمكنهم التحذير قبل وقوع الحادث بيوم، بل وادعى أن لديهم تعاونًا مع أشخاص داخل Tether. لكن في 14 مارس، جمّدت Tether، مُصدرة USDT، مجمعًا مرتبطًا بـ WAFF. وكان عنوان إنشاء المجمع قد سحب نحو 18 ألف دولار قبل ذلك بنصف ساعة، بينما بقيت فيه نحو 442 ألف وحدة من U عالقة. ويقول الفيديو إن الخسائر التي تمكن ZachXBT من تتبعها من الرسوم تجاوزت 4 آلاف دولار، بينما أسهم التحقيق في تجميد مبلغ أكبر. ولا يثبت ذلك أن جيمي كان يملك علاقات داخلية فعلًا؛ بل يُظهر، على العكس، أن وعده «بالحماية من التجميد» لم يحمِ الأموال المعنية.
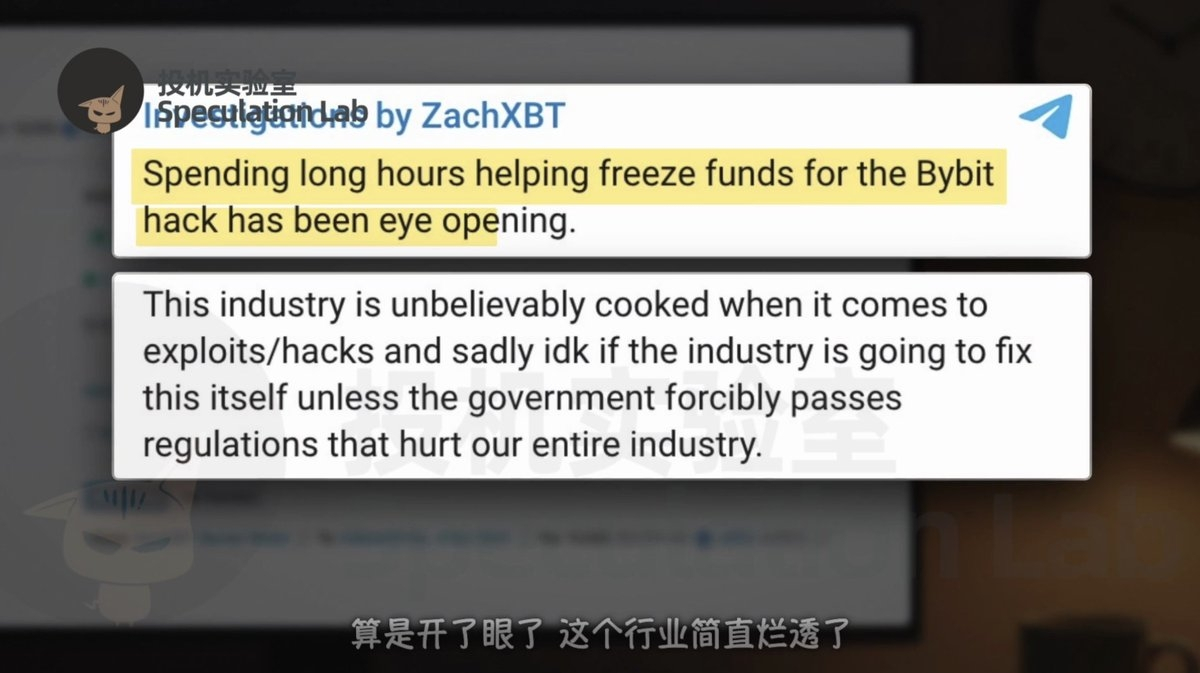
سلّم ZachXBT هذه المواد إلى FBI، لكنه لم ينشرها فورًا للعامة. وفي 18 مارس، بعد أربعة أيام من تجميد مجمع التداول، تذمر في قناته قائلًا إنه يساعد يوميًا مؤخرًا على تجميد أموال مرتبطة بـ Bybit، وإنه رأى الجانب السيئ من هذا المجال. في ذلك الوقت، لم يكن أحد في الخارج يعرف مع من يتحدث، ولا أن المعلومات التي جمعها كانت مقابل أمواله الخاصة. بالنسبة إلى محقق يتابع المعاملات علنًا، يمكن نشر منشور بسرعة؛ لكن حين تتعلق المعلومات بتحقيق جارٍ، لا يعود توقيت الكشف قرارًا يتخذه وحده. ولهذا ظلّت هذه القصة صامتة طويلًا.
بعد سنة ونصف، عاد طلب الاستعجال نفسه
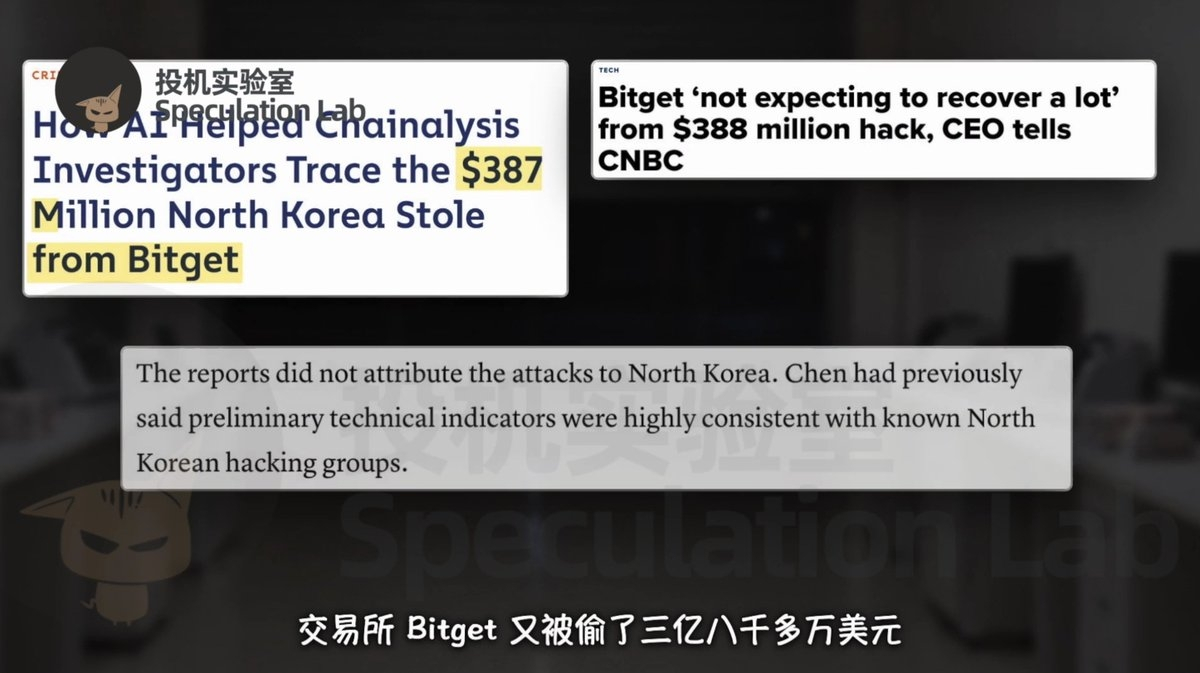
كان تجميد 442 ألف دولار اختراقًا محدودًا فحسب. ووفقًا للأرقام التي استشهد بها الفيديو عن أغسطس 2026، لم يتجاوز مجموع الأموال المستردة والمجمدة في قضية Bybit 80 مليون دولار، أي نحو 5% فقط من أصل 1.5 مليار دولار. ولا يزال استرداد معظم الخسائر صعبًا، فيما لم تتوقف الهجمات الجديدة. ففي سبتمبر 2026، شهدت Bitget حادثة أمنية أخرى بلغت خسائرها نحو 388 مليون دولار. وأشارت تحليلات علنية إلى ارتباط الهجوم بقراصنة متصلين بكوريا الشمالية، ولاحظ ZachXBT أن الأشخاص الذين تعاملوا مع الأموال المسروقة عادوا مرة أخرى إلى المجموعات العامة لمطالبة خدمة العملاء بتسريع المعاملات. تغيّرت القضية، لكن عادة المشغلين في استعجال خدمة العملاء بقيت متشابهة جدًا.
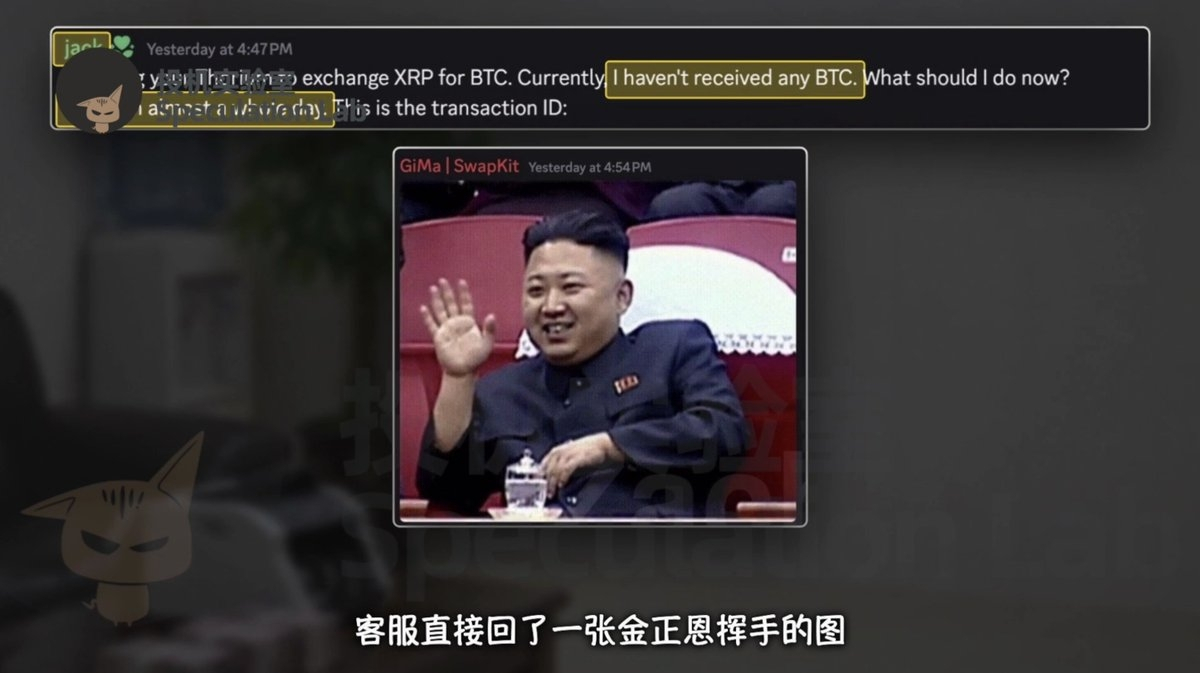
يعرض الفيديو حسابًا يُدعى jack يقول إن Bitcoin التي أراد تحويلها لم تصل منذ يوم كامل، وإنه قلق جدًا، وإنه سيقع في مشكلة كبيرة إذا ضاعت الأموال. فردّ موظف خدمة العملاء مباشرة بصورة لكيم جونغ أون وهو يلوّح بيده، وسأله: «هل سيغضب كيم جونغ أون؟»، ثم طلب منه تغيير مجال عمله. طلب بعض الأشخاص المساعدة من خدمة العملاء، بل إن اسم أحد الحسابات كان «ساعدوني». والمفارقة أن موظف خدمة العملاء الذي ردّ بالصورة، بحسب اسمه، هو الشخص نفسه الذي طلب من جيمي رقم التحويل قبل سنة ونصف. خلف هذه المحادثات التي تدعو إلى الضحك، يكمن خوف المشغلين من تعطل الأموال، ويتكرر مشهد تسريبهم للخيوط وهم يطلبون المساعدة علنًا.
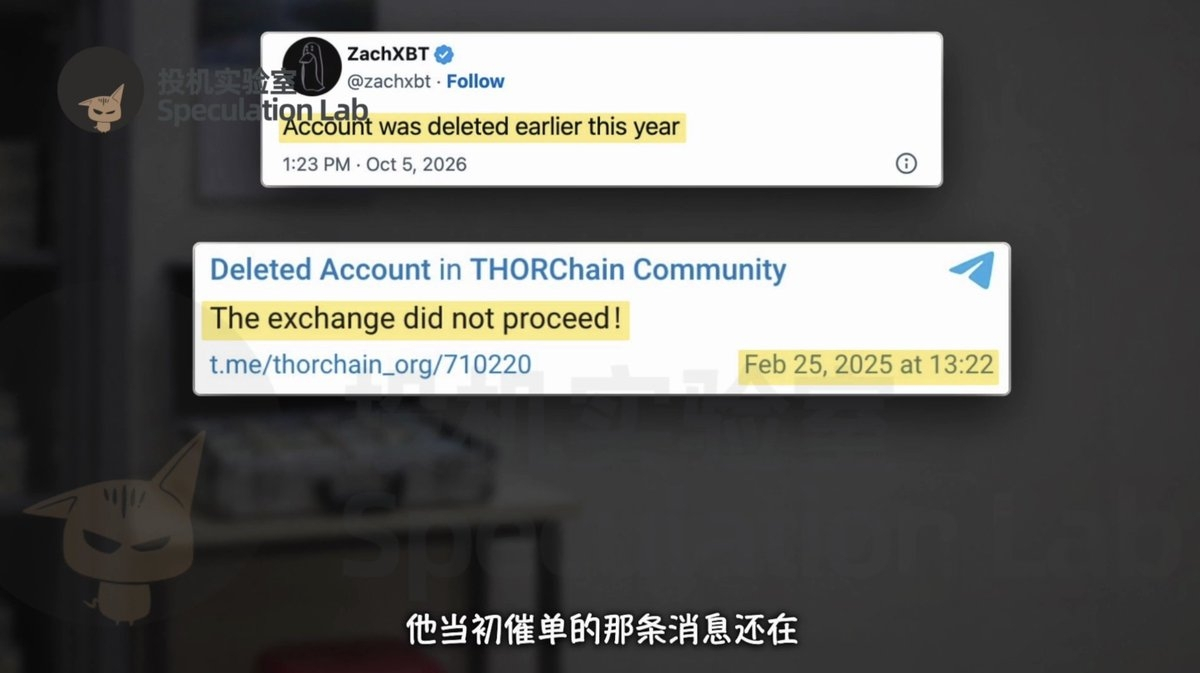
في 5 أكتوبر 2026، كشف ZachXBT أخيرًا عن خيط جيمي. وقال إن نشره تأخر سنة ونصف بسبب ارتباطه بتحقيق جارٍ، ما جعل نشر التفاصيل غير مناسب. وقد جهّز نحو 350 ألف دولار من ماله الخاص، لكن ذلك لا يعني أنه خسر المبلغ كله؛ فالصفقات المنفذة تكبّدته رسومًا تقارب 5% لكل صفقة، فضلًا عن خطر استيلاء الطرف الآخر على الأموال. ويقول الفيديو إن أحدًا لم يدفع له مقابل هذا التحقيق، وإنه يعتمد عادةً على تمويل المؤسسات والتبرعات. وحين نصحه بعض المستخدمين بتعيين حراس، قال إن الحماية على مدار الساعة تتجاوز ميزانيته قليلًا. فتعقب الخيوط لا يكلّف وقتًا فحسب، بل ينطوي أيضًا على مخاطر مالية وجسدية.
لاحقًا، أُغلق حساب جيمي على Telegram، لكن الرسائل التي كان يستعجل فيها خدمة العملاء في مجموعة THORChain بقيت، وتحوّل اسمه إلى «حساب محذوف». لم يوضح ZachXBT كيف انقطعت صلتهما، ولا ما إذا كان جيمي قد ساوره الشك، أو ما هويته الحقيقية، أو ما إذا كان قد قُبض عليه. واختفاء الحساب قد يدفع القارئ بسهولة إلى الاعتقاد بأن القصة انتهت، لكن المواد المتاحة للعامة لا تؤكد ذلك. فما يمكن رؤيته هو لقطات المحادثات ومسارات الأموال وبعض نتائج التجميد؛ أما ما لا يمكن رؤيته، فما آل إليه أمر هذا الوسيط وإلى أين ستصل القضية لاحقًا.
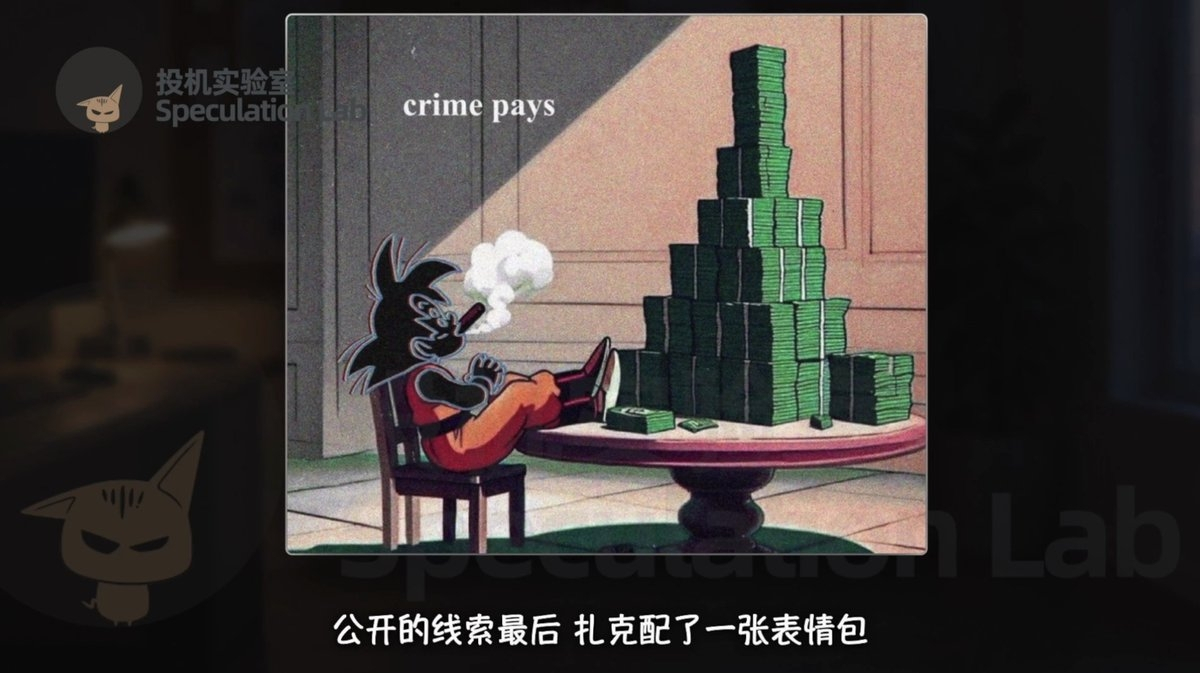
وفي ختام المنشورات التي كشف فيها عن المعلومات، أرفق ZachXBT صورة ساخرة: شخصية كرتونية مسترخية تدخن سيجارًا، وعلى الطاولة أكوام من النقود، وفوقها عبارة «crime pays»؛ أي إن الجريمة تجني المال. وتبدو العبارة أشبه بسخرية مريرة: فالسرقات الضخمة قد تقع بسرعة، أما استرداد الخسائر فبطيء ومحفوف بالمخاطر. وعالم العملات المشفرة قريب جدًا من المال، وقد يجد المحققون أنفسهم بسببه على مقربة من قراصنة ومنظمات غسل أموال وقوى على مستوى الدول. لم يُفضِ هذا التسلل إلى استرداد كامل الأموال المسروقة، لكنه أخرج إلى العلن تقسيم الأدوار والخيوط المهمة خلف الكواليس. ومن يستحقون أن تُرى المخاطر التي تحملوها.