كيف يقع الشخص ضحية للاحتيال في عالم العملات المشفّرة؟
في منظومة Web3، نادرًا ما يخترق مجرمو الإنترنت سلسلة الكتل أو يكسرون تشفير محفظتك؛ بل يخترقون عقلك.
يتبع المحتالون التسلسل النفسي التالي:
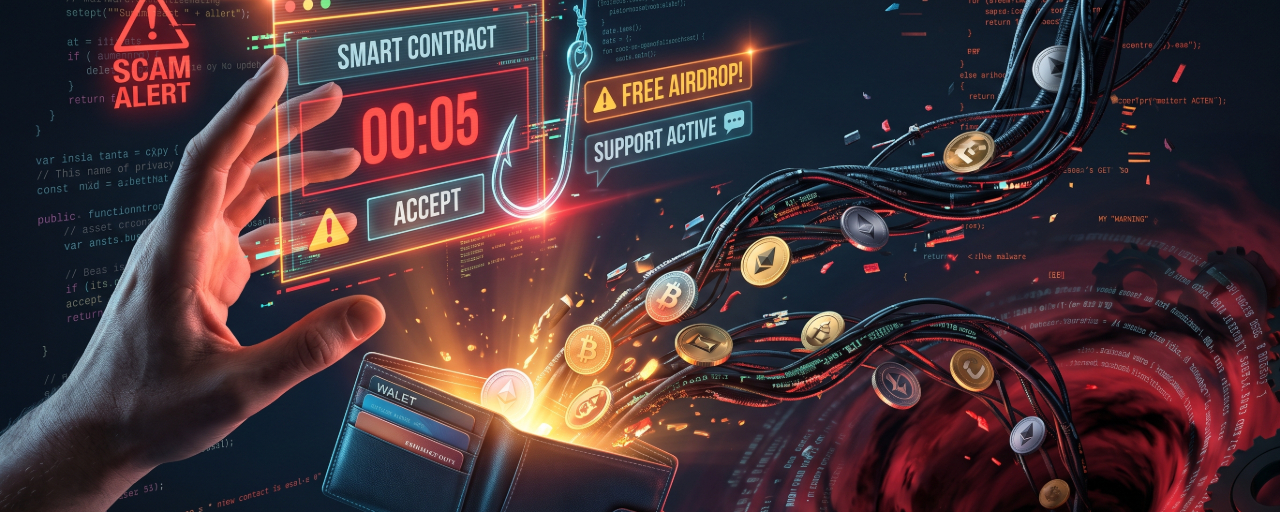
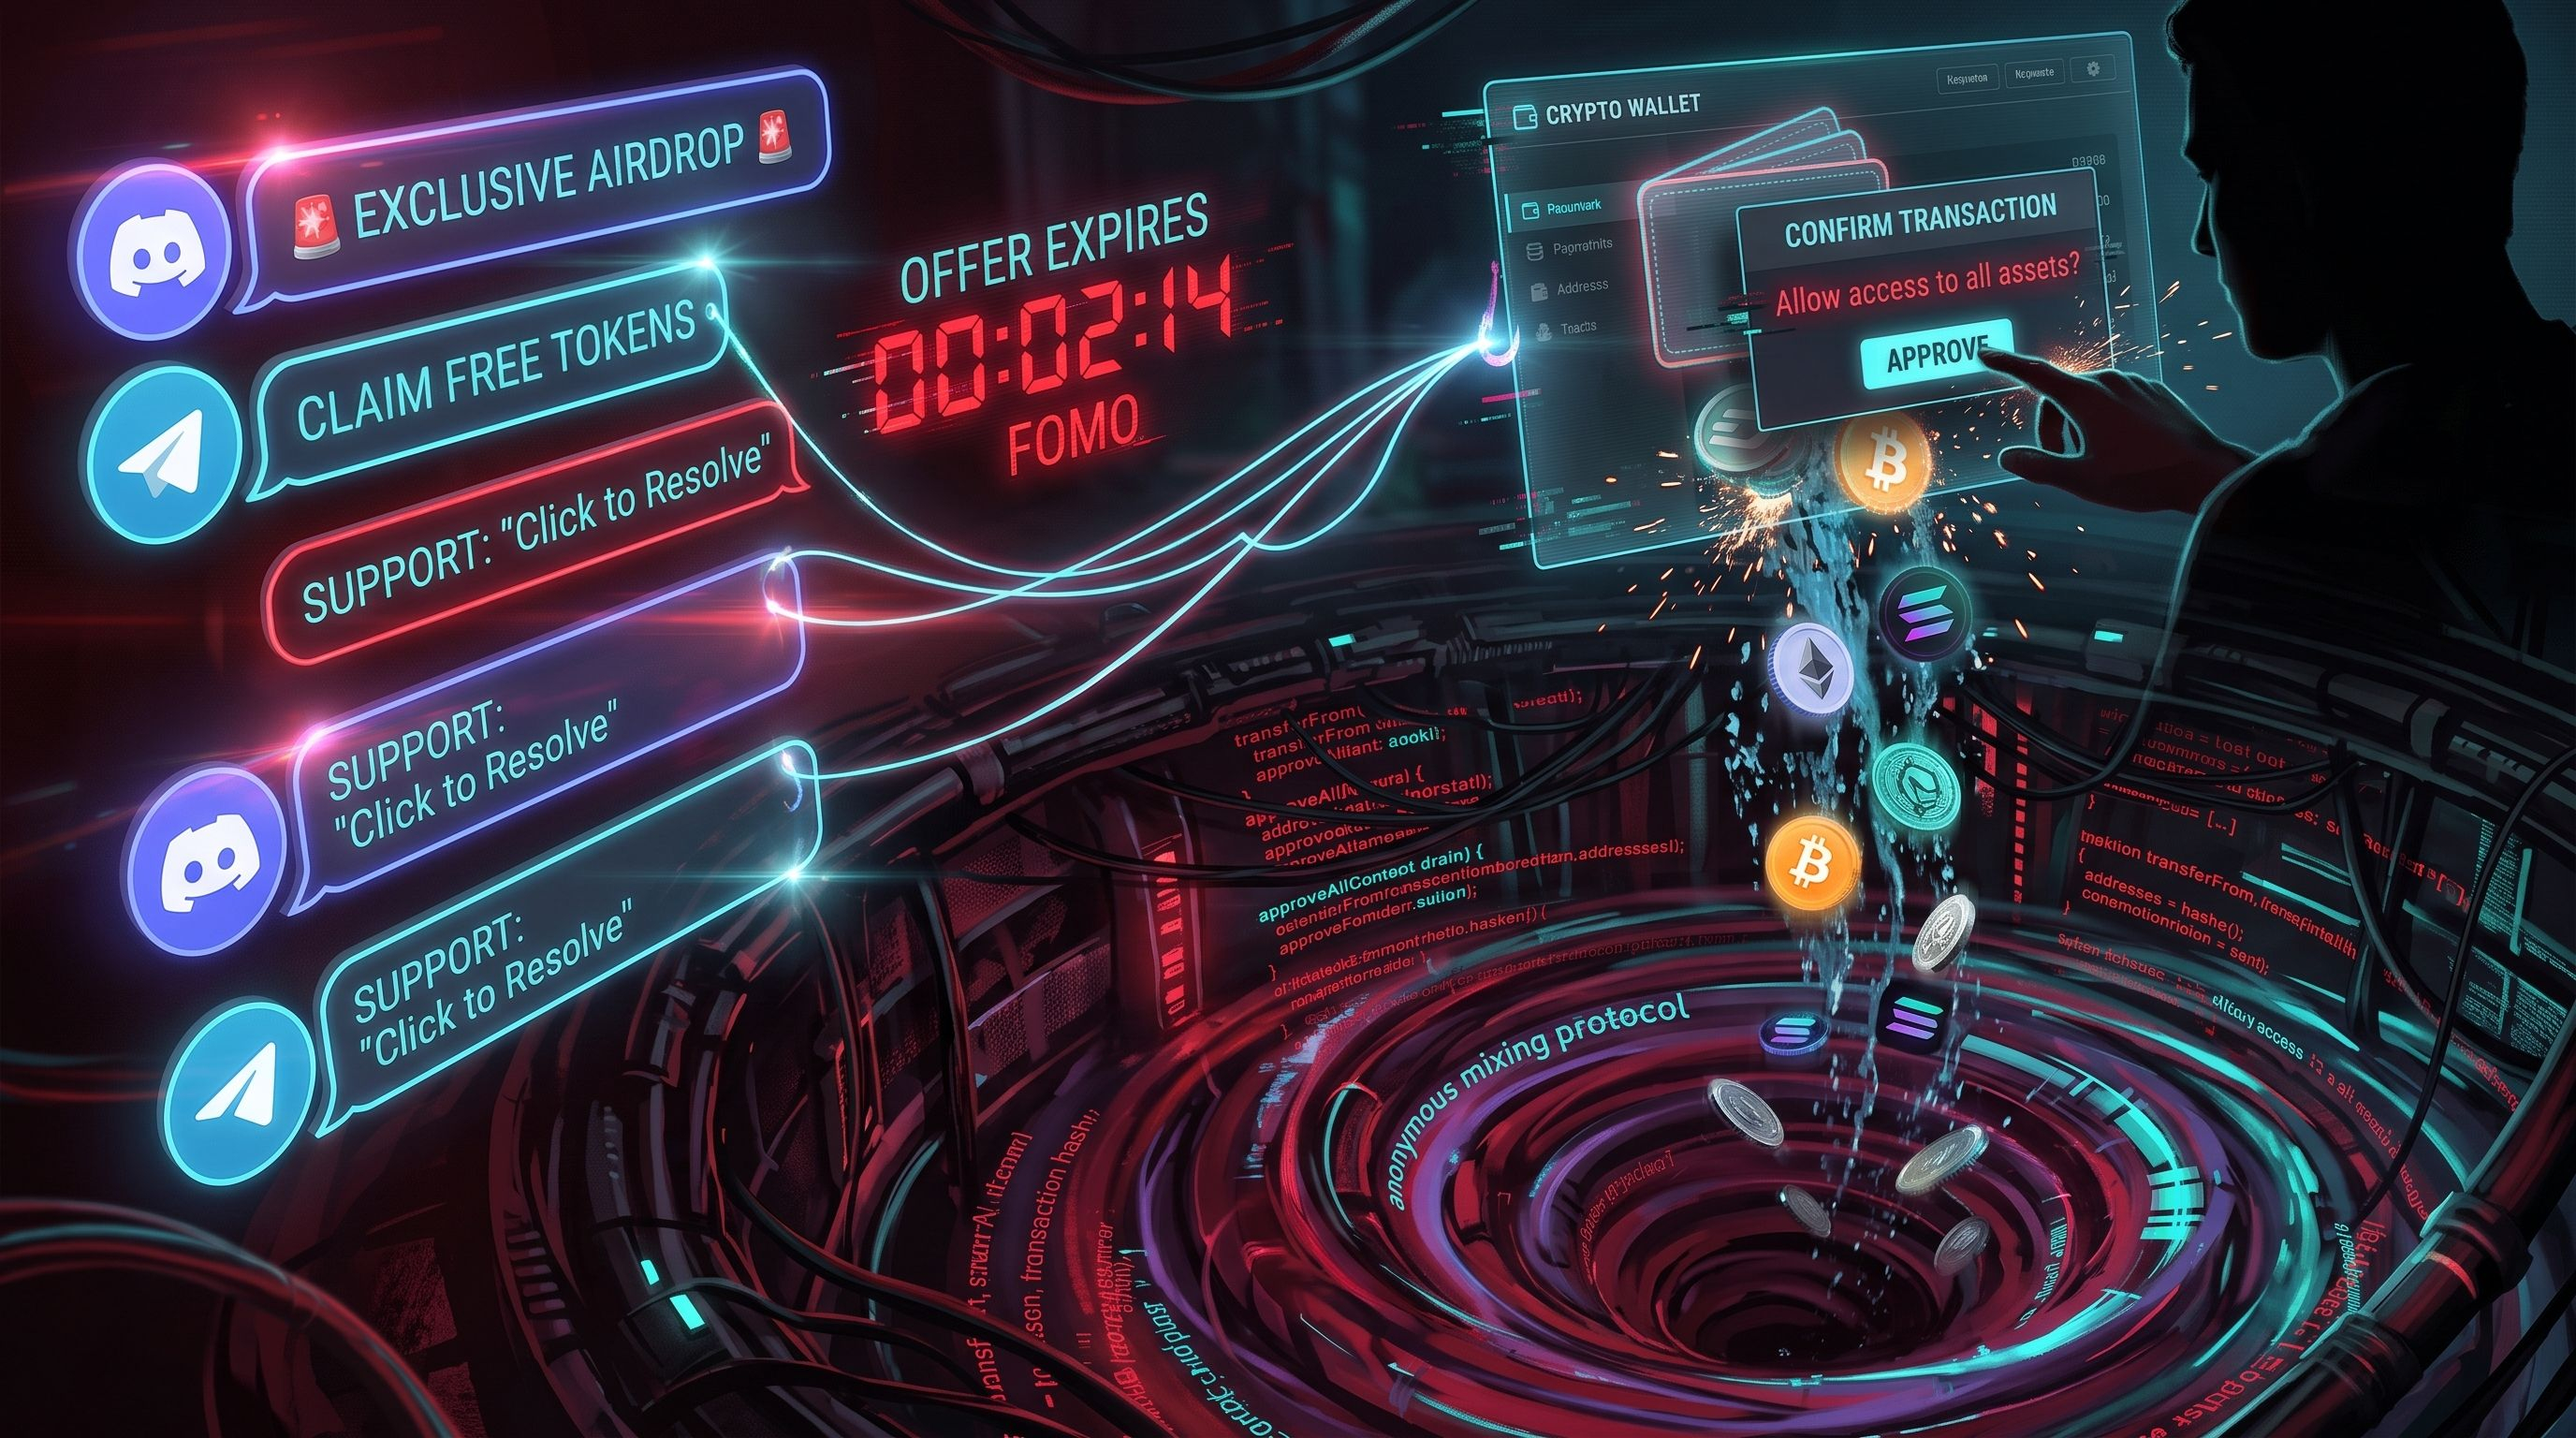
الطُعم (إسقاط جوي زائف / رسالة خاصة من دعم فني زائف): يتواصلون معك عبر شبكات التواصل الاجتماعي، ويعدونك بعوائد مضمونة أو بإسقاط جوي حصري، أو ينتحلون صفة الدعم الفني للمحافظ أو منصات التداول.
الاستعجال الزائف: يضغطون عليك للتصرف بسرعة بعبارات مثل «بقيت 5 دقائق للمطالبة» أو «يتطلب حسابك التحقق فورًا». ومن خلال إثارة خوفك من ضياع الفرصة (FOMO) أو فقدان إمكانية الوصول إلى حسابك، يشوّشون حكمك السليم ويعطّلون قدرتك على التمييز.
التوقيع الخبيث أو «مستنزف المحفظة»: يوجّهونك إلى موقع إلكتروني مزيّف ويطلبون منك توقيع «معاملة مجانية». عندما تضغط على «قبول»، فأنت لا تطالب بأي شيء؛ بل تمنح العقد الذكي في الواقع إذنًا غير محدود لتحريك جميع أموالك.
في غضون ثوانٍ، تُفرغ العقود الذكية الآلية أموالك وتحولها إلى بروتوكولات الخصوصية؛ وتذكّر أنه بعد منح الأذونات على سلسلة الكتل، لا يوجد زر «إلغاء المعاملة».

قد تتساءل: كيف يمكنني تجنب التعرض للاحتيال؟
للحد من مخاطر هذا الأسلوب الذي يتبعه المحتالون، يمكن اتخاذ الاحتياطات التالية:
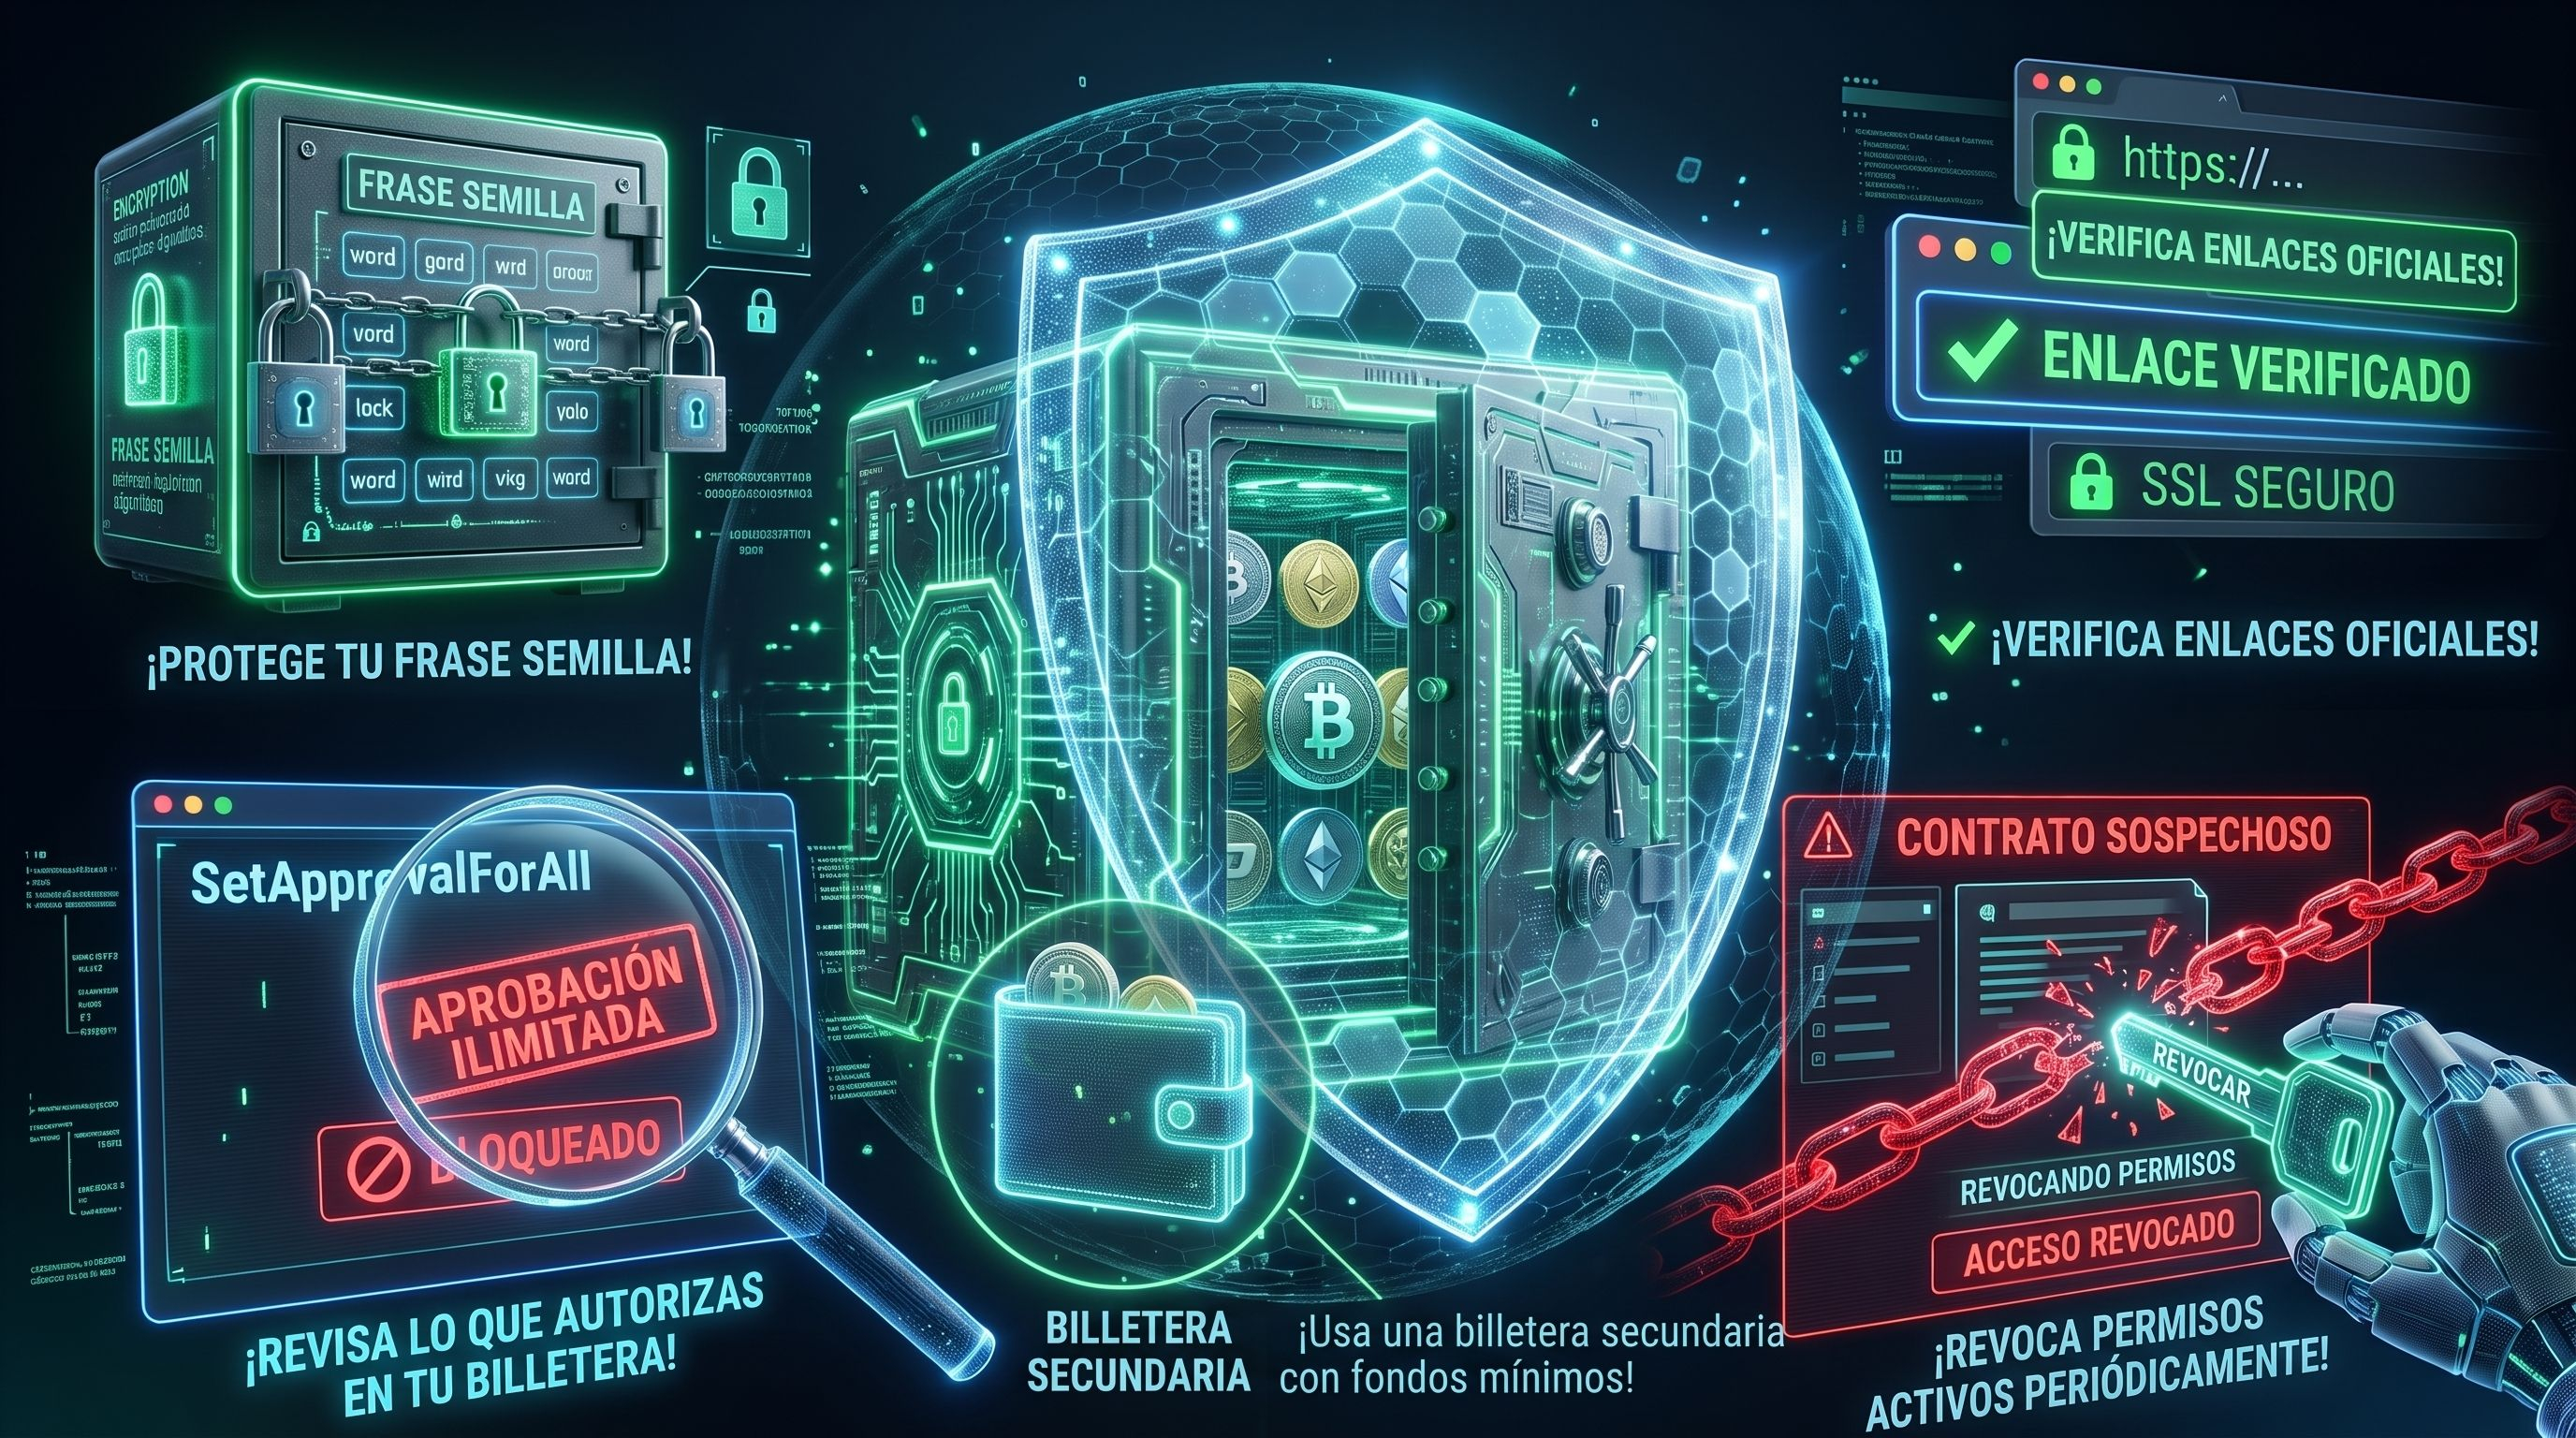
لا تُدخل أبدًا، وتحت أي ظرف، عبارة الاسترداد (seed phrase) أو المفتاح الخاص في أي موقع إلكتروني. لن يراسلك أحد من فريق دعم أي بروتوكول عبر رسالة خاصة من تلقاء نفسه.
اقرأ بعناية ما توافق عليه في MetaMask أو أي محفظة أخرى. إذا طُلب منك منح أذونات موافقة غير محدودة (SetApprovalForAll)، فاحذر. ويمكنك أيضًا استخدام محفظة ثانوية بأموال قليلة، وليس محفظتك الأساسية التي تحتفظ فيها بأموالك، مع الحرص دائمًا على عدم منحها صلاحية وصول غير محدودة.
تحقق من أن الروابط والعناوين والعقود والبروتوكولات وما شابهها رسمية ومعتمدة من المجتمع.
*يُعد تنظيف الأذونات الممنوحة للبروتوكولات أو العقود الذكية على الشبكة بشكل دوري وسيلة حماية إضافية بالغة الأهمية، خصوصًا إذا سبق لك التفاعل مع بروتوكول يُعد عالي المخاطر.
*توجد أدوات تتيح إلغاء الأذونات النشطة في العقود التي لم تعد تستخدمها؛ وبعض المحافظ المتوافقة مع سلاسل الكتل التي تعمل بآلة إيثيريوم الافتراضية $ETH (EVM) تتيح إلغاء هذا النوع من الأذونات من داخل المحفظة نفسها.
من المهم الانتباه إلى أن إلغاء الأذونات يتطلب التحقق من هذا الإجراء عبر سلسلة الكتل، ما يعني دفع رسوم الشبكة لإتمامه.

شخصيًا، قرأت وشاهدت في مقاطع فيديو حالات عديدة لمستخدمين جدد يستخدمون محفظة لامركزية للمرة الأولى، فيكشفون ببراءة عن كلماتهم السرية أو عبارة الاسترداد، أو يتركونها ظاهرة. وخلال ثوانٍ أو دقائق، يستوردون محفظتهم على جهاز آخر وينفذون معاملات تُفرغ أموالهم وتحولها إلى محافظ أو عناوين أخرى.
من ناحية أخرى، يقع مستخدمو منصات التداول المركزية (CEX)، مثل Binance، بسهولة في فخ الدعم الفني أو العروض الترويجية الزائفة المعتاد؛ وهذا أكثر شيوعًا مما يبدو.
والآن بعد أن تعرفت على بعض الأساليب التي يستخدمها المحتالون وكيفية الوقاية منها، أخبرني:
هل سبق أن واجهت محاولة احتيال في عالم العملات المشفّرة؟
ما العلامة التحذيرية التي جعلتك تدرك الأمر في الوقت المناسب؟
لقد وصلنا إلى نهاية هذا المقال، «المستثمر الحصيف». أخبرني إن كنت مهتمًا بالمزيد من المحتوى كهذا، ولا تنسَ دعم المحتوى ليطّلع مزيد من المستخدمين على هذه الموضوعات المهمة. أنا @Lance_52 ونلتقي في المقال القادم.