

震惊! @zachxbt
这次已经不是“链上追踪”了,而是真的拿着 35 万美元,亲自去卧底洗钱集团。
他刚刚公开了一段堪称加密版《无间道》的经历:
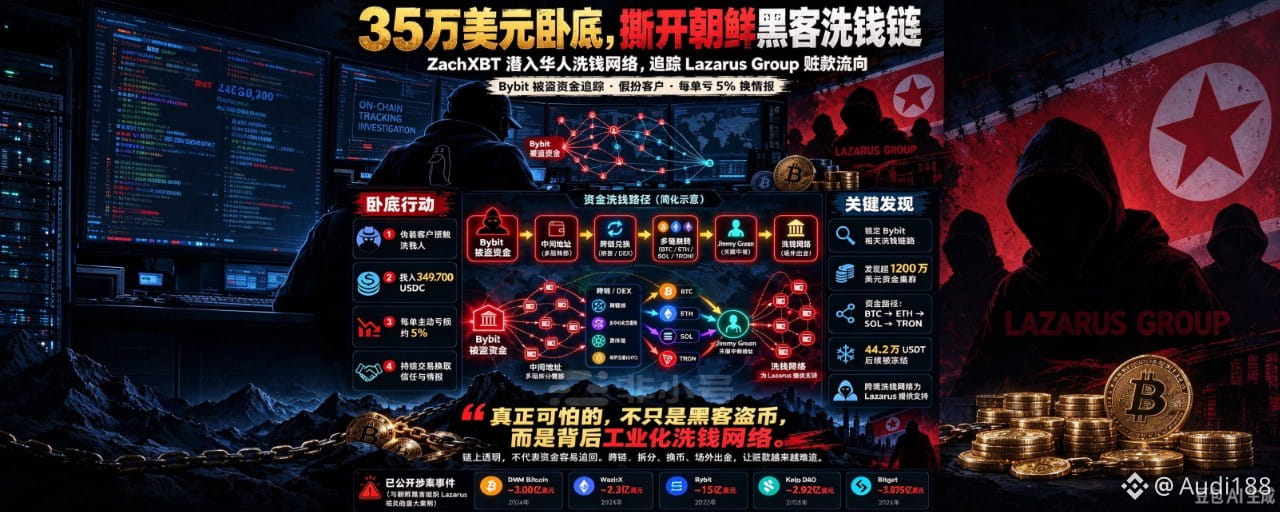
为了调查朝鲜 Lazarus Group 被盗资金的去向,ZachXBT 假扮成“大客户”,渗透进一个他所称的中国有组织犯罪洗钱网络。
2025 年 #bybit
被盗 15 亿美元后,他发现 Telegram、Discord 的公开群里,竟然有十几个账号堂而皇之地询问:
“为什么我的订单卡住了?”
而这些所谓的“订单”,背后对应的,正是 Bybit 被盗资金。
于是 ZachXBT 找到了其中一个化名:Jimmy Green
但光聊天没用,为了取得对方信任,他真的掏出了 349,700 USDC,开始和 Jimmy 一笔一笔做交易。
更牛的是,每做一单,他主动承担约 5% 的损失。
他花的不是调查经费,而是在拿真金白银买情报。
然后,鱼开始上钩了。
Jimmy 逐渐放松警惕,甚至开始提前告诉 ZachXBT 赃款下一步准备怎么走。
有一次他说:明天资金会转去 Solana。
第二天 链上真的动了。
ZachXBT 顺藤摸瓜,最终挖出了一个涉及 1200 万美元以上 Bybit 赃款的钱包集群:
BTC → ETH → SOL → TRON
跨链、换币、拆分、再转移。
其中约 44.2 万 USDT 后来被 Tether 成功冻结。
更夸张的是,Jimmy 还声称:他的团队处理了 Bybit 被盗资金中的很大一部分。
这部分是 Jimmy 对 ZachXBT 的自述,并非执法机构独立确认,但链上的资金路径与 ZachXBT 当时观察到的洗钱活动高度吻合。
而真正让人背后发凉的,是这根本不是一场孤立事件。
过去几年,被官方、安全机构或链上调查机构公开归因、或高度怀疑与 DPRK / Lazarus 有关的大型事件包括:
🇯🇵 DMM Bitcoin:约 $308M
🇮🇳 WazirX:约 $230M+
🟡 Bybit:约 $1.5B
🟢 Kelp DAO:约 $292M
🔵 Bitget:约 $387.5M
仅这几起,就接近 27 亿美元。
其中 Bybit 和 DMM 已获 FBI 正式归因于朝鲜 TraderTraitor,Kelp DAO、Bitget 等则有 LayerZero、chainalysis
等机构指向 DPRK/Lazarus。
而 ZachXBT 这次揭开的,可能是比“黑客怎么偷钱”更可怕的一层:朝鲜黑客负责偷,跨境犯罪网络负责洗。
偷来的 ETH、BTC、USDT,不是简单扔进一个 Mixer 就结束,而是一套越来越工业化的流水线:
Hack→拆分钱包→跨链 Bridge→DEX 换币→BTC / ETH / SOL / TRON 来回跳→低流动性 LP→Mixer / OTC→资金逐渐失去身份
链是透明的,但当洗钱本身成为一门全球化的专业服务,透明 ≠ 能追回。
美国财政部早已将 Lazarus Group 认定为与朝鲜侦察总局 RGB 有关联的国家支持黑客组织,并称朝鲜长期利用数字资产盗窃获取收入。
而整件事情最魔幻的一个细节是:
ZachXBT 和 Jimmy 平时并不只聊洗钱,他们还聊 打麻将、抓野兔、减脂餐、家庭生活、去 Disney 度假。
屏幕这一边,可能只是一个正在吃减脂餐、计划全家去迪士尼的普通人。
屏幕另一边,可能正在帮全球最臭名昭著的黑客组织清洗数亿美元。
这才是 Crypto 黑产最让人毛骨悚然的地方,你以为 Lazarus 是一群躲在朝鲜机房里的黑客。
但真正撑起它的,可能是一张跨越国家、交易所、OTC、跨链桥、DEX 和 Mixer 的地下金融网络。
而 ZachXBT 一个人,从 2022 年至今已经协助推动冻结超过 7500 万美元的 DPRK 相关资金。
这一次,他甚至拿自己的 34.97 万美元去当诱饵。
链上没有真正的黑夜,只要还有人在追,钱走过的每一步,都会留下脚印。