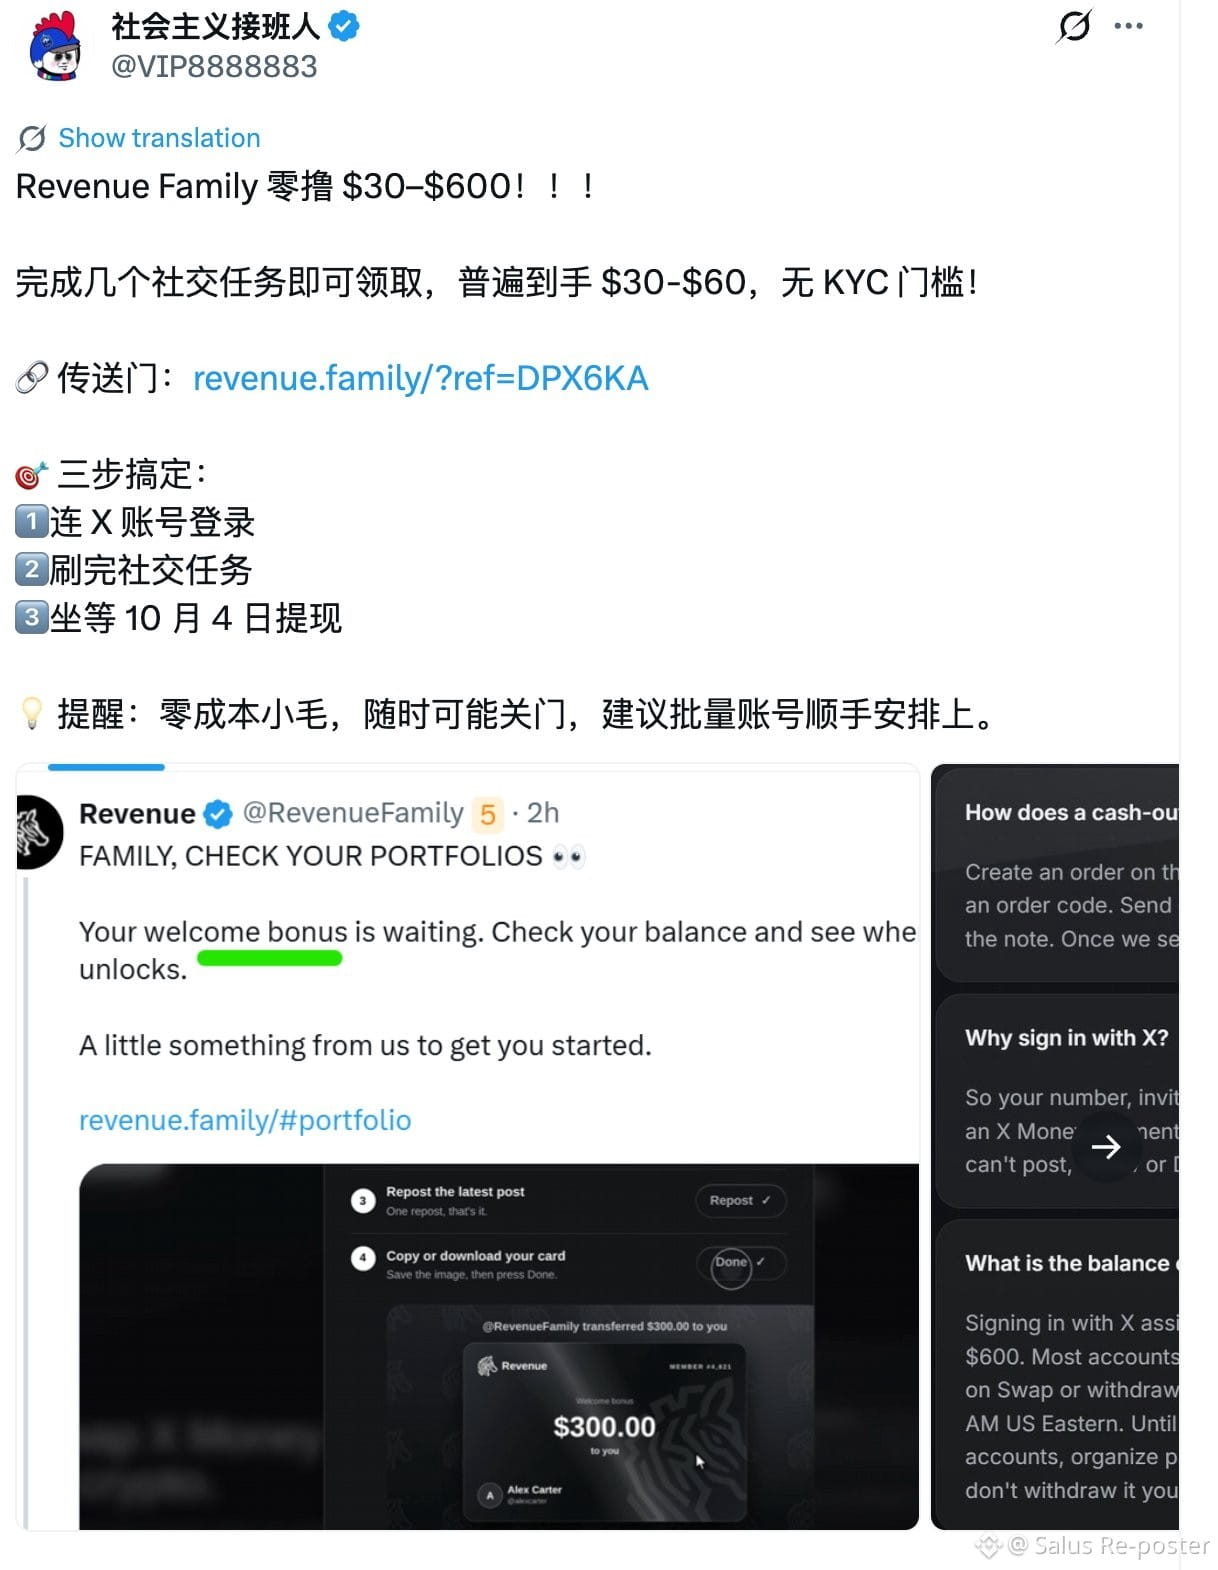
نودّ تنبيه مجتمعنا إلى أن 🚨@RevenueFamily مرتبط حاليًا بممارسات ضارة للحصول على التفويض. في هذه الحوادث، يستخدم جهاتٌ خبيثة توقيعات التصريح الخاصة بالمستخدمين للحصول على صلاحيات غير محدودة لإنفاق عملة USDG الخاصة بهم. ثم ينفذون فورًا أمر transferFrom. وبما أن منح الإذن ونقل الأموال لاحقًا يحدثان معًا في معاملة واحدة فقط، تُفرغ محافظ الأشخاص المتضررين بسرعة.
بعد الاستيلاء على الأصول، تُوزع بين عنوانين تابعين للقراصنة بنسبة 20%/80%. ويشبه هذا الترتيب المحدد لتوزيع الأموال إلى حد كبير نموذج «خدمة سحب الأموال» الذي استخدمته Inferno. وعلى نحو مماثل، فإن استراتيجيتهم القائمة على الاستعانة بقادة الرأي (KOLs) للترويج لعمليات الاحتيال هذه وتنفيذها تطابق تمامًا المخطط الذي وضعته FomoPeek.
بعد الاستيلاء على الأصول، تُوزع بين عنوانين تابعين للقراصنة بنسبة 20%/80%. ويشبه هذا الترتيب المحدد لتوزيع الأموال إلى حد كبير نموذج «خدمة سحب الأموال» الذي استخدمته Inferno. وعلى نحو مماثل، فإن استراتيجيتهم القائمة على الاستعانة بقادة الرأي (KOLs) للترويج لعمليات الاحتيال هذه وتنفيذها تطابق تمامًا المخطط الذي وضعته FomoPeek.