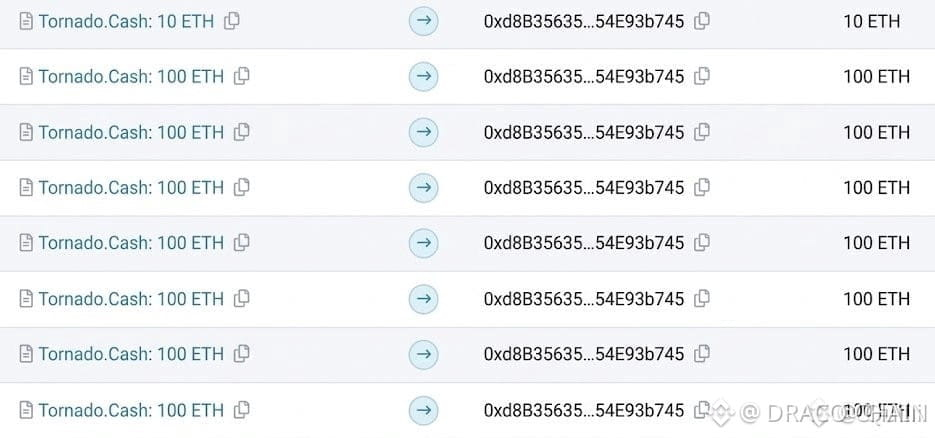
🚨 $ETH تم استنزافه: تم سحب سيولة مؤسسية بقيمة 4M عبر تصيّد عبر “إشارة مرجعية” مخترقة! 📉
تم استخراج أكثر من 1,600 $ETH بقيمة تقارب 4M من محفظة بعد التفاعل مع “مرجعية” Tornado Cash مخترقة. 🔍 تم تجاوز بروتوكول أمان “الأموال الذكية” ليس بسبب فشل في عقد ذكي، بل عبر اختطاف نطاقات من واجهة المستخدم ومتجهات موافقة خبيثة.
في إدارة الأصول المؤسسية، تعتبر الصرامة في الأمن التشغيلي بنفس أهمية قراءة بنية السوق ومعالم مجموعات الأوامر الرئيسية. 💡 حتى “الإشارات المرجعية” القديمة للمتصفح يمكن تسميمها لتنفيذ عمليات مسح سيولة كاملة ضد متداولين غير متيقّظين.
📌 تحقّق دائمًا من عناوين العقود مباشرةً على السلسلة قبل توقيع عمليات ذات قيمة عالية. 💬 هل تتحقق بدقة من بصمات/هاشات العقود الخام، أم تعتمد على اختصارات متصفح قابلة للاستغلال؟ 👇
⚠️ ليست نصيحة مالية. دائمًا إدارة مخاطرِك. 🛡️
🏷️ #ETH #Ethereum #CryptoSecurity #PhishingAlert #OpSec
🛡️ 🔍