
🚨 تم اختراق الحساب الرسمي لـ X التابع لـ Microsoft: تمت الترويج لعملة ميمز مستوحاة من Clippy
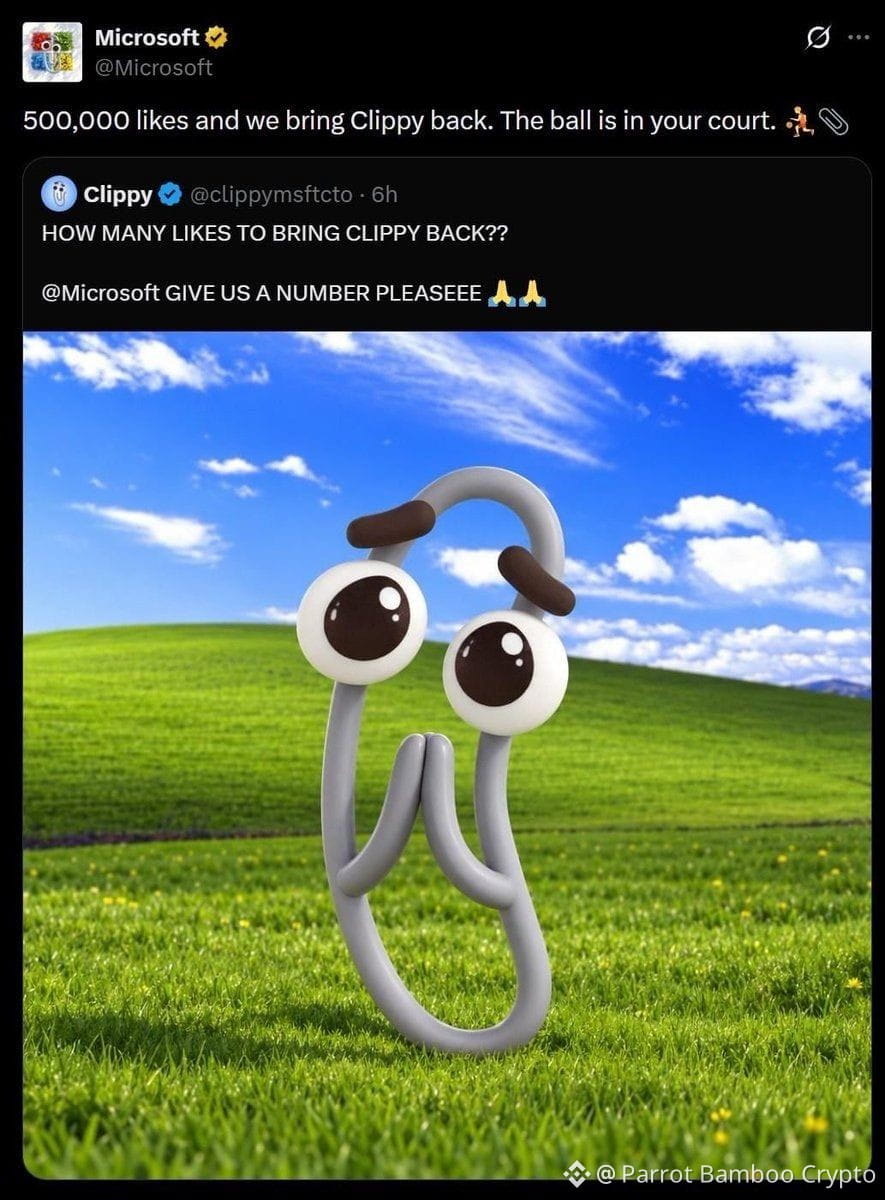
تم الوصول إلى الحساب الرسمي لشركة Microsoft على X، والذي يضم أكثر من 13 مليون متابع، من قبل أشخاص غير مصرح لهم في 1 أكتوبر. وتم استخدام الحساب لفترة وجيزة للترويج لرمز/توكن للّغات الرقمية (كريبتو) مستوحى من Clippy، وهو الشعار/الماسكوت القديم لبرنامج Microsoft Office.
📎 خلال الهجوم، قام حساب Microsoft بمتابعة حساب ينتحل شخصية Clippy وأعاد نشر إحدى منشوراته. كما ورد أن صورة الملف الشخصي تم تغييرها لتصبح صورة Clippy. وجرى لاحقًا تعليق الحساب المعني من قبل X.
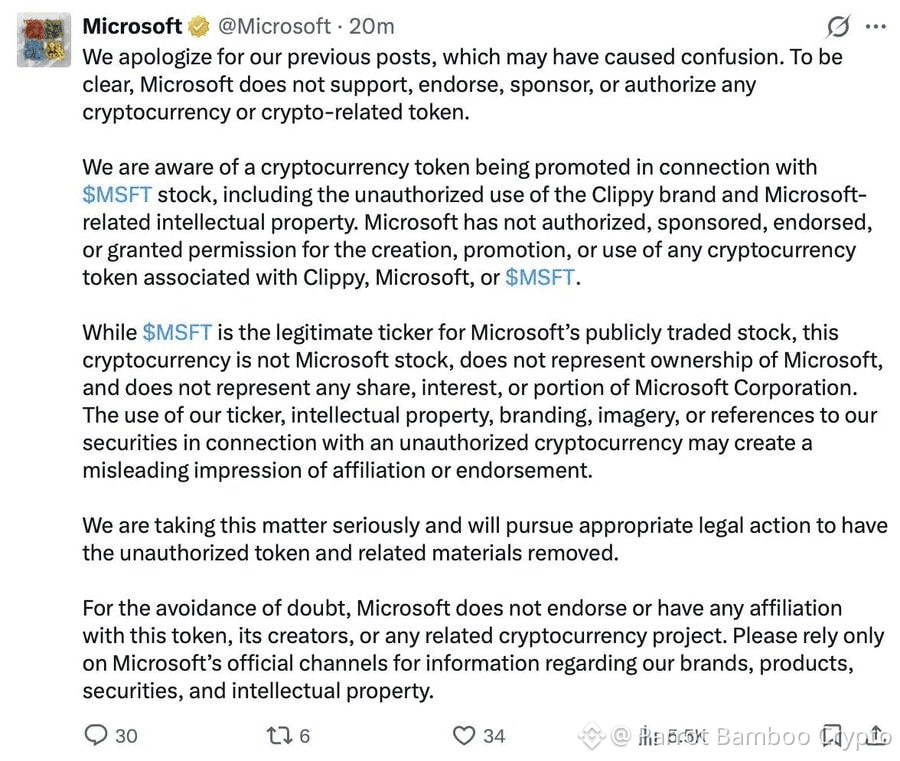
⚠️ ومع ذلك، ذكرت Microsoft أنها لا علاقة لها بالرمز/التوكن.
وأكّدت الشركة حدوث وصول غير مصرح به إلى حسابها، وأن المنشورات لم يتم نشرها بواسطة Microsoft، وأن الحساب تم تأمينه مرة أخرى، وتمت إزالة المحتوى. ولا يزال التحقيق في كيفية وقوع الحادث جارياً.
وشددت Microsoft أيضًا على أنها لم تنشئ أو تدعم أو تُقرّ أي توكن للعملات الرقمية المرتبط بـ Clippy أو Microsoft أو $MSFT.US
. كما أن اتخاذ إجراءات قانونية بشأن الاستخدام غير المصرح به لملكية الشركة الفكرية مطروح كذلك.
👀 كما حدث هذا العام أيضًا حادث مشابه مع حساب X الخاص بالرئيس التنفيذي لشركة Robinhood، فلاد تينيف (Vlad Tenev). تم الترويج لعملة ميمز مزيفة مستوحاة من VLAD عبر الحساب المخترق، ثم أكدت Robinhood لاحقًا رسميًا أن الحساب تم اختراقه.
🔐 يسلط هذا الحادث الأخير الضوء مرة أخرى على نقطة مهمة: حتى المنشور الصادر من حساب مُوثّق مع ملايين المتابعين لا ينبغي اعتباره تلقائيًا موثوقًا.
وخاصة مع التوكنات التي تم إطلاقها حديثًا، من الضروري التحقق من المصادر الرسمية عبر قنوات متعددة، والتأكد من عنوان العقد، وتجنب ربط/توصيل محفظتك بسرعة.
#Microsoft #crypto #memecoin #CyberSecurity