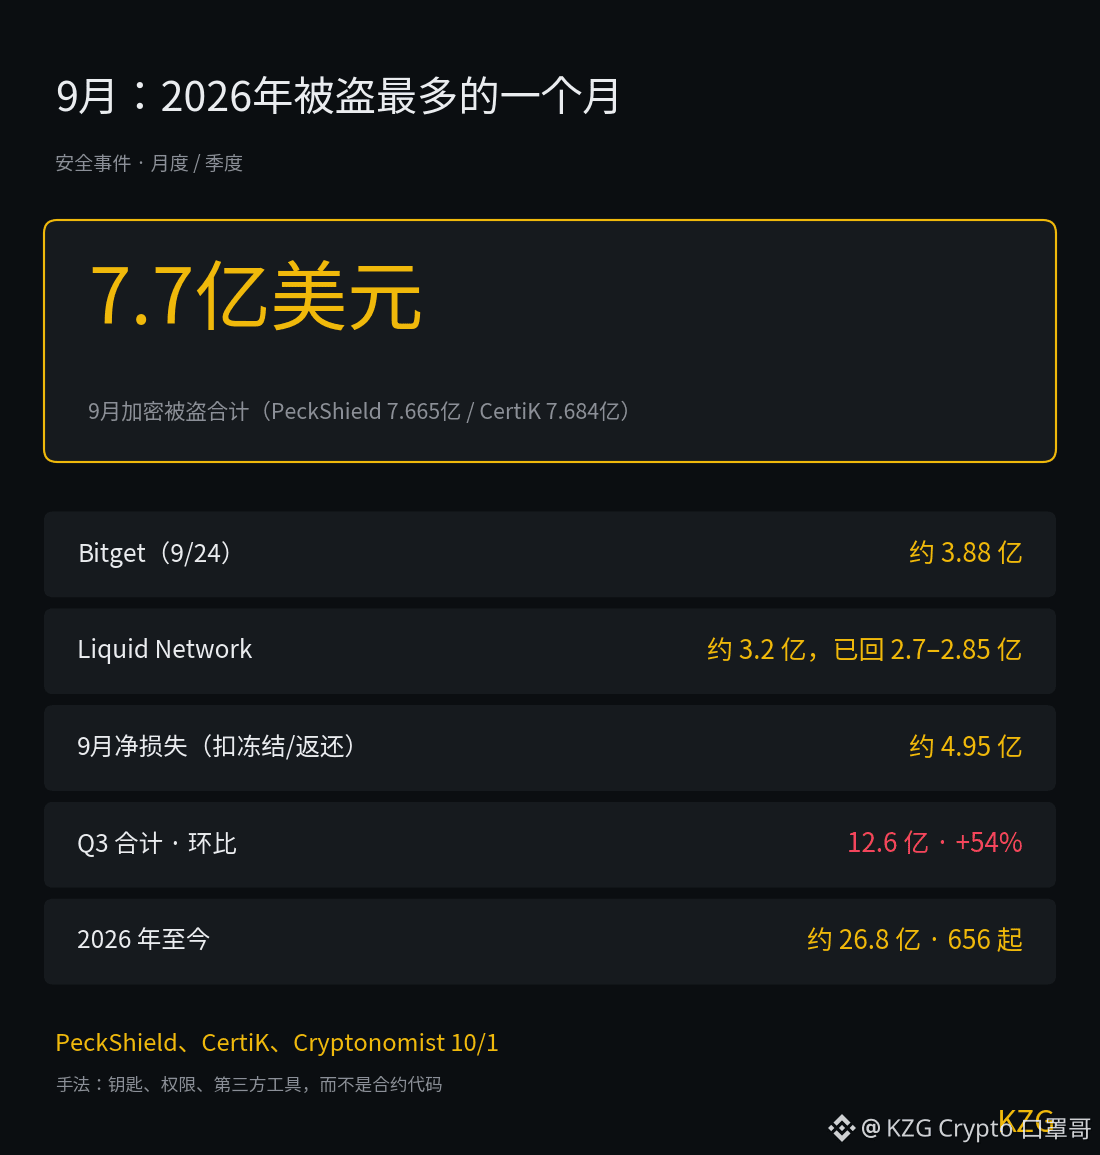
سبتمبر هو الشهر الذي سُجِّلت فيه أعلى وتيرة سرقات في 2026: حوالي 770 مليون دولار.
يتوافق تقدير الشركتين الأمنيتين إلى حد كبير: سجل PeckShield 55 حادثة، بقيمة 766.5 مليون؛ وسجل CertiK 97 حادثة، بقيمة 768.4 مليون.
بعض الأرقام:
· أول عمليتين استحوذتا على نحو 90%: Bitget قرابة 388 مليون (9/24، تم تحويل الأموال من المحافظ الساخنة والداخلة في «الدافئة»)، وLiquid Network قرابة 320 مليون
· استُعيد جزء كبير: Liquid Network عاد تقريبًا 270–285 مليون (وفقًا تقديري الشركتين)؛ ووفقًا لِـ CertiK، بلغ إجمالي ما تم تجميده وإعادته في سبتمبر نحو 273 مليون، وبعد الخصم يصبح صافي الخسارة حوالي 495 مليون
· كامل الربع الثالث: 1.26 مليار دولار، 247 حادثة، أي أكثر من الربع الثاني (819 مليون) بنسبة 54% (CertiK)
· منذ بداية العام وحتى الآن: حوالي 2.68 مليار دولار، 656 حادثة؛ وسبتمبر وحده شكّل 28% من إجمالي العام
الأهم الذي يجب تذكره هو أن الأساليب تغيّرت.
بحسب وصف CertiK، ففي حالة Bitget هذه المرة، استغل المهاجمون ثغرة في منتج أمان تابع لجهة ثالثة للحصول على بيانات الاعتماد (credentials)، ثم قاموا بتزوير تعليمات سحب الأموال. أما القضايا الكبرى هذا العام مثل KelpDAO وDrift، فكانت أيضًا بسبب مشكلات في المفاتيح والصلاحيات، وليس لأن كود العقود الذكية تم اختراقه.
أي أن عبارة «تمت مراجعة العقد» لم تعد تعني الأمان كما كانت؛ أما نقاط الضعف الحقيقية فهي في المفاتيح والصلاحيات وأدوات الجهات الخارجية.
ومن جانب المستخدمين: ووفقًا لتقرير Cryptonomist، استخدمت Bitget صندوق حماية المستخدمين الذي يتجاوز 460 مليون دولار لتعويض هذه الخسارة.
المفاتيح والصلاحيات وأدوات الجهات الخارجية—أي واحدة برأيك هي الأصعب في المنع؟