أثناء بحثي عن البنية الأساسية لوكلاء الذكاء الاصطناعي (AI Agent) خلال الأيام القليلة الماضية، قمتُ بترجمة مواد <br>@Acurast<br> بعناية أكبر.
كنتُ في البداية أعتبره مجرد مشروع حوسبة قدرة عبر الهواتف. لكنني اكتشفت لاحقًا أن الشريحة الأمنية داخل الهاتف هي طبقة بالغة الأهمية في هذه الشبكة.
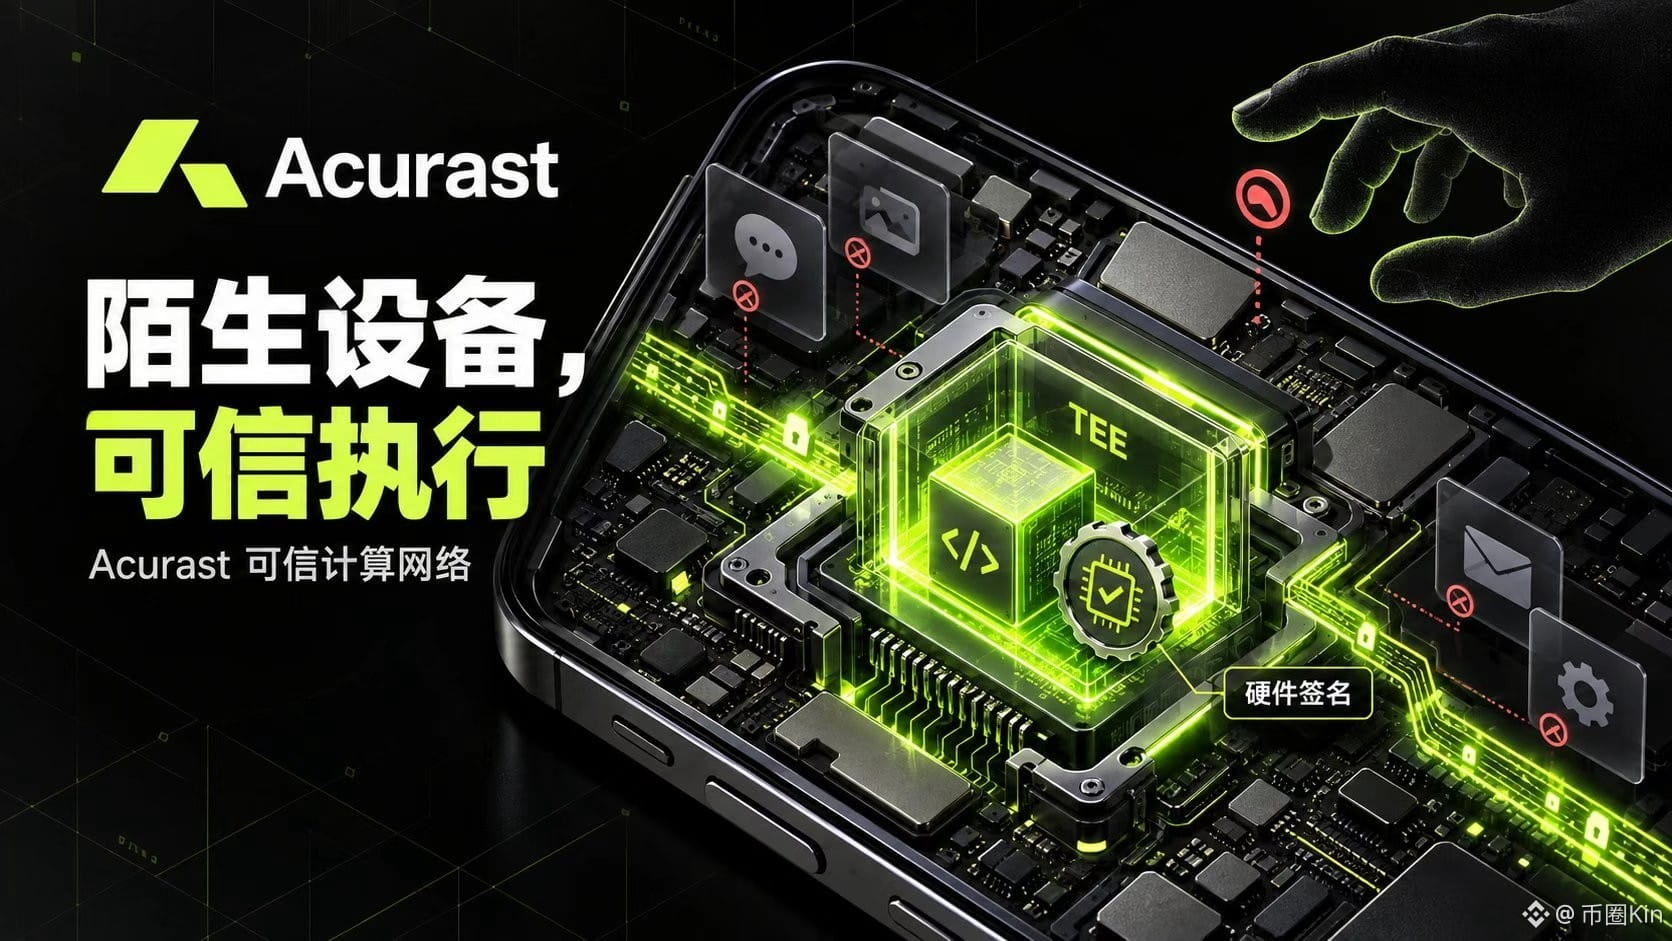
تأتي عقد الحساب لدى Acurast من أجهزة شخصية في مختلف أنحاء العالم. ولا يعرف المطورون من سيكون صاحب الهاتف الذي سيتم تعيين المهام له في النهاية. كما قد يكون مالك الجهاز شخصًا غريبًا تمامًا. إن إرسال الكود وتشغيله فقط ليس كافيًا من ناحية الأمان.
يستخدم Acurast بيئة تنفيذ موثوقة مدمجة داخل الهاتف لمعالجة المهام. هذه المنطقة تُستخدم عادةً أيضًا من قبل تطبيقات البنوك والتعرّف البيومتري ووظائف الدفع. وبمجرد تشغيل الكود، فإنه يتم عزله عن نظام الهاتف والتطبيقات الأخرى وعن مستخدم الجهاز.
بعد اكتمال المهمة، يقوم العتاد كذلك بإنتاج توقيع يثبت ذلك، بهدف التأكد من أن جهاز التشغيل حقيقي، وأن الكود لم يتم العبث به، وأن النتائج جاءت من بيئة التنفيذ المحددة.
هذه الآلية مناسبة جدًا لوكلاء الذكاء الاصطناعي.
وكيل يحتاج إلى البقاء متصلًا طوال اليوم قد يتعامل مع مفاتيح API وأوامر المستخدم وبيانات الحساب والمهام المجدولة. إن وضعه على خادم سحابي عادي يتطلب الثقة في مزود الخدمة؛ أما وضعه على أجهزة موزعة لا تملك قدرات تحقق، فيستلزم الثقة في عدد كبير من العقد المجهولة.
يختار Acurast التحقق من الجهاز وبيئة التنفيذ ونتيجة التشغيل، مما يجعل المطورين لا يحتاجون إلى معرفة مسبقة لمن يوفر القدرة الحوسبية.
والآن أصبحت الشبكة قادرة على حمل OpenClaw وخدمات Node.js وبرامج الروبوت وبعض استدلال النماذج. أداء الهاتف قد لا يكون مناسبًا لتدريب النماذج الكبيرة، لكن استخدامه لتشغيل الخادم الخلفي للوكيل والمهام المجدولة والاستدلال الخفيف يبدو مناسبًا جدًا.
تغيّر فهمي لـ Acurast أيضًا.
فالهواتف الخاملة لا تعني فقط مصدرًا للقدرة الحوسبية؛ بل إن عزل العتاد وإثبات التنفيذ هما ما يحدد ما إذا كان يمكن للمطورين استخدام تلك القدرة بثقة.