قصة اختراق بقيمة 3.8 ملايين دولار لـ NEAR Intents: استرداد الأموال بالكامل ورفع الروح النبيلة لِـ “القبعات البيضاء”
1 أكتوبر 2026، تعرّض مكوّن تفاعل عبر السلاسل ضمن نظام NEAR Protocol البيئي — NEAR Intents — للاختراق، وتم سرقة ما يقارب 3.8 ملايين دولار. استخدم المهاجم ثغرة منطقية في طبقة الإيداع/السحب Omni وتفاعلها مع العقد الرئيسي لتنفيذ السرقة، وقام فريق المشروع فورًا بإيقاف الخدمة للسيطرة على المخاطر.
بعد الحادث، استجاب المدير العام لـ NEAR Intents Alex Shevchenko بسرعة، حيث حدّد هوية المهاجم عبر تحليل السلسلة، ثم نشر على وسائل التواصل الاجتماعي “إنذارًا أخيرًا”: الكشف عن ثلاثة عناوين لاسترداد الأموال في البيتكوين وBNB/الإيثيريوم وSolana، محذرًا من أنها هي النافذة الأخيرة الممنوحة للمهاجمين بعد حصولهم على معاملة مخففة عبر ما يُسمّى بـ “الإفصاح المسؤول”.
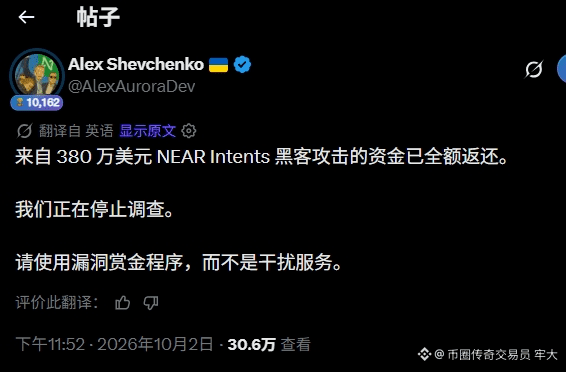
وفي أقل من 48 ساعة، استسلم المهاجم مبكرًا وأعاد كامل مبلغ 3.8 ملايين دولار. وفي مساء 2 أكتوبر، أكد Shevchenko عودة الأموال وأعلن إيقاف التحقيق، مع دعوة: “يرجى استخدام برنامج مكافآت اكتشاف الثغرات بدلًا من تعطيل الخدمة.”
لم ينجح هذا الحادث في استرداد الخسارة فحسب، بل أصبح أيضًا مثالًا إيجابيًا في مجال أمن Web3: إذ حوّل فريق المشروع محتمل المهاجمين الخبيثين إلى مُساهمين في بناء النظام البيئي عبر الردع التقني وتوجيه القيم، وأعزز توافق الصناعة على أن “مُخترقي القبعات البيضاء” الذين يبلّغون عن الثغرات عبر القنوات الرسمية يحصلون على مكافآت، كما وفّر خبرة عملية لتطور الأمان في معمارية Intent-centric.
تابع للأعلى—هذا يعكس نية فريق المشروع وإمكاناته الأساسية.
$NEAR