Fala, comunidade! Hoje vamos elevar o nível técnico do feed.
Como desenvolvedor focado em estruturas minimalistas e imutáveis, eu acompanho de perto a evolução das ameaças cibernéticas. O cenário recente de softwares modificados e desvios de cripto acendeu um alerta vermelho que todo investidor precisa entender: a engenharia da blockchain pode ser perfeita, mas ela exige que a sua máquina local seja um bunker.
Muitos investidores que operam ambientes de testes ou usam softwares modificados acabam caindo na armadilha de desativar defesas nativas do sistema operacional para rodar certas ferramentas. O problema? Isso derruba as muralhas do seu próprio computador.
🎭 1. A Ilusão da Segurança Superficial
O investidor comum assume que está seguro apenas limpando cookies do navegador ou usando a carteira em "modo anônimo". Isso é um erro conceitual grave.
Pense assim: limpar cookies é como trancar a porta da frente da sua casa, mas deixar todas as janelas escancaradas. Quando uma máquina é exposta a modificações de privilégios máximos, as barreiras tradicionais de software deixam de existir. O malware não precisa "quebrar" a porta; ele já está dentro da sala.
💀 2. O Perigo Real: Ataques BYOVD (Explicado de Forma Simples)
Muitos malwares modernos operam através da técnica BYOVD (Bring Your Own Vulnerable Driver - "Traga seu próprio driver vulnerável").
Como funciona na prática?
Os atacantes não tentam invadir seu sistema à força. Em vez disso, eles injetam um driver antigo, mas que possui uma assinatura digital legítima de uma grande fabricante (como Intel ou Realtek). O sistema operacional confia nessa assinatura (é como um ladrão usando um uniforme oficial de segurança para passar pelo detector de metais).
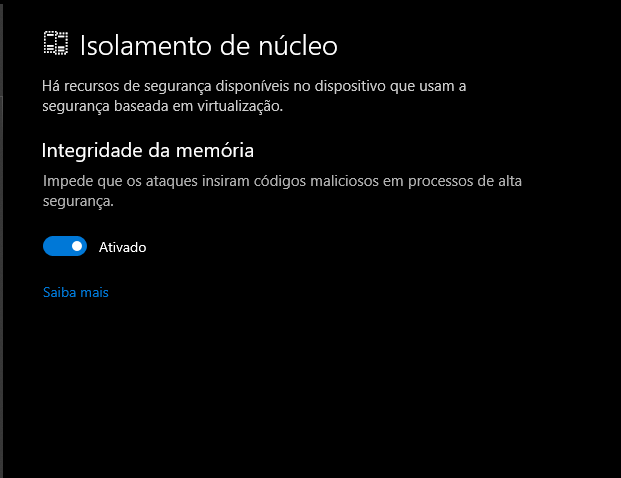
Uma vez dentro, o arquivo malicioso se disfarça na árvore do sistema. Se a proteção de Integridade de Memória (HVCI) estiver desativada, o atacante assume o controle total do Kernel (o coração do sistema). Nessa camada profunda, acontecem dois crimes comuns no Web3:
Keyloggers de Kernel: Capturam suas senhas e seed phrases em texto puro, diretamente da memória, antes mesmo que o navegador ou o antivírus possam ler ou bloquear.
Sequestro de Clipboard: O malware monitora sua área de transferência. No momento exato em que você copia um endereço de carteira e cola para enviar fundos, ele substitui silenciosamente o endereço pelo endereço do hacker.
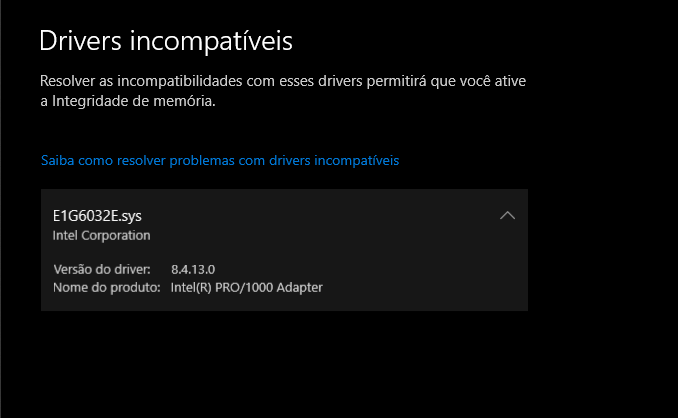
🔍 3. O Teste de Laboratório (Analisando o Print em Anexo)
Como exemplo prático de auditoria de sistema que realizei recentemente, observem o print em anexo.
Muitas vezes, após limpezas profundas, o Windows se recusa a ativar o Isolamento de Núcleo e aponta um "culpado". No caso da imagem, o arquivo E1G6032E.sys é listado como incompatível.
A análise técnica: Este é um driver legítimo e oficial da Intel (para adaptadores de rede antigos). Ele não é um vírus. No entanto, por ser uma arquitetura de código antiga, ele não possui as proteções modernas exigidas pela Integridade de Memória hiper-virtualizada da Microsoft. O Windows bloqueia a ativação preventiva não por infecção, mas por incompatibilidade estrutural.
A solução: Basta atualizar o driver para a versão mais recente no site da fabricante ou expurgar o driver antigo via Gerenciador de Dispositivos.
🛠️ 4. O Protocolo de Mitigação: Checklist de Segurança Web3
Se o seu painel de Isolamento de Núcleo aponta falhas, a resposta de nível profissional para quem gerencia criptoativos não é ignorar, é corrigir na raiz:
Limpeza Real do Sistema: Em uma reinstalação do Windows via mídia oficial (pendrive), exclua todas as partições do SSD. Isso destrói setores de inicialização ocultos que podem abrigar rootkits persistentes.
Instalação e Configuração Offline: Realize a configuração inicial do sistema totalmente sem internet. Desconectar o cabo de rede e o Wi-Fi impede que qualquer agente residual tente se comunicar com servidores externos de controle no primeiro segundo de ligar o PC.
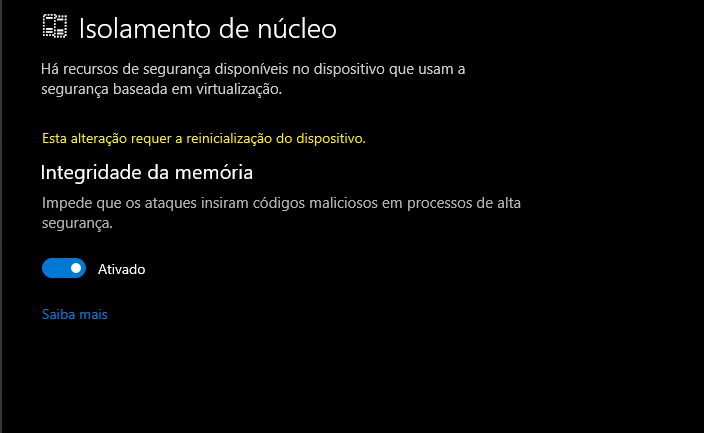
Travamento de Hardware Simultâneo: Com o sistema instalado e ainda offline, entre na BIOS/UEFI, certifique-se de que o Secure Boot está ativado e, imediatamente ao iniciar o Windows, ative a Integridade da Memória nas configurações de segurança. Só depois disso, conecte-se à internet.
quando aparecer a mensagem pra você reiniciar voce reinicia pra entrar em vigor.
⚖️ 5. O Paradoxo da Confiança
O mercado exige contratos minimalistas, com auditorias nota 91+ e liquidez travada por uma década inteira (como estruturamos no #Shimonay até 2036) para mitigar o risco humano. É o conceito de "Código é Lei".
Contudo, de nada adianta o cofre da blockchain ser suíço e impenetrável se o terminal de acesso local do investidor (seu computador ou celular) estiver desprotegido.
O Secure Boot e o Isolamento de Núcleo não são configurações opcionais para quem opera no Web3; eles são a fundação do seu bunker pessoal.
👇 Desafio para a comunidade:
Como está o diagnóstico de segurança do terminal de vocês hoje? O Isolamento de Núcleo ativa de primeira ou acusa inconformidade de driver? Deixem os detalhes ou dúvidas técnicas nos comentários!