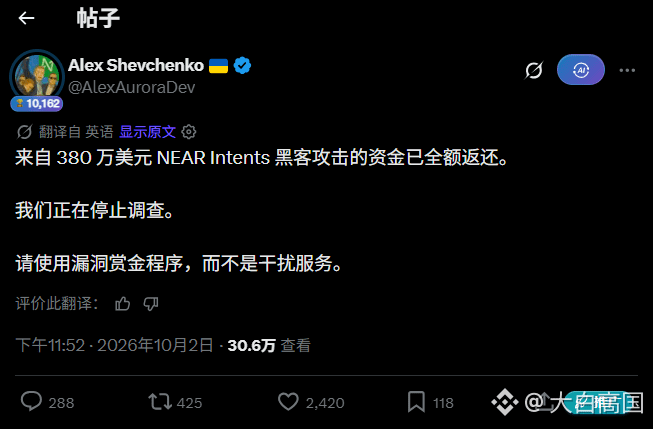
الهاكر يتراجع: تم سرقة 3.8 مليون دولار من NEAR، واستُعيد المبلغ بالكامل
1⃣ الجدول الزمني:
وقعت الهجمة → الفريق أعلن علنًا: "تم تحديد هوية المهاجم" → مهلة أخيرة لمدة 48 ساعة: إرجاع الأموال إلى عناوين BTC وBNB/ETH وSOL المحددة، بمجرد إغلاق نافذة المهلة → 3.8 مليون دولار، بشرط ألا يتجاوز الموعد؛ إن لم يحين الوقت يتم إرجاع المبلغ كاملًا مسبقًا، دون نقصان ولا جزء واحد.
2⃣ مفاجأة: الهاكر لم يطلب أجرًا مقابل الجهد
السيناريو المعتاد لقضايا السرقة في عالم العملات هو "مكافأة القبعة البيضاء"—يترك الهاكر 10% كأجر مقابل الجهد، ويأخذ الـ90% مع بقاء الطرفين على قدر من الندية. هذه المرة لم يُعطَ هذا الخيار: إعلان علني "لقد عثرنا عليك" + عدّ تنازلي مدته 48 ساعة، وعند عدم انقضاء المهلة، يتم إرجاع 3.8 مليون دولار بالكامل.
عند إعادة المهاجم للأموال ترك رسالة على سلسلة BNB، وكان وسم العنوان يحمل اسم "Near Intents Exploiter 1"، وتذكر الرسالة أن الأموال قد أُعيدت—تحدٍ متعجرف لكن مع قدر من اللياقة.
هل كانت العملية من شخصٍ معروف أو من الداخل؟ ما زال غير معروف.
3⃣ مقارنةً مع Bitget:
تمت سرقة 388 مليون دولار، ويُزعم أنها من عمل قراصنة كوريين شماليين، والآن يتم غسل الأموال عبر سلاسل متعددة. الجهات على مستوى الدول لا تخاف من كشف الأسماء؛ لكن بالنسبة للأفراد أو مجموعات صغيرة، فإن "التعرّف على الهوية" يردع بقوة—فإن لم يتصرفوا جيدًا سيلتحقون بالسجن.
أقوى أمن في عالم العملات ليس تقارير التدقيق، بل الشمس.
قد توجد ثغرات في الكود، لكن كل تحويل على السلسلة يُعرض تحت أشعة الشمس؛ المال المسروق لا يمكن إنفاقه، ولا يجرؤ الهاكر على أخذ المكافأة—فأي معنى يمكن أن يكون في أن يكون لصًا؟
الهاكر في هذه المرة هو من تراجع فعلًا.