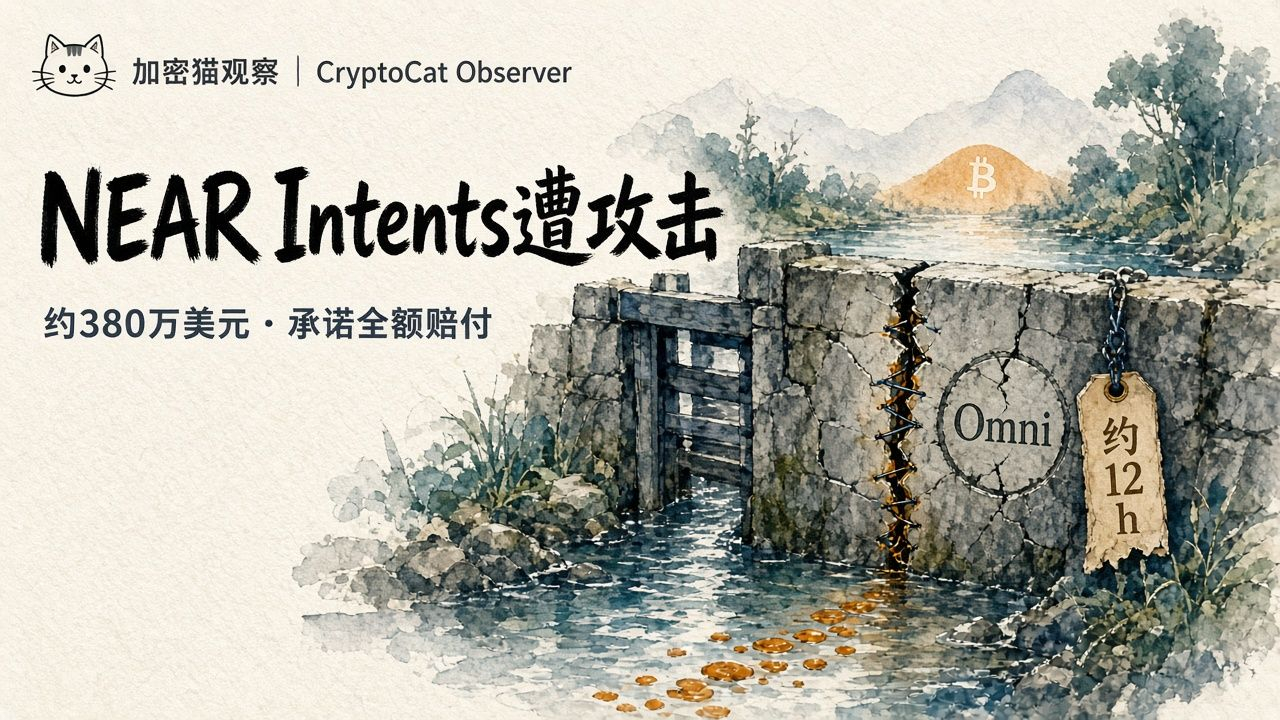
بروتوكول تداول عبر السلاسل NEAR Intents تم تأكيد تعرضه لهجوم أمني في 1 أكتوبر (التوقيت الشرقي ثماني ساعات)، حيث قدرت الخسائر الأولية بنحو 3.8 ملايين دولار. ويذكر الفريق أن الثغرة ناتجة عن حلقة التفاعل بين البنية التحتية لعمليات الإيداع/السحب عبر Omni والعقود الذكية؛ وتم إتمام إصلاح العيب في جانب العقد، مع التعهد بتعويض كامل للأموال المتضررة. من المتوقع استعادة المعاملات الأساسية والخدمات المرتبطة بالموقع الرسمي بسرعة؛ وخلال فترة إيقاف الخدمة مؤقتًا، انخفض $NEAR داخل اليوم بنسبة تقارب 6%.
المنتج موجّه لتحويلات عبر السلاسل: بعد أن يحدد المستخدم نية إجراء عملية تبادل، يقوم طرف صانع سوق مستقل (solver) بإتمام المسار عبر المزايدة في الخلفية دون الحاجة إلى اختيار المستخدم لجهة الربط بنفسه. تُظهر مراقبة السلسلة أن الأموال غير الطبيعية خرجت في عدة دفعات من محفظة BSC الساخنة المرتبطة، ثم تم تحويل جزء منها عبر سلسلة متقاطعة إلى شبكة $BTC . ويؤكد الفريق أنه قدّم بلاغًا للجهات التنفيذية، ويتعاون مع جهات تحليل أمنية وتحليل على السلسلة لتتبع الأموال، وسيصدر خلال الأيام القليلة التالية مراجعة ما بعد الحادث.
كما تنبّه الجهة الرسمية أيضًا: لا تزال بوابات الإيداع/السحب لقرابة 11 سلسلة عامة مثل BSC وPolygon وTON وOptimism وAvalanche وStellar بحاجة إلى نافذة إصلاح إضافية تبلغ حوالي 12 ساعة؛ وقد لا تتمكن أصول المستخدمين ذات الصلة من الدخول والخروج مؤقتًا خلال فترة النافذة. وتشير الحادثة إلى عيب في البنية التحتية لعمليات الإيداع/السحب عبر السلاسل، وليس إلى توافق شبكة NEAR الرئيسية الأساسي نفسه؛ ويُعتمد في جدول التعويضات وتفاصيلها على ما ستصدره الجهة الرسمية لاحقًا.
#NEAR #BTC #安全 لا يشكل توصية استثمارية