


بعد أن قام قراصنة كوريون شماليون مشتبه بهم باستغلال منصة تبادل العملات المشفرة Bitget الأسبوع الماضي للاستيلاء على 387.5 مليون دولار، تمكن المحققون من رصد عناوين المستلمين وتتبعها بسرعة.
ثم طالبت الرئيسة التنفيذية لشركة Bitget، غراسي تشن، بشكل مثير للجدل بأن تقوّض منصة المبادلات عبر السلاسل اللامركزية THORChain “الخدمة لهذه العناوين”.
ردت THORChain:
“THORChain لامركزية وغير خاضعة للترخيص مثل Bitcoin وEthereum وBNB Chain. فما المسؤولية التي ينبغي أن تتحملها Bitcoin وEthereum وBNB Chain عند التعامل مع أموال مسروقة معروفة؟”
كانت الخطوة مثيرة للجدل، خصوصًا نظرًا لأن البروتوكول تم إيقافه فورًا في مايو عندما جرى استغلال 10.7 مليون دولار من أمواله الخاصة. وتعقيدًا للأمور، أحال THORChain مفتاح المسؤول إلى التقاعد ولا يملك طريقة سهلة لفرض الرقابة على العناوين، حتى لو أراد ذلك.
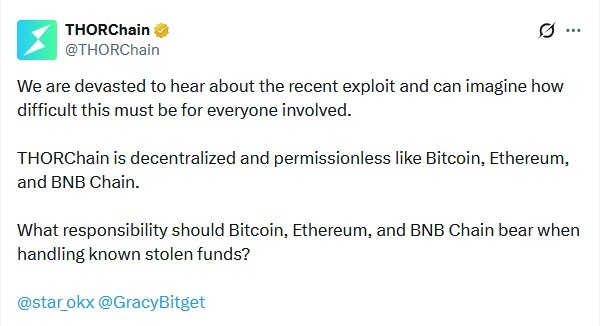
المصدر: THORChain
لقد طُرح هذا الجدل نفسه من قبل، حيث تم استخدام THORChain للتبديل حول 1.2 مليار دولار من الأموال المسروقة في اختراق Bybit البالغ 1.46 مليار دولار. واتضح فحسب أن مفتاح مسؤول THORChain كان قد جرى إحالته للتقاعد قبل ذلك بـ 11 يومًا فقط.
اتبعت NEAR Intents نهجًا عكسيًا تجاه THORChain. إذ منع برنامجها الآلي SHIELD العناوين المرتبطة بالاختراق من التبديل عبر المنصة بقيمة 50 مليون دولار، بل ورفض حتى مكافأة 5% التي كانت Bitget تعرضها مقابل القيام بذلك.
الآن تواجه NEAR Intents انتقادات من أنصار اللامركزية الأشدّ، لأنها ليست “لامركزية” بما يكفي من منظور السماح غير المشروط.
للتطرق إلى المسائل القانونية المتعلقة بالقضية، تحدثت مجلة Magazine مع يوري بريسوف من شركة D&A Partners. وهذه نسخة محررة من الحوار.
مجلة Magazine: طلبت Bitget من THORChain حظر الأموال المرتبطة بالاختراق، وقد رد بأن ذلك يتم لأنه لامركزي وغير خاضع للتصاريح. هل يُعد ذلك دفاعًا قانونيًا؟ وهل عليهم التزام بحظر تلك العناوين؟
برسوف: يعتمد ذلك على مستوى اللامركزية. لذا عندما يفعلون ذلك — عندما يحظرون بعض العناوين — فإنهم يبرهنون أن عقدهم ليست لامركزية حقًا. من الجيد للمجتمع عندما يتمكن من استخدام هذه القوة لمنع بعض الأنشطة الخبيثة. لكن في الوقت نفسه، فإنهم يعرّضون أنفسهم لأي مطالبة قانونية أخرى. الحماية الوحيدة لديهم هي: “نحن لامركزيون”.
في قضية Uniswap، قالوا: “نحن لامركزيون حقًا ولا يوجد شيء يمكننا فعله”. [رفع مستثمرون دعوى على Uniswap بعد شرائهم 38 رمزًا احتياليًا ومضللًا (rugpull) وأوراقًا احتيالية، لكن القاضي رفض الدعوى في مارس —محرر].
وهذا هو أقوى دفاع لأي بروتوكول DeFi. إذا أظهروا أنهم يستطيعون الحظر أو التحكم أو التدخل بطريقة ما — حتى في محاولة حسن نية لمنع الاحتيال — فإنهم يعرّضون أنفسهم كذلك لمثل هذه الأنواع من الدعاوى. أي أنه إذا كانت لديك سيطرة، فقد لا ينبغي أن تكون سيطرتك محدودة فقط بحالات الاحتيال الواضحة. يجب أن تَفهم [سيطرةً] تمتد إلى مسائل العناية الواجبة. ينبغي تطبيق إجراءات حماية KYC وAML.
مجلة Magazine: لقد حظرت NEAR Intents تلك العناوين، وشكرت Bitgetُ NEAR على ذلك. هل يعني هذا أن NEAR أظهرت أن Intents ليست لامركزية، وبالتالي ستحتاج إلى التدخل في العديد من المواقف الأخرى؟
إذا بيّنت أنك تتحكم في الأصول، فإنك قد تفتح نفسك أمام كل الدعاوى المحتملة المتعلقة بعمليات الضخ والتفريغ (pump-and-dump)، أو التقلبات، أو أي دعاوى أخرى محتملة من أي مستثمرين قد تضرروا بطريقة ما. ويمكنهم الآن أن يقولوا إنك تملك السيطرة. لماذا تستخدم ذلك في حالة واحدة ولا تستخدمه في حالة أخرى؟ لماذا لا تتحقق من جميع مُصدري الرموز على منصتك؟ لماذا لا يقدمون نماذج KYC مثلما يحدث في أي بورصة مركزية؟
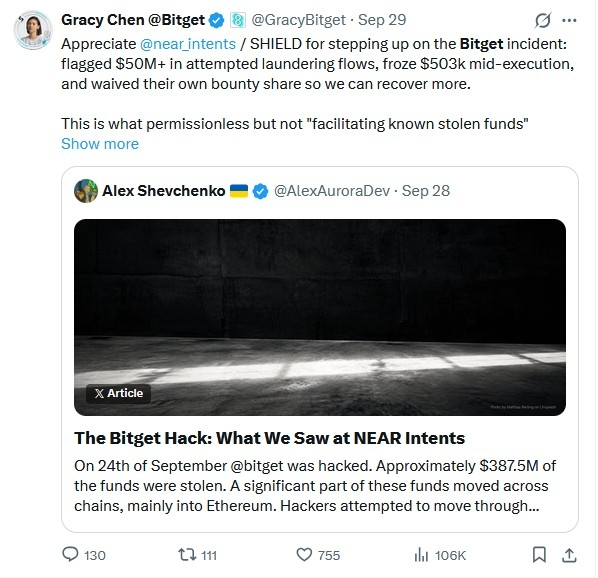
المصدر: Gracy Chen
مجلة Magazine: يجادل THORChain بأن إيقاف البروتوكول في مايو، والذي تم تفعيله أولًا بواسطة نظام آلي، وأنهم لا يملكون القدرة على حظر عناوين معينة. إذا كان ذلك صحيحًا، فهل يُعد هذا دفاعًا؟
برسوف: قد يكون. نحن لا نعرف بعد، لأن الأمر لم يُختبر أو يُطعن فيه بعد. لكن أي قدر من السيطرة يجعل أي مشروع DeFi أضعف تجاه أي مُطالب.
مجلة Magazine: من ناحية أخرى، يمكن للبروتوكول تحديث البرنامج إذا أراد حظر عناوين معينة. فهل يمكن أن يتعرض مشروع ما لمشكلات قانونية بسبب التهور أو الإهمال إذا لم يفرض شيئًا من هذا القبيل؟
يعتمد ذلك على الطريقة التي تم بها ذلك من الناحية التقنية. لنفترض أن هناك أداة/Oracle يمكنها اكتشاف أي عنوان IP كوري شمالي وحظره تلقائيًا، ولا يوجد شخص يجلس للضغط على زر — “هناك هاكر كوري شمالي، لِنحظره”. عندها يكون الأمر مقبولًا.
إذا كان هناك فريق يراقب الوضع ويقول: “حسنًا، يمكننا أن نرى أن هذا نشاط غير مشروع، فنحظر هذه العناوين، ونضغط الزر يدويًا”. ومن وجهة النظر القانونية، حتى لو كان ذلك فعلًا جيدًا ويعود بالنفع على المجتمع، فإنه يظل يجعل المشروع غير لامركزي بالكامل من المنظور القانوني، ويجرّدك من الحماية التي توفرها لوائح مثل MiCA [قوانين أسواق الأصول المشفرة التابعة للاتحاد الأوروبي] أو الفهم العام الذي تقدمه هيئة SEC وCFTC بأنك إذا كنت لامركزيًا بالكامل فلن تكون مسؤولًا عن أفعال المشاركين في منظومتك.
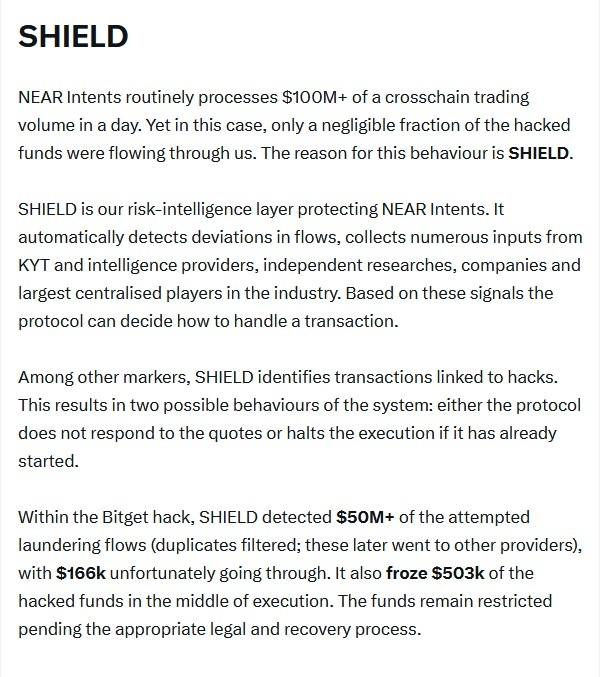
المصدر: Alex Shevchenko
مجلة Magazine: تُسمى تقنية NEAR “SHIELD”، وهي عملية آلية تحدد العناوين المرتبطة بالاختراقات المعروفة على سلاسل الكتل العامة ثم تمنعها من الوصول إلى Intents تلقائيًا. هل يعني ذلك أنها يُرجح أن تُنظر إليها على أنها لامركزية؟
برسوف: بالتأكيد. إنهم يبدون كجهات تعمل بحسن نية وتحاول [إضافة] تدابير حماية إلى بروتوكولاتهم. لا توجد جهة امتثال، ولا أشخاص يجلسون هناك ويضبطون العملية يدويًا. هذه حَلّ ذكي، وهذا ما نوصي به لجميع شركات DeFi.
مجلة Magazine: في فبراير 2025، أحال THORChain مفتاح المسؤول إلى التقاعد والذي كان سيسمح لهم بإجراء تغييرات أحادية من هذا النوع. ومع غياب مفتاح المسؤول، وبما أنهم يملكون مئة مدقق، هل يجعلهم ذلك لامركزيين بدرجة كافية؟
برسوف: على الأرجح نعم، لكن لا يمكنني أن أقول ذلك على وجه اليقين. أود أن أقول نعم.
مجلة Magazine: إن THORChain ليس “خلاطًا” (mixer). يمكنك أخذ أموال Bitget المسروقة والتبديل بها على THORChain، لكن عندما تخرج في الطرف الآخر، ستظل مرتبطة بشكل شفاف بمخترقي Bitget. فكيف يتلاءم ذلك مع تعريف غسل الأموال؟ أم أنها استلام بضائع مسروقة؟
برسوف: لا أرى كيف يمكن أن تكون لديهم مسؤولية فيما يتعلق بغسل الأموال، لأن حتى Tornado Cash — وهو شيء كان، إلى حدٍ ما، مُصممًا لغسل الأموال [تجنب عقوبات الولايات المتحدة لأن العقود الذكية غير القابلة للتغيير ليست “ملكية” قابلة للعقوبات من زاوية غسل الأموال—المحرر].
القانون الأمريكي يعامل شيئًا باعتباره إما “ملكية” أو “ليس ملكية”. وغسل الأموال هو التحايل غير القانوني لنقل الملكية عبر القنوات القانونية. أنت تحصل على عوائد نشاط غير مشروع، وهي ملكية، ثم تنقلها عبر بعض القنوات وتحاول جعلها قانونية. لكن العقود الذكية ليست “ملكية” على الإطلاق. أنت لا تتحكم بها. ولا تملكها. هكذا كسب Tornado Cash قضيته في المحكمة فيما يتعلق بقرارات OFAC. لقد أثبتوا فقط أنهم لا يملكون أي سيطرة على عقودهم الذكية.
مجلة Magazine: وقع اختراق Bybit قبل 18 شهرًا. هل يعني ذلك أنه لن يتم اتخاذ أي إجراء قانوني ضد THORChain، أم أن هذه القضايا تستغرق وقتًا طويلًا فقط؟
برسوف: ربما يحدث ذلك في المستقبل بالتأكيد. بعد قضية Bybit، كشفوا أنفسهم بشكل جدي لاحتمالات وجود مطالبات.
مجلة Magazine: أسئلة كبيرة: هل يمتلك ساتوشي فعلاً 1.1 مليون بيتكوين؟