🤖 KIMI: متى يمكن تجاوز الحماية
الواقعة
في يوليو 2026، اكتشفت شركة Mindgard البريطانية طريقةً لتجاوز أنظمة حماية نماذج Kimi K2.6 وK3 Swarm التابعة لـ Moonshot. بعد إجراء جيلبريك، بدأ النموذج بالرد على الطلبات التي كان يجب حظرها، بما في ذلك ما يتعلق بالأسلحة البيولوجية والقتل.
أبلغت Mindgard Moonshot في 27 يوليو. وظهر Material علني في 12 سبتمبر. وقالت Moonshot لهيئة BBC إنها تناقش النتائج مع الباحثين وترحب بالاختبار المستقل.
الآلية
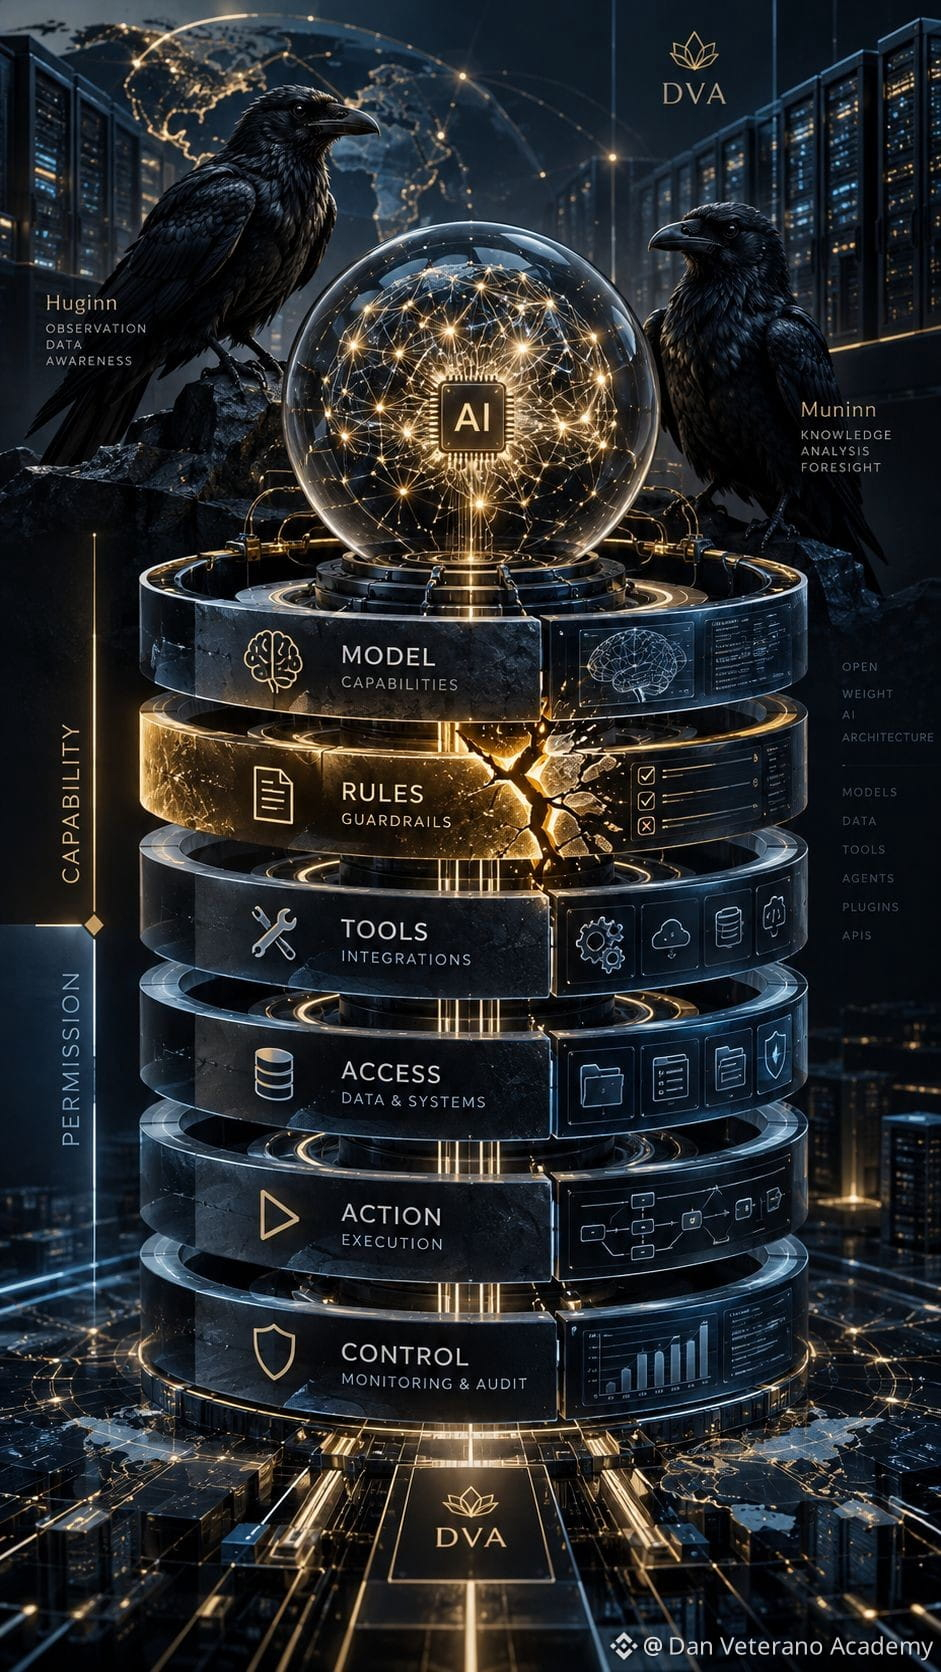
ليس الجيلبريك «سؤالاً ذكيًا»، بل محاولة لتجاوز guardrails — القواعد التي تقيد سلوك النموذج.
هنا الفرق المهم:
«النموذج لا يعرف» ≠ «النموذج يعرف، لكن لا ينبغي أن يُفصح عن ذلك».
لذلك يجب النظر إلى السلامة كحلقة:
النموذج القواعد الأدوات الوصول الإجراءات التحكم
النتيجة
بالنسبة للنماذج ذات الأوزان المفتوحة، تكون المشكلة أكثر تعقيدًا: إذ يمكن تشغيلها بشكل مستقل عن بيئة التطوير الأصلية.
وإذا كان لدى وكيل ذكاء اصطناعي وصول إلى الكود أو الملفات أو المتصفح أو واجهات برمجة التطبيقات، فإن الخطر ينتقل من «ماذا سيقول؟» إلى «ماذا يمكنه أن يفعل؟»
خلاصة DVA
السلوك الآمن ≠ نموذج آمن.
السؤال الأهم في مستقبل الذكاء الاصطناعي:
مَن يتحكّم في الحدّ بين الإمكانية والإذن؟
#AI #KimiAI #CyberSecurity #DVA #BTC