#bitgethotwalletbreachtiedtothirdpartysecurityflaw
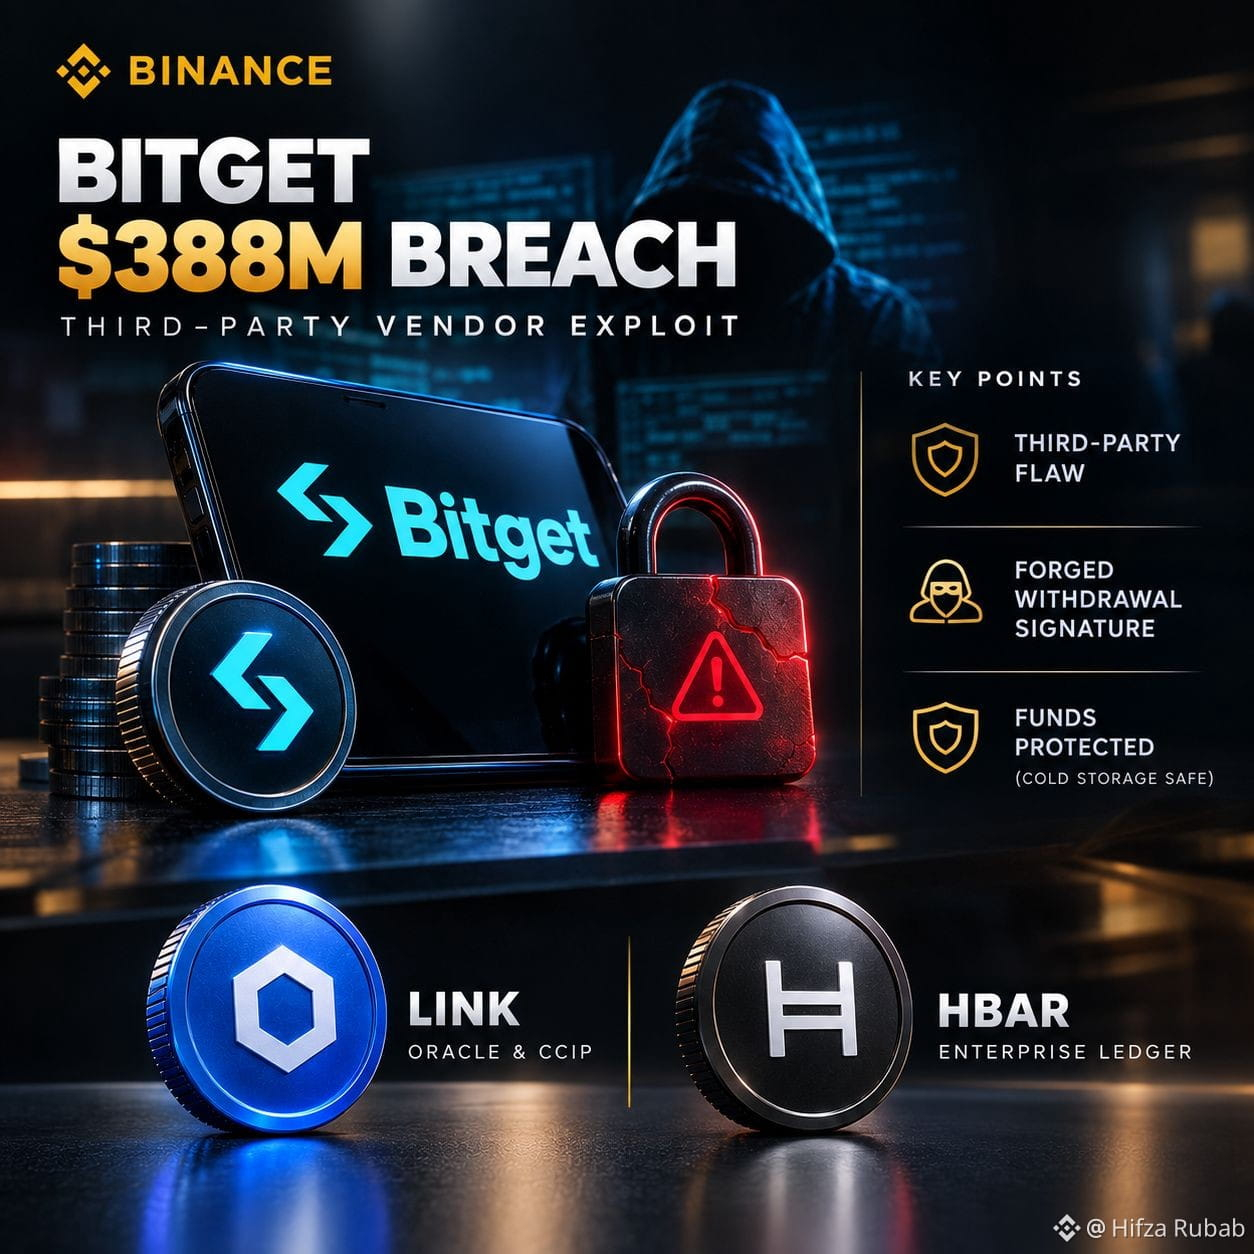
🚨 اختراق محفظة البِيتجِت الساخنة بقيمة 388 مليون دولار: استغلال من طرف طرف ثالث! 🛡️💥
أكدت Bitget وقوع حادث أمني كبير يتعلق بتحويلات غير مصرح بها بقيمة تقارب 388 مليون دولار من محافظ التشغيل الساخنة والدافئة. ومع ذلك، فإن أموال المستخدمين لا تزال مدعومة بالكامل، ولم تتأثر التخزينات الباردة إطلاقًا! 🏦⚡
💡 أهم الدروس الفنية والرؤى:
🔹 خلل من طرف ثالث: لم يتم اختراق المفاتيح الخاصة. استغل المهاجمون ثغرة حرجة في أداة برمجية أمنية تابعة لطرف ثالث للحصول على بيانات اعتماد داخلية عالية المستوى.
🔹 توقيع سحب مُزوّر: وبفضل بيانات الاعتماد المسروقة، أرسل المهاجم أوامر سحب مزيفة تتجاوز ضوابط المخاطر الآلية.
🔹 تغطية حماية كاملة: صندوق الحماية لدى البورصة البالغ 464 مليون دولار يغطي جميع الأصول المفقودة، ويتم استعادة عمليات السحب على مراحل.
🎯 2 عملة أمن وتوافقية يجب مراقبتها:
🌐 $LINK (Chainlink) — شبكة أوراكل لامركزية معيارية على مستوى الصناعة وإطار CCIP يدفع فحوصات أمان تلقائية متعددة التوقيعات عبر Web3! ⚡🚀
🪐 $HBAR (Hedera) — بروتوكول دفتر أستاذ موزع على مستوى المؤسسات مُصمم لسلاسل إمداد شفافة في الوقت الفعلي وتدقيق أمان الموردين! 🛡️📈
كيف ينبغي للبورصات الكبرى للتشفير التعامل مع تدقيقات أمن الموردين لمنع استغلالات طرف ثالث؟ اترك أفكارك أدناه! 👇✨
#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw
#JapanMOFStudyGroupOnTokenizedGovtBonds
#QNTRises287%
#TrumpRejectsAIRulesForVoluntaryAudits