📰 لماذا قامت Bitget فجأة بالإشارة إلى كوريا الشمالية؟$352M من المزاح/السخرية كشف أكثر ما يخشاه مجتمع العملات المشفرة
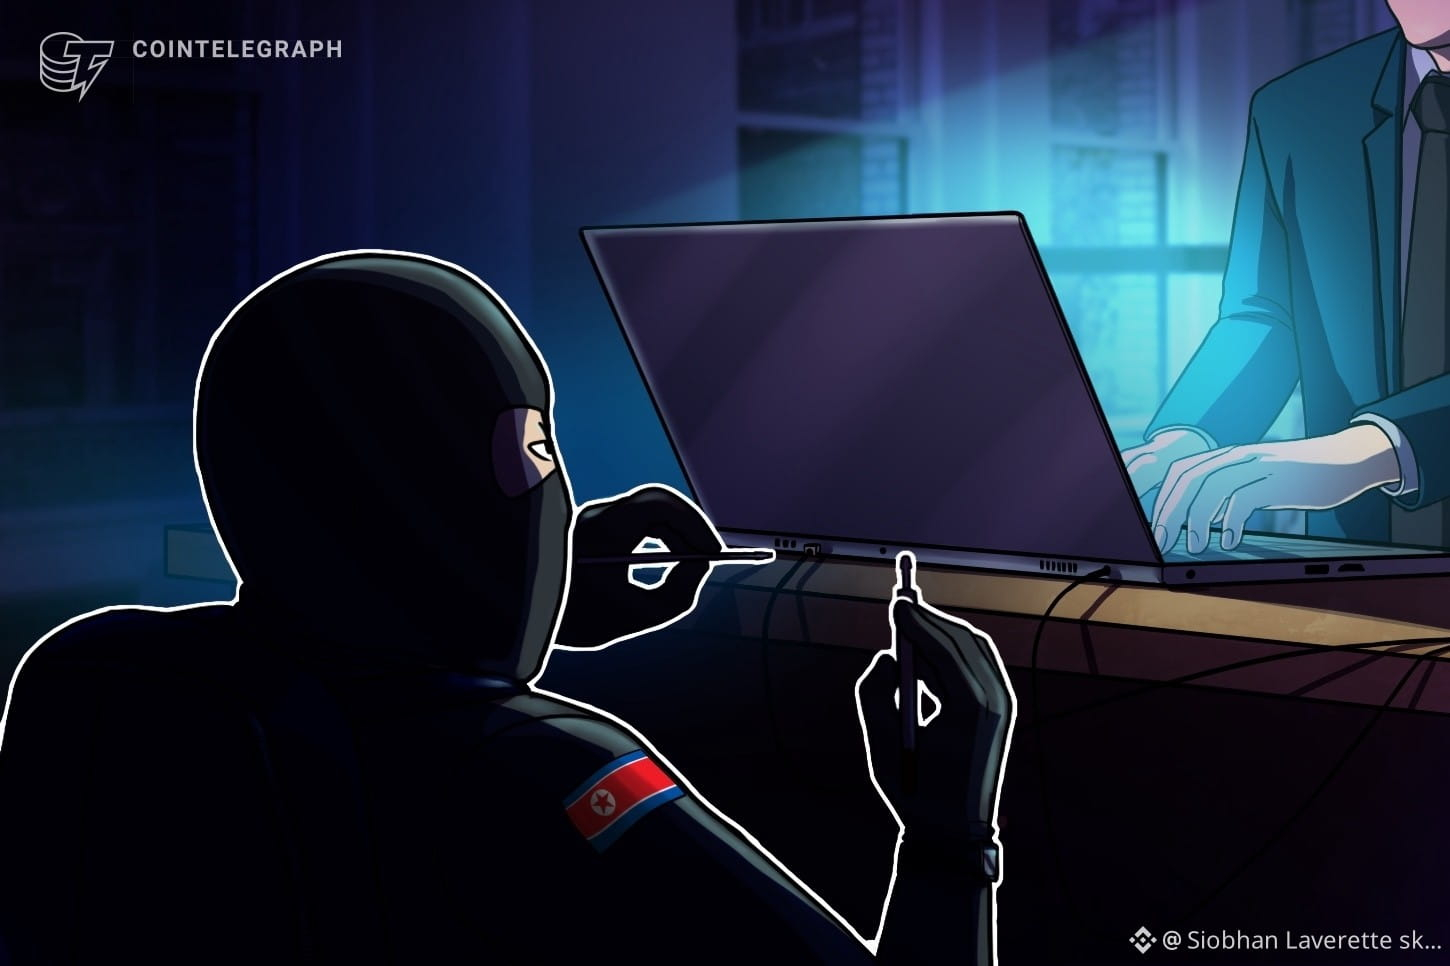
اتهمت الرئيسة التنفيذية لشركة Bitget، Gracy Chen، مجموعة قراصنة باستخدام شبكات VPN يُشتبه أنها شائعة لدى كوريا الشمالية، ما أدى إلى خسارة قدرها 352 مليون دولار. الهجوم الذي استهدف شركات العملات المشفرة جعل القطاع بأكمله يعيد شدّ حبل الأمان من جديد.
لماذا تعتبر هذه الأخبار مهمة؟
هذا يعني أن شبكة الجريمة الرقمية لدى كوريا الشمالية ربما وجدت طريقة أكثر خفاءً لتحقيق الأرباح داخل مجال العملات المشفرة. في السابق، كان قراصنة كوريا الشمالية يستهدفون غالبًا الحكومة أو المؤسسات المالية. لكن هذه المرة يوجهون الهجوم مباشرةً نحو شركات عملات مشفرة أضعف نسبيًا، ما يُظهر أن قدراتهم التقنية ودوافعهم لتحقيق الأرباح تتصاعد. إن إخفاء هوية الأصول المشفرة يمنحهم فرصة، بينما يجعل فراغ التنظيم مسألة المساءلة أكثر صعوبة.
تأثيرها على السوق
التأثير المباشر على BTC/ETH محدود، لكن على المدى الطويل قد يعزز توقعات تشديد الرقابة على قطاع العملات المشفرة. أبدت جهات تنظيمية مؤخّرًا يقظة تجاه تدفق الأموال غير القانونية، وقد تُسرّع هذه الحادثة من تطبيق أدوات الامتثال. على المدى القصير، قد يواجه المستثمرون أزمة ثقة تجاه شركات العملات المشفرة الصغيرة والمتوسطة، وقد تتجه الأموال إلى المؤسسات الكبرى. ومن الأمثلة التاريخية المشابهة هجمات فيروس Wannacry عام 2017 وتسريب بيانات Meta في عام 2022.
فكرة التعامل
💡 قد يرتفع BTC بشكل مؤقت بسبب مشاعر الملاذ الآمن، لكن التوقعات تصبح هبوطية إذا لم يتم الحفاظ على مستوى 80 ألف دولار. إذا شنت كوريا الشمالية هجمات إضافية لاحقًا، فإن هذا الحكم سيلغى.
لا تتضمن هذه المقالة أي رعاية من أي جهة، ولا يمتلك المؤلف أي مراكز في الأصول المذكورة في النص
$BTC $ETH #BTC #ETH
⚠️ لا يُعد ذلك نصيحة استثمارية، والتوقعات لا تُستخدم إلا كمرجع