🚨 تم استنزاف أكثر من 12.4M $XRP : ما الذي نتعلمه من اختراق محفظة D'CENT حول أمان المفاتيح
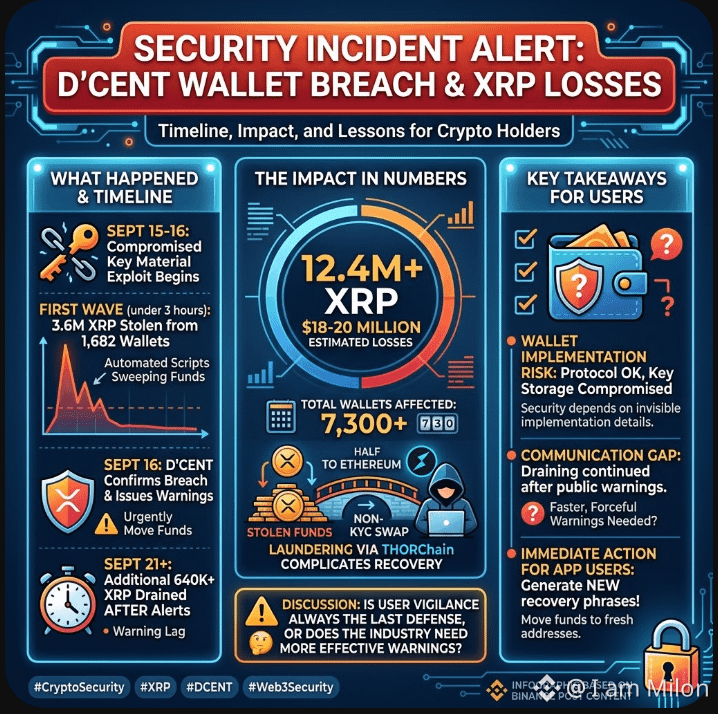
شهدت مؤخرًا خرقًا كبيرًا أثّر على مزوّد كوري جنوبي D’CENT App Wallet، حيث قام المهاجمون بسحب أكثر من 12.4 مليون XRP (بقيمة تقارب 18–20 مليون دولار) عبر 7,300+ محافظ مخترَقة.
ما الأكثر إزعاجًا؟ استمر النزيف لعدة أيام بعد صدور تحذيرات عامة.
📉 تفصيل الحادثة
الاستغلال الأولي: اختَرَق المهاجمون بيانات المفتاح الخاص، مستخدمين توقيعات تشفيرية صحيحة لتنفيذ معاملات غير مصرح بها. لم يُعثَر على أي خلل في XRP Ledger ذاته.
الموجة الأولى: في 15–16 سبتمبر، مسحت سكربتات آلية وسحوبات يدوية موجّهة 3.6M XRP من 1,682 محفظة في أقل من 3 ساعات.
الأثر المتأخر: رغم التنبيهات العامة في 16 سبتمبر التي حثّت المستخدمين على ترحيل الأموال، تمت سرقة أكثر من 640,000 XRP إضافية بعد 21 سبتمبر. وبحلول 25 سبتمبر، تجاوزت الخسائر الإجمالية 12.4M XRP.
مسار التبييض: تم توجيه ما يقرب من نصف الأموال المسروقة إلى Ethereum عبر THORChain لإخفاء أثر التدقيق من خلال تبادلات عبر السلاسل دون KYC.
🔑 الدروس الرئيسية لمُحبي التشفير
المهم هو التطبيق: يمكن لبروتوكول بلوكتشين أن يكون آمنًا بنسبة 100%، لكن إدارة المفاتيح على مستوى المحفظة وتنفيذ البرامج تظل نقاط هجوم قابلة للاستغلال.
فجوة التواصل: الإعلانات العامة غالبًا ما تتقدم ببطء أكثر من سكربتات السحب الآلي. ليس كل المستخدمين يراجعون تنبيهات الأمان يوميًا، ما يترك المحافظ غير المُرحّلة مكشوفة لفترة طويلة بعد اكتشاف الاختراق.
إجراء فوري مطلوب: نصحت D'CENT جميع مستخدمي App Wallet بإصدار عبارات بذور جديدة فورًا ونقل الأرصدة المتبقية إلى عناوين جديدة.
💬 للنقاش:
عندما تفشل تحذيرات منتصف الاختراق في الوصول إلى المستخدمين في الوقت المناسب، هل ينبغي على المنصات تطبيق آليات تجميد على مستوى البروتوكول (إذا كانت البُنى اللامركزية تسمح بذلك)، أم أن يقظة المستخدم دائمًا هي خط الدفاع النهائي؟
شارك أفكارك أدناه! 👇
#CryptoSecurity #XRP #DCENT #Binance #Web3Security