📲🤳🏻الولايات المتحدة كريبتو بدون آيفون❓ ˗ˋˏ⚠️ˎˊ˗ حدِّث الآن❗❕❗
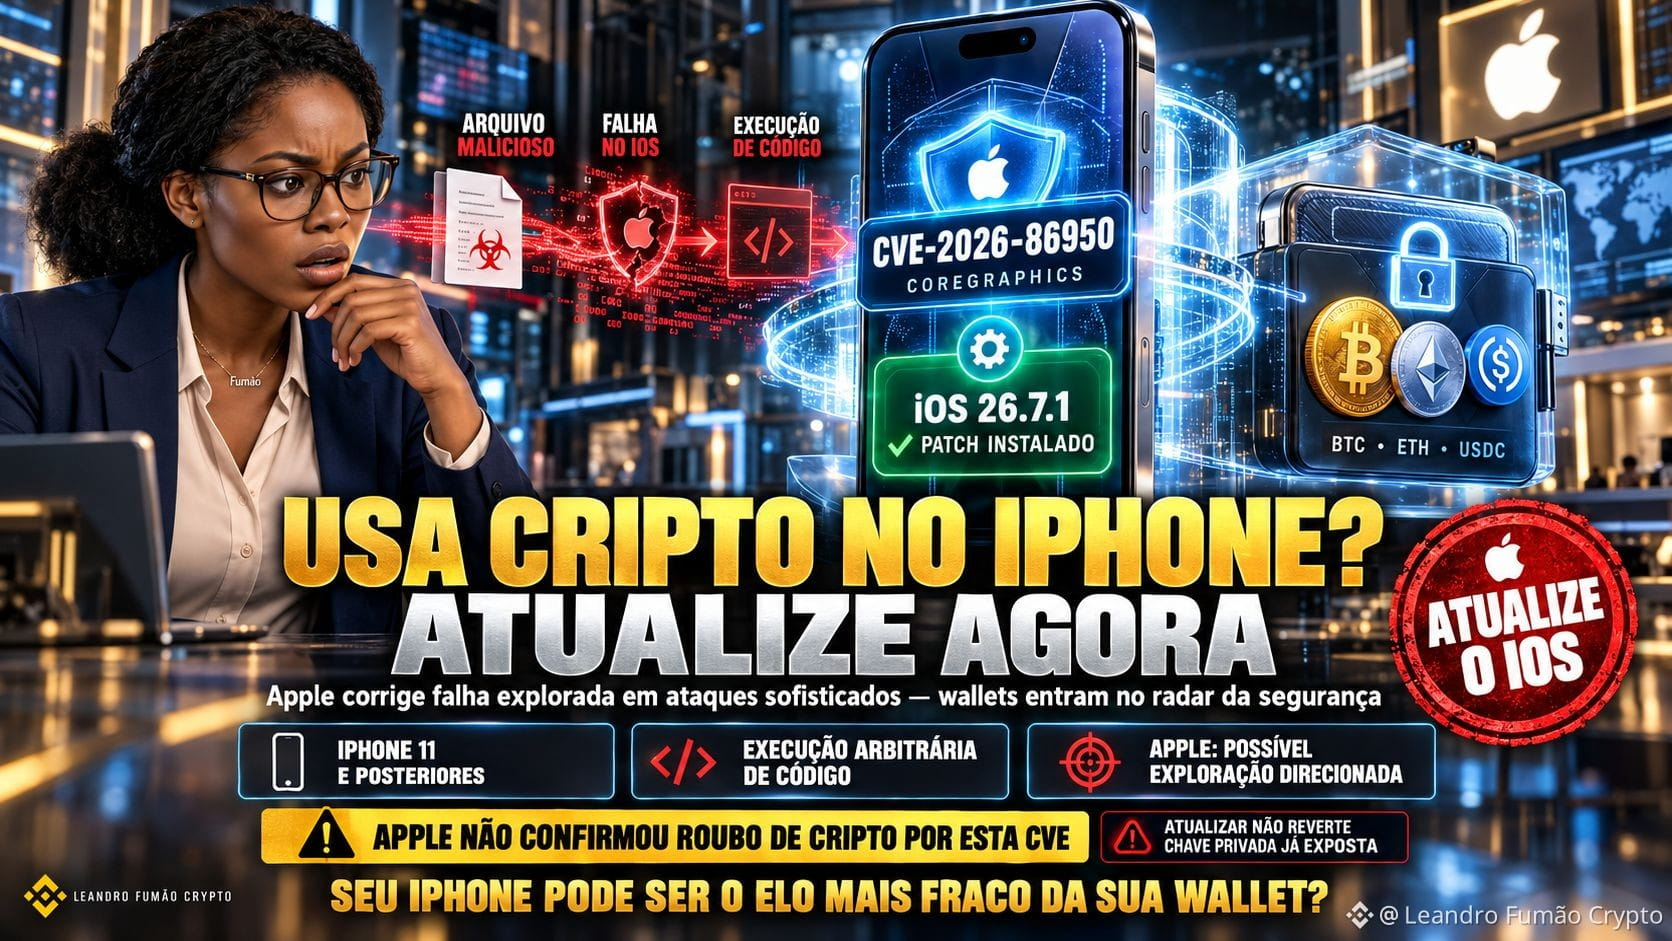
📞 أصلحت Apple ثغرةً خطيرة في iPhone وiPad قد يكون تم استغلالها في هجمات حقيقية قبل iOS 27.
الخلل:
CVE-2026-86950
يوجد في CoreGraphics، وهو مكوّن يستخدمه النظام لمعالجة المحتوى الرسومي.
ما هو الخطر؟
قد يسمح ملف خبيث مُحضَّر خصيصًا بـ:
⚠️ تنفيذ عشوائي للشفرة
تقول Apple إنها تلقت تقريرًا بأن الثغرة قد تكون قد استُغِلَّت في هجوم بالغ التعقيد ضد أفراد محددين جدًا.
وصل الإصلاح إلى:
📱 iOS 26.7.1
📱 iPadOS 26.7.1
ويمكن أن يؤثر، من بين أجهزة أخرى، على iPhone 11 أو أحدث ضمن سلسلة iOS 26.
لماذا يهم ذلك سوق الكريبتو؟
حذّر باحثون من SlowMist من هجمات حديثة على iOS يمكن أن تحاول الوصول إلى معلومات حساسة من المحافظ، بما في ذلك البيانات المحلية، والاعتمادات، وربما المفاتيح الخاصة.
لكن انتبه👇
❌ لا توجد أدلة عامة تربط بشكل مباشر CVE-2026-86950 بسرقة محفظة كريبتو.
هذا أمر حاسم.
أكدت Apple وجود الثغرة وإمكانية الاستغلال الموجّه، لكنها لم تؤكد سحب Bitcoin أو Ethereum أو stablecoins بسبب هذه الثغرة تحديدًا.
⤑ وتفصيل آخر
إذا كانت عبارة البذرة (seed phrase) أو المفتاح الخاص قد تم اختراقه بالفعل، فإن مجرد تحديث iPhone لا يجعل ذلك المفتاح آمنًا مرة أخرى.
🤳🏻هل أصبح هاتفك جزءًا من أمان محفظة الكريبتو الخاصة بك؟
.....................................✦ $FIL ✦...................................................
💡 هذا ليس نصيحة مالية. قم دائمًا بإجراء بحثك الخاص قبل الاستثمار في أي مشروع كريبتو.
#iPhone #CryptoSecurityAlert #Apple