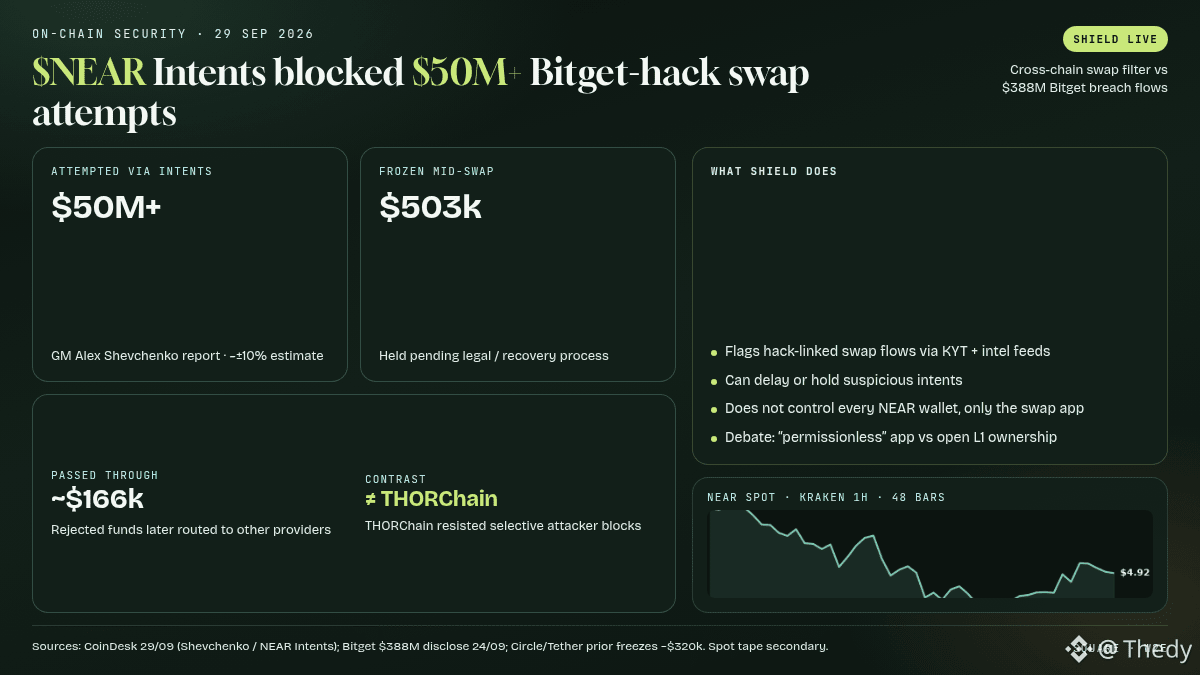
$NEAR تسبّب في حظر أكثر من 50 مليون دولار من محاولات السواب المرتبطة باختراق Bitget.
الوقائع (CoinDesk 29/09، تقرير من GM Alex Shevchenko):
• حاولت تدفقات مرتبطة بالسرقة من Bitget بقيمة أكثر من 50 مليون دولار (~388 مليون دولار معلنة بتاريخ 24/09) المرور عبر NEAR Intents
• قام نظام SHIELD بحظر الجزء الأكبر؛ تم تجميد ~503 ألف دولار أثناء عملية السواب
• مع ذلك، مرّ حوالي 166 ألف دولار؛ وتم بعد ذلك توجيه الأموال المرفوضة إلى وجهات أخرى (تقدير ±10%)
• على عكس THORChain، التي رفضت حظرًا انتقائيًا للعناوين المُهاجمة
• تذكير: كانت Circle وTether قد جمدتا بالفعل حوالي 320 ألف دولار من الستابلز المرتبطة بالثغرة
التفسير: النقاش ليس “NEAR تُمارس رقابة على السلسلة”. Intents هي تطبيق سواب عبر السلاسل مع فلاتر KYT. ووضّحها Illia Polosukhin على هذا النحو: permissionless = امتلاك أو نقل أو نشر بدون إذن على L1، وليس إلزامًا على كل تطبيق بمعالجة كل تدفق. سؤال مفتوح من ناحية الإجراء: من الذي يصرّح بتحرير الأموال المُجمّدة، وما سبل الانتصاف في حال وجود إيجابي كاذب.
السيناريوهات:
1. الاسترجاع عبر القنوات القانونية الخاصة بـ Bitget/قوات إنفاذ القانون: تدخل ~503 ألف دولار في عملية ردّ الأموال
2. الجدل حول “permissionless” يثقل السردية المتعلقة بـ Intents، دون كسر الحجم (~100 مليون دولار+/يوم المذكورة من قبل Shevchenko)
3. المهاجمون يلتفّون عبر جسور/سوابات أخرى أقل تشفيرًا (تم رصدها بالفعل بعد الرفض)
سبوت (Kraken ~17:05 UTC): $NEAR ~4,93 $ (+2% خلال 24 ساعة)، $BTC ~83,1k، Fear & Greed 73.
هل تفضّلون تطبيقات تُفلتر غنائم الاختراق، أم حيادًا على نمط THORChain مهما كان الأمر؟
#NEAR #Crypto #Security