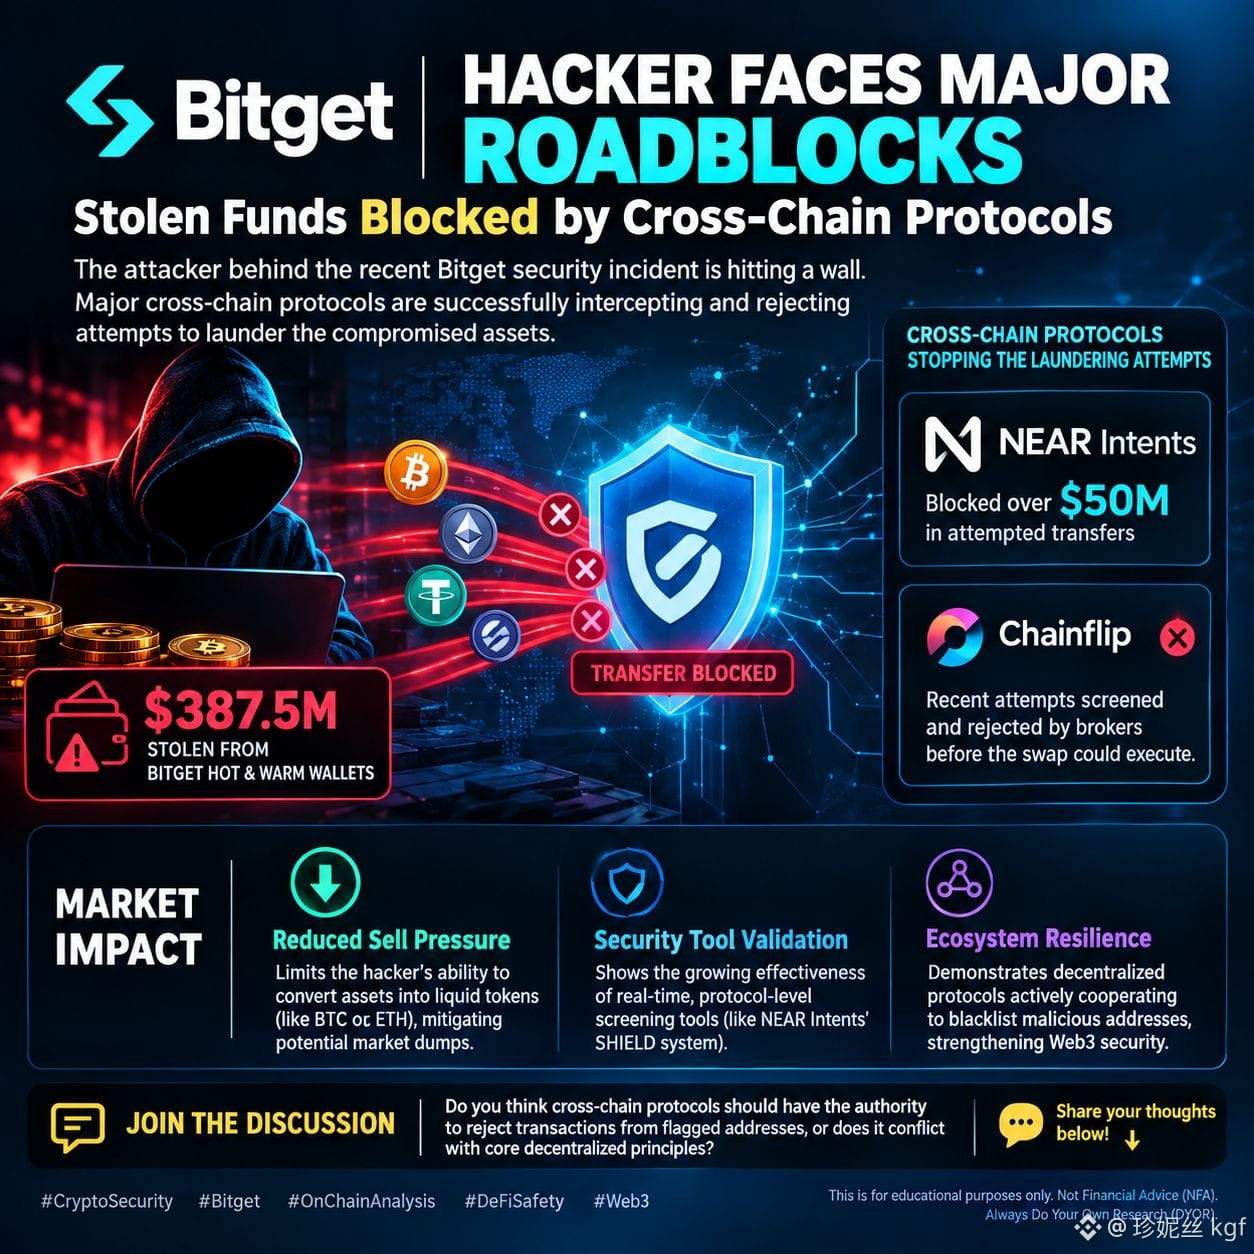
#bitgethackerfailstomovestolenfunds 🛡️ يواجه هاكر Bitget مشكلات كبرى وعراقيل كبيرة تواجهه. يتم اعتراض الأموال المسروقة ورفضها بواسطة بروتوكولات الربط عبر السلاسل
المهاجم وراء حادث أمني حديث على Bitget يصطدم بعائق. إذ تُحبط بروتوكولات رئيسية للربط عبر السلاسل بنجاح محاولات تبييض الأصول المتضررة.
📰 الأخبار الرئيسية
• بعد اختراق 24 سبتمبر الذي شمل ما يقارب 387.5 مليون دولار من محافظ Bitget الساخنة والساخنة-الدافئة، كان المستغل يحاول بشكل نشط نقل الأموال وإخفاءها [[17]].
• ومع ذلك، تتصدى أنظمة الأمان على السلسلة. فقد نجحت بروتوكولات مثل NEAR Intents في حظر أكثر من 50 مليون دولار من عمليات التحويل المحاولة المرتبطة بالاختراق [[27]].
• بالإضافة إلى ذلك، تم فحص محاولات حديثة لتمرير الأموال المسروقة عبر Chainflip ورفضها من قبل وسطاء قبل أن يتم تنفيذ عملية التبادل [[18]].
📊 تأثير السوق
🔹 تقليل ضغط البيع يؤدي حجب مسارات الخروج هذه إلى الحد من قدرة الهاكر على تحويل الأصول المسروقة إلى رموز شديدة السيولة (مثل BTC أو ETH)، مما يخفف احتمالية حدوث عمليات بيع مفاجئة في السوق.
🔹 التحقق من أدوات الأمان يسلط هذا الضوء على تزايد فعالية أدوات الفحص على مستوى البروتوكول وفي الوقت الحقيقي (مثل نظام SHIELD الخاص بـ NEAR Intents) في اعتراض المعاملات الخبيثة قبل أن تستقر [[29]].
🔹 مرونة النظام البيئي يُظهر هذا اتجاهًا إيجابيًا حيث تتعاون البروتوكولات اللامركزية بنشاط لوضع العناوين الخبيثة في القائمة السوداء، مما يعزز بنية أمان Web3 الشاملة.
💬 انضم للنقاش
هل تعتقد أن بروتوكولات الربط عبر السلاسل ينبغي أن تمتلك صلاحية رفض المعاملات من العناوين التي تم الإبلاغ عنها، أم أن ذلك يتعارض مع المبادئ الأساسية للامركزية؟ شارك أفكارك أدناه! 👇
#CryptoSecurity #Bitget #OnChainAnalysis #DeFiSafety #Web3
هذا لأغراض تعليمية فقط. ليست نصيحة مالية (NFA). قم دائمًا بإجراء بحثك الخاص (DYOR).
$USUAL $SEI $HAEDAL