


الرئيسة التنفيذية لبورصة العملات المشفرة Bitget ليست متأكدة من أن الشركة يمكنها تجميد أو استعادة جميع الأصول المتضررة بالكامل في خرق أمني وقع الأسبوع الماضي وأسفر عن خسارة 388 مليون دولار في العملات المشفرة.
تحدثت في برنامج «Chain Reaction» على Cointelegraph يوم الثلاثاء، وقالت الرئيسة التنفيذية لـ Bitget، جرايسي تشين، إنها كانت تنظر إلى اختراق بورصة العملات المشفرة Bybit في فبراير 2025 باعتباره «نقطة مرجعية جيدة» لخرق يوم الخميس. سرق القراصنة ما قيمته حوالي 1.5 مليار دولار من الإيثريوم (ETH) من Bybit، وأفادت الشركة بأنها جمدت واستعادت معًا مبلغًا إجماليًا قدره 80 مليون دولار فقط.
قالت Chen: "أنا في الواقع لست متفائلة جدًا، لأنه بعد مرور نحو عام على اختراق Bybit، تمكنوا فقط من [تجميد] حوالي 3.5% من إجمالي الأموال المسروقة". وأضافت: "هذا فقط التجميد. لا يتعلق الأمر بالاسترداد بعد."
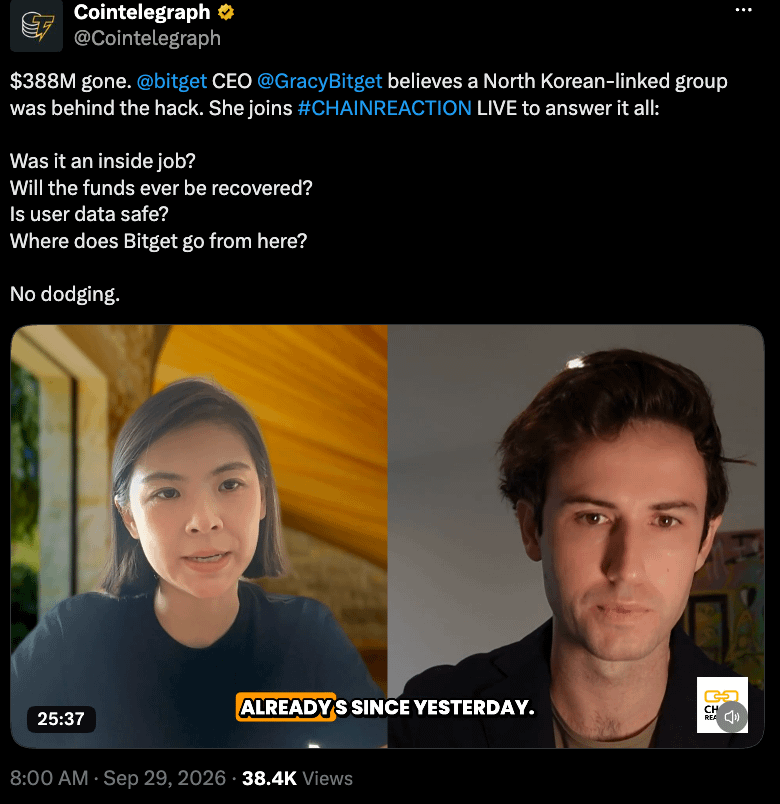
المديرة التنفيذية لـ Bitget، Gracy Chen (على اليسار) تتحدث إلى مراسلة Cointelegraph Ciaran Lyons (على اليمين). المصدر: Cointelegraph
أطلقت Bitget برنامج مكافآت استجابةً للحادث، حيث قدّمت 5% من الأموال المجمدة و5% لمن تم استردادها. وقد سارعت بعض الشركات بالفعل إلى محاولة التخفيف من خسائر المستخدمين.
أفاد الفريق وراء NEAR Intents يوم الاثنين أنه قد حظر أكثر من 50 مليون دولار من الأصول المرتبطة بالهجوم وجمّد حوالي 500 ألف دولار. كما أكدت Chen أن مُصدري العملات المستقرة Tether وCircle أدرجا محفظةً مرتبطة بالاستغلال ضمن القائمة السوداء، ما أدى إلى تجميد 318,013 دولارًا من USDt (USDT) وUSDC (USDC).
يُعد اختراق الأمان واحدًا من أكبر الاختراقات التي أثرت على صناعة العملات المشفرة في 2026، وذلك بعد اختراق بقيمة 320 مليون دولار لشبكة Liquid Network في سبتمبر. ومن بين أبرز الهجمات أيضًا هجوم Bybit في 2025، واختراق جسر Ronin بقيمة 615 مليون دولار في 2022، واختراق Poly Network بقيمة 611 مليون دولار في 2021.
أفادت Bitget في البداية بأن البورصة علّقت عمليات السحب بعد خسارة 352 مليون دولار من الأصول الرقمية في هجوم شنه يوم الخميس. ثم قامت Chen لاحقًا بتحديث تقرير الحادث ليعكس "تسويةً أكثر اكتمالًا للتحويلات"، قائلةً إن نحو 388 مليون دولار قد تم فقدها.
من المسؤول عن الهجوم؟
تحدثت Chen أيضًا إلى Cointelegraph حول من قد يكون وراء اختراق الأمان. وقالت إنها فور وقوع الهجوم رجّحت أن تكون كوريا الشمالية هي المسؤولة، اعتمادًا على "عناوين IP التي تتطابق مع اختيارات الـVPN التي تستخدمها جماعة [جمهورية كوريا الديمقراطية الشعبية] معينة"، لكنها أضافت أن Bitget لم تكن قد "استبعدت تمامًا" احتمال تنفيذ عملية من الداخل:
قالت: "هذه مسألة شديدة التعقيد نحتاج إلى إجراء الكثير من التحقيقات، وبشكل شامل للغاية [sic] التحقيق. الأمر يعتمد أكثر على النتائج الأولية للتحقيق، وقد استبعدنا هذا الاحتمال."
بدأت Bitget استئناف عمليات السحب للمستخدمين على مراحل، بدءًا من معاملات Bitcoin (BTC) يوم الاثنين، ثم مواصلة سحب الأموال عبر ETH يوم الثلاثاء.
المجلة: THORChain تحت وطأة الانتقادات بسبب Bitget، وتطور ETH بعيدًا عن سلاسل الكتل: ملخص الهولدر (Hodler’s Digest)