

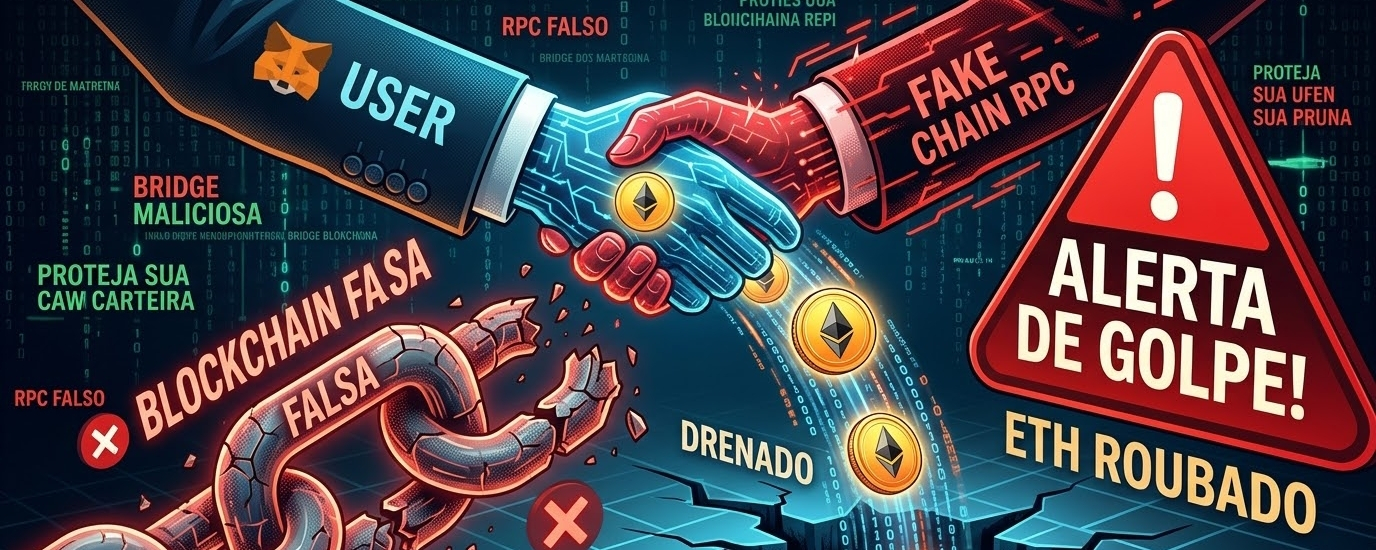
Você já imaginou interagir com uma rede blockchain inteira, pagar taxas, fazer ponte de tokens e, no final, descobrir que a blockchain em si era um golpe? 😱
Infelizmente, isso aconteceu recentemente. Golpistas levaram a engenharia social e o phishing no ecossistema Web3 a um nível completamente novo: criaram um nó de rede falso (RPC) e uma ponte fraudulentas para drenar mais de $2 milhões em Ethereum (ETH) de centenas de investidores!
Se você atua na Web3, interage com DeFi, Airdrops ou novas redes L2, você precisa entender esse golpe para não se tornar a próxima vítima.
🔍 Como funcionou o ataque da "Fake Blockchain"?
Tradicionalmente, os hacks ocorrem por meio de falhas em contratos inteligentes ou roubo de chaves privadas. Mas neste caso, os atacantes montaram uma infraestrutura fantasma:
A Armadilha do RPC e Chain ID: Os golpistas subiram uma rede customizada (simulando um projeto real/esperado pelo mercado). Eles configuraram um servidor RPC (o nó que conecta sua carteira à rede) controlado inteiramente por eles.
Saldo Falso e Ilusão de Ganho: Ao adicionar a rede na MetaMask ou Rabby, o usuário via saldos e transações no dApp que pareciam 100% legítimos.
O Golpe da Ponte (Bridge): As vítimas enviaram ETH real achando que estavam fazendo uma ponte de ativos para a nova rede. No momento em que os fundos caíram na "ponte", os hackers alteraram o código do portal e drenaram centenas de ETH em uma única transação, enviando o valor para mixers como o Tornado Cash.
🛡️ Como proteger sua carteira contra Redes Falsas (Fake RPCs)?
Para navegar com segurança na Web3, siga estas 4 regras de ouro:
Nunca adicione RPCs de links desconhecidos: Sempre utilize agregadores de redes verificados pela comunidade, como o Chainlist (chainlist.org), em vez de clicar em botões "Add Network" em dApps suspeitos.
Cuidado com pontes (bridges) não oficiais: Antes de transferir ativos reais (como ETH, BNB ou USDT), confirme nos canais oficiais do projeto (Docs, Discord oficial, X/Twitter verificado) qual é o contrato oficial da ponte.
Use Carteiras de Teste (Burner Wallets): Nunca use sua carteira principal — onde você guarda suas economias de longo prazo — para testar redes novas, farmar airdrops ou interagir com protocolos recentes.
Verifique o que você está assinando: Se o pop-up da sua carteira der avisos como "Unrecognized Network" ou solicitar permissões estranhas de gasto na rede principal (Mainnet) enquanto você acha que está em outra rede, CANCELE imediatamente.
💡 A segurança na Web3 começa na prevenção. O ecossistema evolui rápido, mas os golpes também!
Se este conteúdo ajudou você a entender melhor esse novo tipo de ataque, deixe o seu Like 👍, compartilhe com seus amigos investidores e comente abaixo: você costuma conferir os dados das redes antes de adicionar à sua carteira? 👇