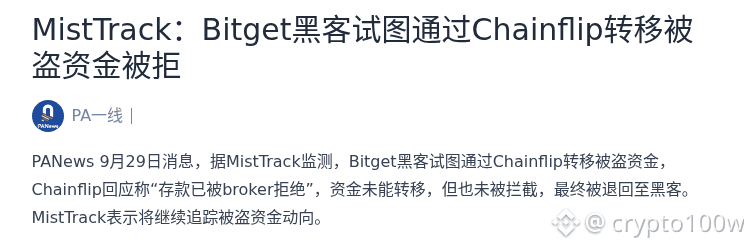
أراد هاكر Bitget الاستعانة بـ Chainflip للقيام بعملية نقل عبر الجسر، لكن تم رفضه من قِبل الـ broker.
في 29 سبتمبر، ذكرت PANews أنه وفقًا لمراقبة MistTrack، لم تتمكن الأموال المسروقة من إتمام التحويل عبر السلاسل، ولم يتم اعتراضها مباشرةً من طرف البروتوكول؛ وفي النهاية عادت إلى عنوان الهاكر. بالنسبة لمنصات التداول والبنية التحتية للربط عبر السلاسل، فإن الخبر السيئ هو أن الأموال المشبوهة ما زالت تتحرك، أما الخبر الجيد فهو أنه لم يتم غسلها بنجاح هذه المرة.
بعد ذلك يمكن التركيز على نقطتين: هل ستواصل MistTrack تتبّع هذه الأموال لاحقًا؟ وهل سيكشف Bitget عن تطورات أكثر اكتمالًا بخصوص إجراءات التعامل؟ كما قد يوضح Chainflip كذلك بشكل أعمق حدود ضوابطه (التحكم بالمخاطر) تجاه تدفقات الأموال المشبوهة. هل تهتم أكثر بـ "ما إذا تم اعتراض الأموال"، أم بـ "ما إذا كانت ستتم محاولة تغيير المسار لإعادة التوزيع"؟
الصورة 1: رفض Chainflip لتحويل أموال هاكر Bitget · لقطة جزئية من الصفحة المصدر
مصدر الصورة: https://www.panewslab.com/zh/articles/01a0eb20-432d-7160-b5c5-029357f9620c