تعرّض Bitget لحدث أمني بقيمة 388 مليون دولار هذه المرة؛ والجزء الأساسي ليس بالأمر بهذه البساطة: «كم من المال فُقد».
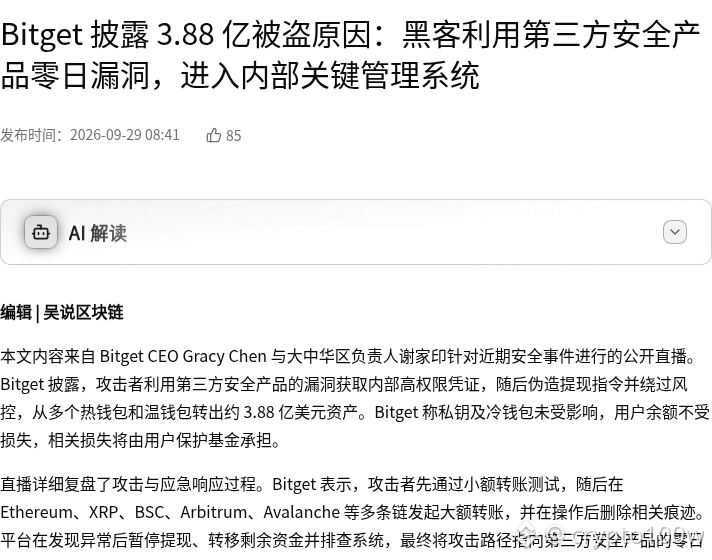
المسار الذي تم الإفصاح عنه هو: استغل المهاجمون ثغرة يوم-صفر في منتج أمني تابع لجهة خارجية، ثم سرقوا بيانات اعتماد الصلاحيات العليا داخلية، وبعد ذلك قاموا بتزوير أوامر السحب لتجاوز أنظمة مراقبة المخاطر، وصولًا في النهاية إلى تحويل مبالغ كبيرة من المحافظ الساخنة والدافئة. ويُزعم أن مفاتيح التشفير الخاصة والمحفظة الباردة لم تتأثر. يتحمل صندوق الحماية أرصدة المستخدمين، وتم استئناف عمليات السحب على مراحل. المصدر: وو شُو.
الأكثر جدارة بالمراقبة هو أمران: الأول، هل سيقدم تقرير التحقيق المستقل مزيدًا من التوضيح حول نطاق الاختراق المتصل بالسلطات الداخلية وخلفيات (Backend) المحفظة؛ والثاني، نسبة استرداد الأصول وما إذا كان استئناف السحب يتم بسلاسة، إذ سيؤثر ذلك بشكل مباشر على تقييم السوق لمستوى المخاطرة المرتبط بالعملة الرقمية الخاصة بالمنصة BGB. ما الذي توليه اهتمامًا أكبر: محتوى الإفصاح عن التحقيق، أم التقدم في استعادة عمليات السحب؟
الصورة 1: مسار اختراق Bitget بقيمة 388 مليون دولار كما تم الإفصاح عنه · لقطة شاشة جزئية من صفحة المصدر
مصدر الصورة: https://www.wublock123.com/articles/bitget-388m-hack-third-party-security-zero-day-access-management-system-59597