تحديث أبل المهم هذه المرة… ليس المقصود أن تقلق فقط من كلمتي “التحديثات/الإصلاحات”؛ بل إن ما ينبغي القلق منه هو أن الشركة ربما تكون قد أصلحت ثغرة يوم-صفر (Zero-day) يمكن استخدامها لسرقة محافظ التشفير.
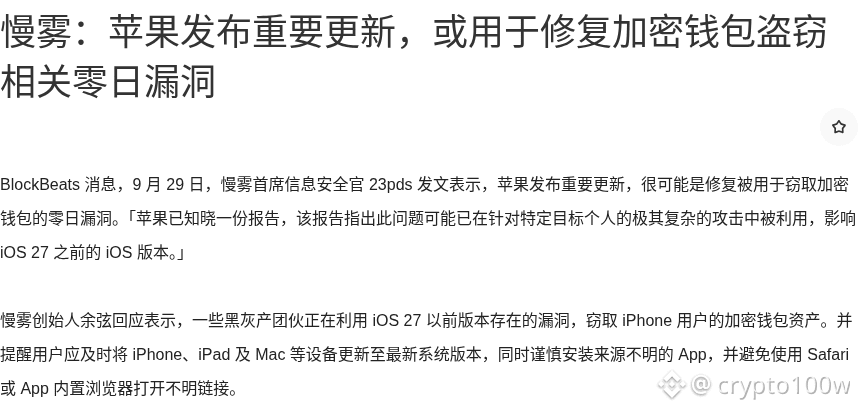
كشفت شركة مانگ و (MangoSec) أن أبل قامت مؤخرًا بدفعات تحديث مهمة، ويُعتقد أنها مرتبطة بسرقة محافظ التشفير. كما أشار كبير مسؤولي أمن المعلومات لدى مانگ و، 23pds، إلى أن أبل على علم بتقرير يفيد بأن هذه المشكلة قد تم استغلالها ضمن هجمات شديدة التعقيد تستهدف أفرادًا محددين، بما يؤثر على إصدارات iOS قبل iOS 27.
ومن زاوية المخاطر، تعني ثغرة اليوم-الصفر أن المهاجمين قد لا يحتاجون إلى أن يقوم المستخدم بنفسه بالنقر على رابط تصييدي؛ إذ يمكنهم التحكم عن بُعد في جهاز الهدف، ثم سرقة عبارة الاسترداد (seed)، أو المفاتيح الخاصة (private keys)، أو التواقيع المفوضة (authorized signatures) الخاصة بالمحفظة. كما حذّر مؤسس مانگ و، يو شين (余弦)، من أن بعض عصابات “الرمادي/الأسود” تستغل ثغرات في الإصدارات قبل iOS 27 لسرقة أصول محافظ التشفير لدى مستخدمي iPhone.
أما الملاحظتان الأكثر واقعية فهما: أولًا، طالما أن iPhone وiPad وMac لا تزال تعمل على أنظمة قديمة، فإنها تظل ضمن نطاق هذا النوع من المخاطر؛ ثانيًا، أي تطبيقات من مصادر غير معروفة، أو روابط غير معروفة يتم فتحها عبر Safari أو داخل المتصفح المضمّن داخل التطبيق، يمكن أن تترك الباب للمهاجمين.
إذا كنت لم تُحدّث بعد، فهل ستبدأ بتحديث النظام الآن، أم ستفحص أولًا ما إذا كانت هناك أجهزة غير معروفة قد سجلت الدخول مؤخرًا ومنحَت صلاحيات غير معتادة؟
الصورة 1: مانگ و: تحديث مهم من أبل أو إصلاح ثغرة يوم-صفر لسرقة محافظ التشفير · لقطة جزئية من صفحة المصدر
مصدر الصورة: https://www.theblockbeats.info/flash/369438