#黑客从dcent钱包盗取超1240万枚xrp
【D’CENT يَفقد 12.40 مليون XRP: واحد rand() يسلّم المفاتيح الخاصة】
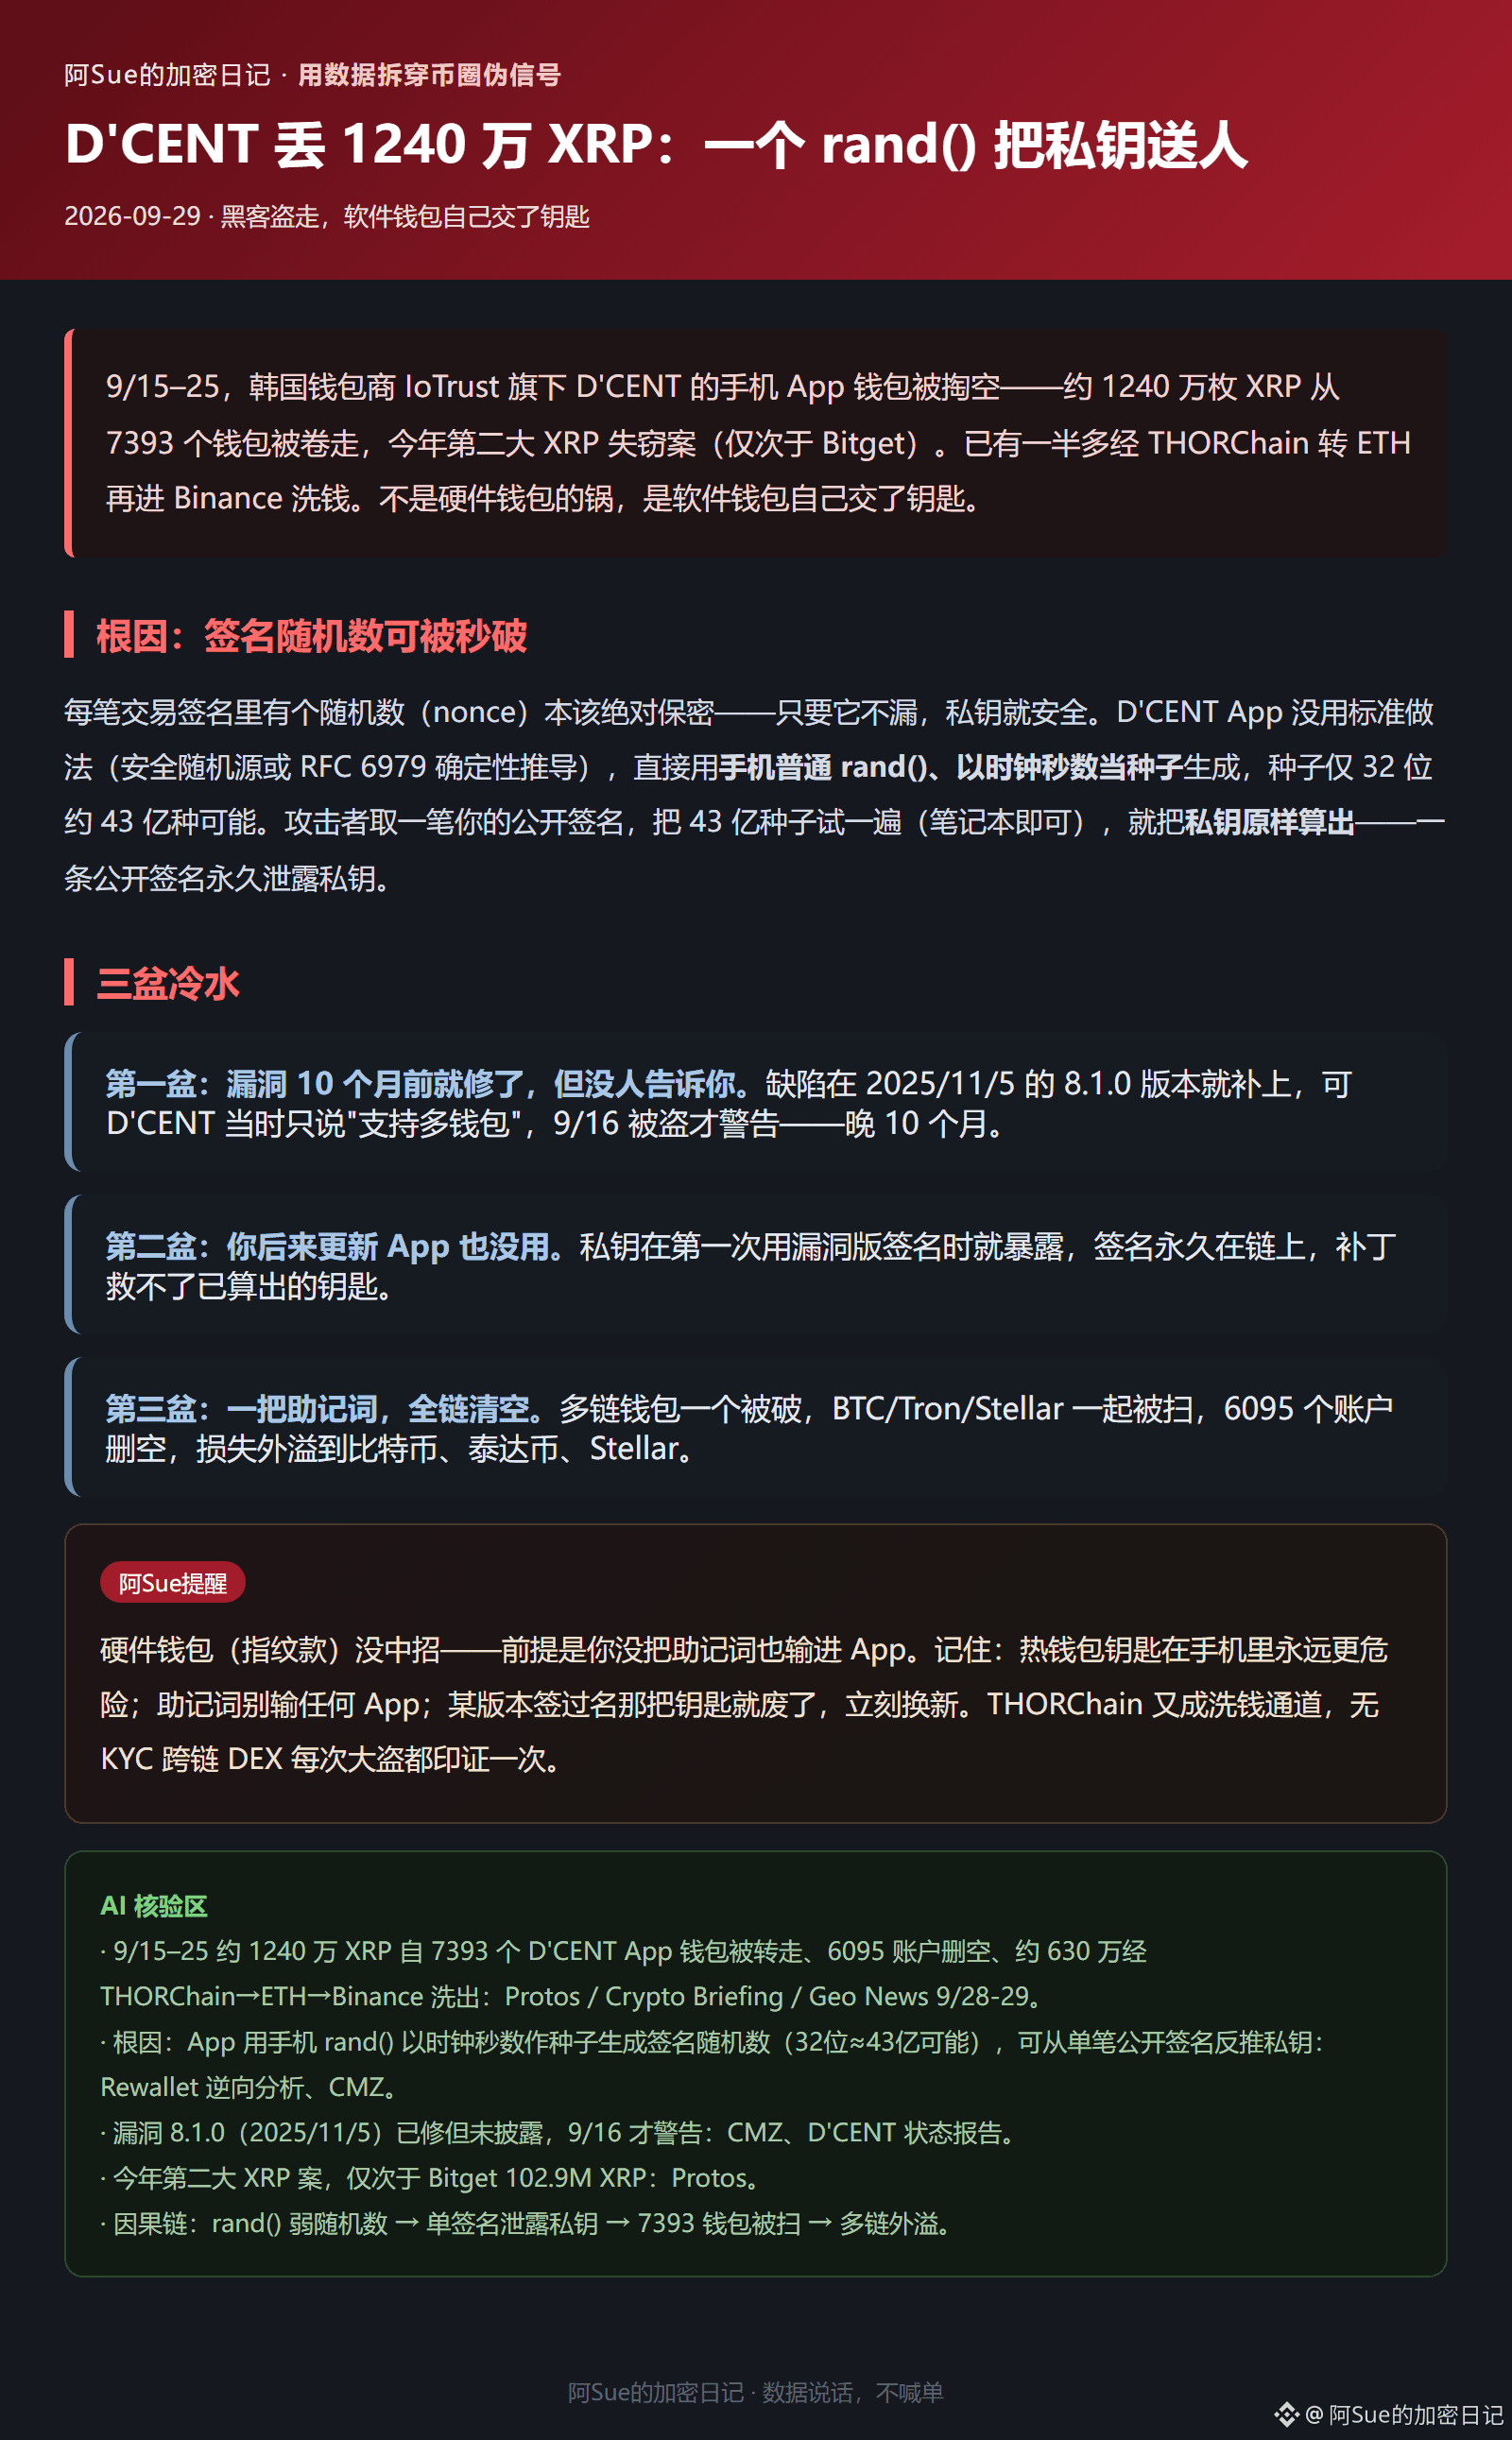
9/15–25، تم تفريغ محافظ تطبيق الهاتف الخاص بشركة D’CENT التابعة لمزود المحافظ الكوري IoTrust—حوالي 12.40 مليون XRP سُرقت من 7393 محفظة. وتُعد هذه أكبر ثاني قضية اختطاف لـ XRP هذا العام (بعد Bitget). تم بالفعل تحويل أكثر من نصف الأموال عبر THORChain إلى ETH ثم إلى Binance لغسلها. ليست مشكلة “محفظة الأجهزة”؛ بل أن محفظة البرامج هي التي سلّمت المفاتيح بنفسها.
الجذر: يوجد رقم عشوائي (nonce) في كل توقيع للمعاملات يفترض أن يبقى سريًا تمامًا. لم تتبع D’CENT App الطريقة القياسية؛ استخدمت rand() العادي على الهاتف، واعتمدت على ثواني الساعة كمُنشئ للبذرة (seed)، وكانت البذرة ذات 32 بت فقط—أي حوالي 4.3 مليارات احتمال. استخرج المهاجم توقيعًا عامًا من السلسلة خاصًا بك، ثم جرّب كل الاحتمالات الـ 4.3 مليار (يكفي كمبيوتر محمول)، وبذلك حُسبت المفاتيح الخاصة كما هي—أي أن توقيعًا عامًا واحدًا يكشف المفتاح الخاص إلى الأبد.
ثلاثة أحواض ماء بارد:
1)تم إصلاح الثغرة في إصدار 8.1.0 بتاريخ 2025/11/5، لكن قيل فقط “يدعم محافظ متعددة”. وتم التحذير بعد وقوع السرقة في 9/16، أي بعد 10 أشهر.
2)التحديث اللاحق للتطبيق لم يفدك أيضًا: المفتاح الخاص كان مكشوفًا منذ أول مرة تم فيها توقيع باستخدام نسخة فيها الثغرة، والتوقيع يبقى دائمًا على السلسلة.
3)مسح بمذكرة واحدة لجميع السلاسل: إذا تم اختراق محفظة متعددة السلاسل، تُمسح BTC/Tron/Stellar أيضًا، وتم حذف 6095 حسابًا.
تنبيه: لم تتعرض محفظة الأجهزة (إصدار بصمة) للاختراق، بشرط ألا تُدخل عبارة الاسترداد (助记词) داخل التطبيق. مفاتيح المحافظ الساخنة على الهاتف تكون أكثر خطورة دائمًا؛ لا تُدخل عبارة الاسترداد في أي تطبيق. كما أن أي مفتاح تم توقيعه في نسخة معينة داخل الثغرة يصبح “منتهيًا”؛ غيّر/استبدل فورًا بمفتاح جديد. وها هو THORChain يعود كقناة لغسل الأموال—وكل مرة يضرب فيها هؤلاء اللصوص الكبار، تُثبت مرة جديدة دور DEX متعدد السلاسل بدون KYC.