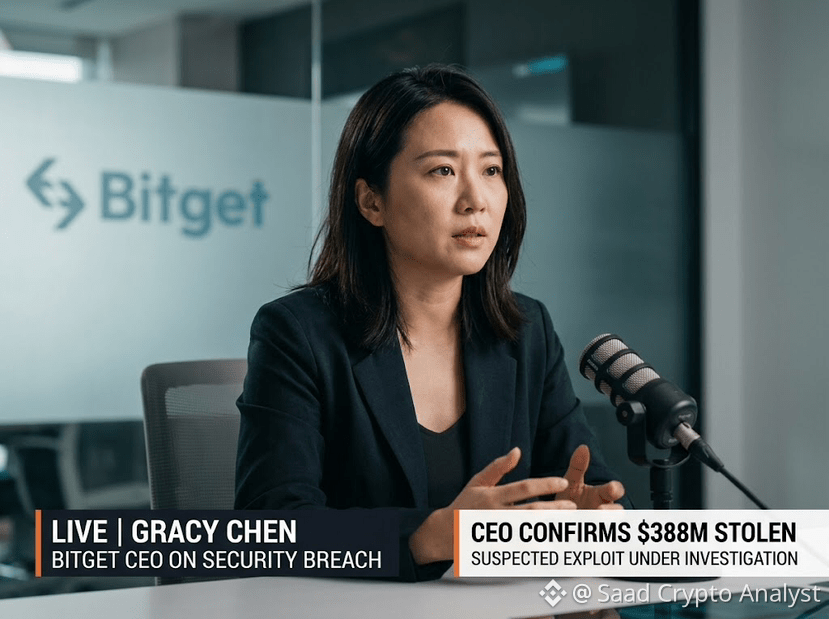
#BitgetCEOConfirms$388MStolenInHack
شهد قطاع العملات الرقمية واحدة من أكبر خروقات الأمان لهذا العام. أكدت الرئيسة التنفيذية لشركة Bitget، غراسي تشن، أن ما يقدّر بنحو 387.5 مليون دولار قد تم سحبه بعد استغلال استهدف أنظمة الخوادم الخلفية الحساسة.
فيما يلي شرح شامل لما حدث، وخطوات التخفيف الحالية، وما الذي يحتاج المتداولون إلى فعله بعد ذلك:
1. كيف وقع الاختراق
اختراق النظام: قام المهاجمون باختراق منتج أمان تابع لجهة خارجية وبنية محفظة خلفية حاسمة.
موافقات مزيّفة: قام القراصنة بتزوير بيانات المعاملات، مما أدى فعليًا إلى خداع أنظمة التفويض الخاصة بـ Bitget للتحقق من عمليات التحويل الصادرة غير المصرح بها.
السلاسل المتأثرة: امتدت الخسائر عبر عدة سلاسل بلوكشين، بما في ذلك Ethereum (ETH) وXRP Ledger وTRON وZcash وBNB Chain وAvalanche.
نسبة الاشتباه: تشير التحقيقات الأولية إلى أن آلية الاستغلال مرتبطة بمجموعات تهديد مدعومة من الدولة وتتمتع بدرجة عالية من الخبرة، مثل شبكة Lazarus/TraderTraitor التابعة لكوريا الشمالية.
2. الحالة الحالية & إجراءات الحماية
صندوق حماية المستخدمين: أوضحت Bitget أن صندوق الحماية لديها الذي يتجاوز 400 مليون دولار مجهز بالكامل لتغطية الأصول المتأثرة، بما يضمن بقاء أرصدة المستخدمين مدعومة.
استئناف السحب على دفعات: تتم إعادة تشغيل الخدمات المعلّقة تدريجيًا بعد إجراء عمليات تدقيق أمنية صارمة. بدأت عمليات السحب من شبكة Bitcoin بالعودة إلى العمل، ومن المتوقع أن تليها شبكة Ethereum وUSDT قريبًا.
تحقيقات جنائية رقمية: تعمل فرق رائدة في أمن Web3، بما في ذلك Mandiant وSlowMist، بالتعاون مع جهات إنفاذ القانون لتتبع الأموال المسروقة وتعطيلها على سلسلة الكتل.
3. خطة عمل رئيسية لحاملي العملات الرقمية
تحقق من موافقات الرموز: استخدم أدوات مثل Revoke.cash لمراجعة وإلغاء أذونات العقود الذكية غير الضرورية على محافظ EVM الخاصة بك.
انتبه لعمليات الاحتيال عبر التصيد: تؤدي الحوادث الكبرى في البورصات إلى تدفق حسابات دعم وهمية تقدم “استردادات” أو “مساعدة في السحب”. اعتمد حصريًا على قنوات Bitget الرسمية.
ترقية أمان الحساب: تأكد من تفعيل المصادقة الثنائية 2FA (مفاتيح عتادية مثل YubiKey أو تطبيقات المُصادِق) على جميع حسابات منصات التداول وتجنب استخدام الرسائل النصية القصيرة SMS