أثار حادثة MEXC هذه، وأشد ما يلفت النظر ليس «سرقة ما يقارب 340 ألف دولار»، بل ما إذا تمت معالجة صلاحيات الـAPI بشكلٍ عاجل بعد تحديد المخاطر.
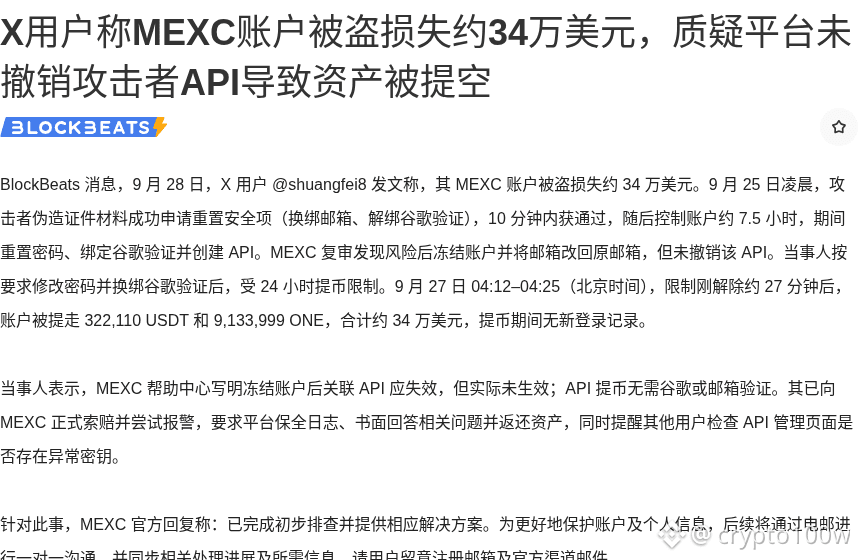
تذكر رسالة من BlockBeats أنه في 28 سبتمبر، نشر مستخدم X@shuangfei8 أن حسابه في MEXC تعرض لهجوم قام خلاله المهاجمون بسحب أصول تقارب 340 ألف دولار عبر واجهة الـAPI. كما أن التسلسل الزمني مهم أيضًا: ففي 25 سبتمبر، فجرًا، وبعد تزوير المستندات، نجح المهاجمون في التقدم بطلب لإعادة ضبط عناصر الأمان وتمت الموافقة خلال 10 دقائق. بعد ذلك، سيطروا على الحساب لمدة نحو 7.5 ساعات، وخلالها تم تنفيذ إعادة تعيين كلمة المرور وربط التحقق من Google وإنشاء API. وبعد إعادة المراجعة، اكتشفت MEXC المخاطر وقامت بتجميد الحساب وإعادة تغيير البريد الإلكتروني إلى البريد الأصلي، لكن دون إلغاء واجهة الـAPI.
لاحقًا، وبعد تعديل كلمة المرور وفقًا للمتطلبات وربط التحقق من Google من جديد، فُرضت قيود على السحب لمدة 24 ساعة. وفي الفترة من 04:12 إلى 04:25 في 27 سبتمبر (بتوقيت بكين)، وبعد نحو 27 دقيقة من رفع القيود، تم سحب 322,110 USDT و9,133,999 ONE. ولم توجد سجلات تسجيل دخول جديدة خلال فترة السحب.
وجاء رد MEXC الرسمي بأنهم أكملوا الفحص الأولي وقدموا الحلول المناسبة، وسيجري التواصل بصورة فردية لاحقًا عبر البريد الإلكتروني.
لهذه النوعية من الحوادث نقطتان واضحتان للملاحظة: أولًا، توقعات أمان الحسابات لدى منصات التداول المركزية. وثانيًا، ثقة مستخدمي التداول عبر الـAPI في إدارة الصلاحيات. هل ستفحص صلاحيات مفتاح الـAPI أولًا، أم تتحقق أولًا من قائمة السحب المسموح بها؟
الصورة 1: يذكر مستخدمو MEXC أن حسابهم سُرق منه ما يقارب 340 ألف دولار · لقطة جزئية من الصفحة المصدر
مصدر الصورة: https://www.theblockbeats.info/flash/369310