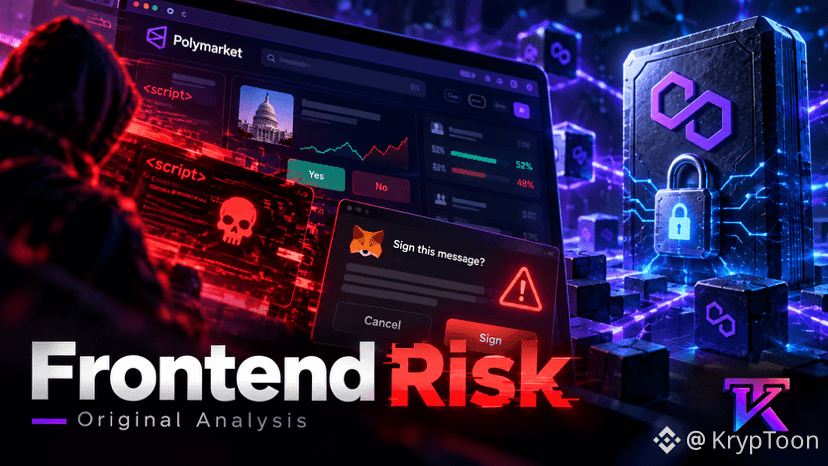

🎯 يمكن للعقد الذكي أن يعمل بشكل صحيح بينما يتم اختراق واجهة المستخدم
أكدت Polymarket أن اختراقًا من طرف ثالث أتاح وصول كود خبيث إلى بعض المستخدمين وأدى إلى سرقة أموال.
قدّر تقرير خارجي نُشر بواسطة TechCrunch الخسائر بنحو 3 ملايين دولار عبر أكثر من 11 ضحية. قالت Polymarket إن المستخدمين المتأثرين سيتم تعويضهم، على الرغم من أن احتساب الحادث النهائي قد يختلف عن التقديرات الأولية.
الدرس الأوسع هو درس معماري.
يمكن أن تعمل تسوية البلوكشين كما هو مصمم حتى إذا تم اختراق موقع ويب أو برنامج خارجي أو عملية مصادقة أو أي مكوّن واجهة أمامية أخرى. وقد يظل المستخدم خاضعًا للخداع كي يوافق على معاملة خبيثة.
لذلك، ينبغي أن يأخذ تحليل الأمن في الاعتبار النطاق الكامل للضرر المحتمل:
• أي مورد أو مكوّن فشل؟
• ما الصلاحيات التي أصبحت متاحة؟
• هل كان بإمكان المستخدمين فهم ما الذي كانوا يوقّعون عليه؟
• كم بسرعة تم احتواء التهديد؟
قد تقلل محاكاة المعاملة وشاشات الموافقة الأكثر وضوحًا وعزل أقوى لكود الجهات الخارجية من المخاطر المماثلة.
إخلاء المسؤولية: تحليل الأمن والبنية التحتية فقط، وليس نصيحة مالية. قد تتغير تقديرات الخسائر الأولية وأرقام التعافي.
$USDC
Polymarket • أسواق التوقعات • أمن الواجهة الأمامية
#USDC #PredictionMarkets #Web3Security