🚨 اختراق أمني في Bitget: خسارة 387.5 مليون دولار بدون سرقة مفاتيح خاصة
🔐 ماذا حدث؟
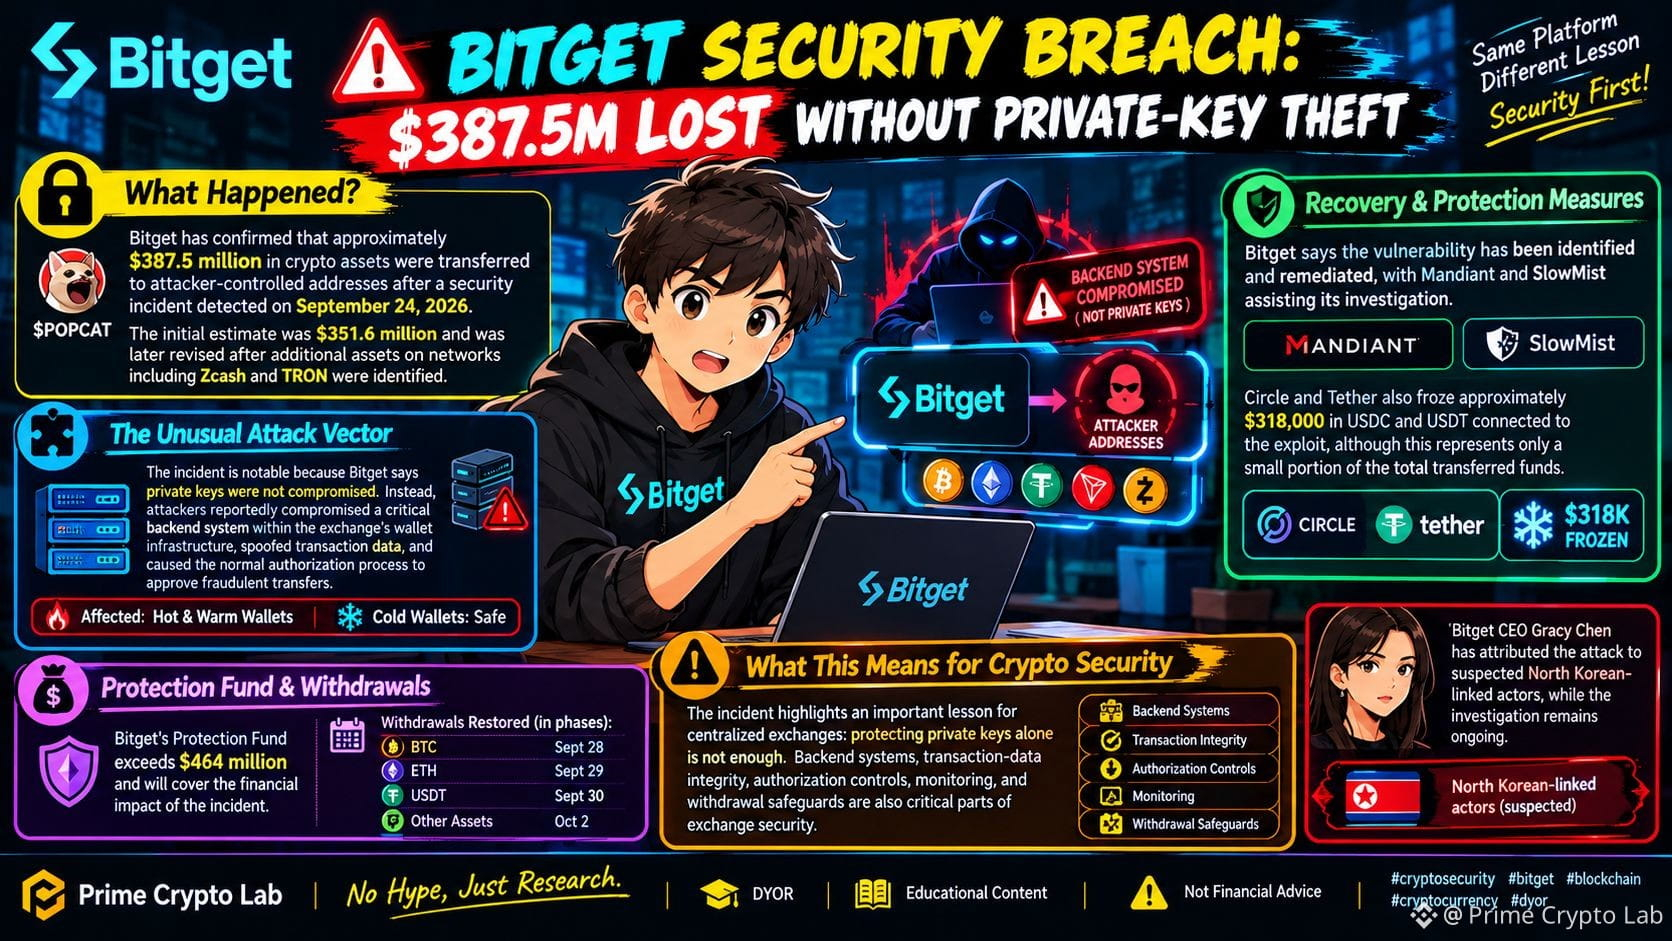
$POPCAT — أكدت Bitget أن ما يقرب من 387.5 مليون دولار من الأصول المشفرة تم تحويلها إلى عناوين يتحكم بها المهاجمون بعد حادث أمني تم اكتشافه في 24 سبتمبر 2026. كانت التقديرات الأولية 351.6 مليون دولار، وتم تعديلها لاحقًا بعد تحديد أصول إضافية على شبكات تشمل Zcash وTRON.
🧩 مسار الهجوم غير المعتاد
يُعد الحادث ملحوظًا لأن Bitget تقول إن المفاتيح الخاصة لم يتم اختراقها. وبدلًا من ذلك، يزعم التقرير أن المهاجمين تمكنوا من اختراق نظام خلفي حاسم داخل بنية المحافظ التابعة للمنصة، وقاموا بتزوير بيانات المعاملات، وتسببوا في أن عملية التفويض المعتادة وافقت على التحويلات الاحتيالية. اشتملت البنية المتأثرة على محافظ ساخنة ودافئة، بينما قالت Bitget إن محافظها الباردة ظلت آمنة.
🛡️ التدخل والاسترداد & تدابير الحماية
$BLESS — تقول Bitget إن الثغرة تم تحديدها وإصلاحها، بمساعدة كل من Mandiant وSlowMist في التحقيق. كما جمدت Circle وTether قرابة 318,000 دولار أمريكي من USDC وUSDT المرتبطين بالاستغلال، رغم أن ذلك لا يمثل سوى جزء صغير من إجمالي الأموال المحوّلة.
💰 صندوق الحماية & عمليات السحب
تقول Bitget إن صندوق الحماية الخاص بها يتجاوز 464 مليون دولار، وسيغطي الأثر المالي للحادث. تتم استعادة عمليات السحب على مراحل: BTC في 28 سبتمبر، وETH في 29 سبتمبر، وUSDT في 30 سبتمبر، وبقية الأصول اعتبارًا من 2 أكتوبر، وفقًا للجدول الأخير لدى Bitget.
⚠️ ماذا يعني ذلك لأمن العملات المشفرة
$SPORTFUN — يسلط الحادث الضوء على درس مهم لمنصات التداول المركزية: حماية المفاتيح الخاصة وحدها ليست كافية. فأنظمة الخلفية، وسلامة بيانات المعاملات، وضوابط التفويض، والمراقبة، ووسائل الحماية لعمليات السحب، كلها أجزاء حاسمة من أمن المنصة.
نسبت الرئيسة التنفيذية لـ Bitget، Gracy Chen، الهجوم إلى جهات يُشتبه بارتباطها بكوريا الشمالية، بينما لا يزال التحقيق جارياً.
Prime Crypto Lab — لا ضجيج، فقط بحث.
DYOR | محتوى تعليمي | ليس نصيحة مالية