
وضعَت Bitget THORChain في موقفٍ حَرِج.
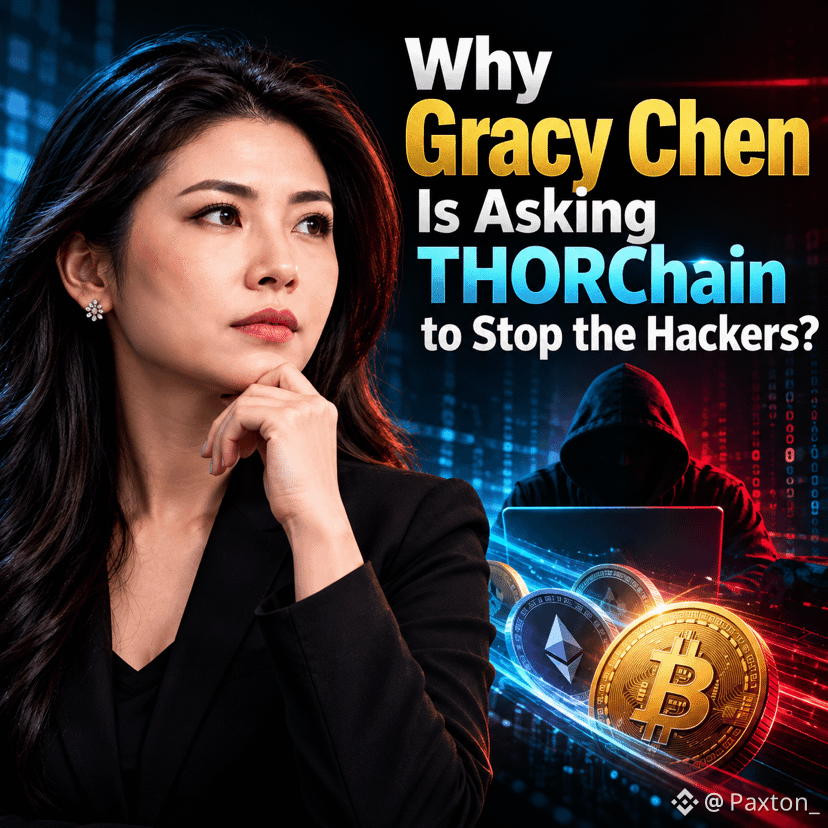
بعد اختراق محفظة Bitget السريعة بقيمة 387.5 مليون دولار، بدأ المُهاجم في نقل الأموال المُسروقة عبر THORChain.
تطلب غرايسي تشين الآن علنًا من THORChain رفض الخدمة لمحافظ المُهاجم المحددة.
هذا يطرح سؤالًا أكبر بكثير.
إذا كانت محفظة مُصنَّفة علنًا على أنها تابعة لمهاجم، فهل ما زالت معالجة مبادلتها “محايدة”؟
أم أنها تُسهِّل حركة الأموال المسروقة؟
واجهت THORChain هذا الجدل نفسه من قبل بعد اختراق Bybit بقيمة 1.46 مليار دولار، عندما تم توجيه كميات كبيرة من ETH المسروق عبر البروتوكول.
المشكلة الأساسية بسيطة.
لا يملك البروتوكول غير الخاضع للإذن زرًا عاديًا لـ “تجميد الحساب”.
لكن بمجرد معرفة العناوين، تتغير المسألة من:
“هل يمكنك تحديد المُهاجم؟”
to:
“ماذا تفعل بعد أن تحدده؟”
وهذا هو جوهر الجدل الذي تضعه Bitget الآن على الطاولة.
#Bitget #Gracychen
بعد اختراق محفظة Bitget السريعة بقيمة 387.5 مليون دولار، بدأ المُهاجم في نقل الأموال المُسروقة عبر THORChain.
تطلب غرايسي تشين الآن علنًا من THORChain رفض الخدمة لمحافظ المُهاجم المحددة.
هذا يطرح سؤالًا أكبر بكثير.
إذا كانت محفظة مُصنَّفة علنًا على أنها تابعة لمهاجم، فهل ما زالت معالجة مبادلتها “محايدة”؟
أم أنها تُسهِّل حركة الأموال المسروقة؟
واجهت THORChain هذا الجدل نفسه من قبل بعد اختراق Bybit بقيمة 1.46 مليار دولار، عندما تم توجيه كميات كبيرة من ETH المسروق عبر البروتوكول.
المشكلة الأساسية بسيطة.
لا يملك البروتوكول غير الخاضع للإذن زرًا عاديًا لـ “تجميد الحساب”.
لكن بمجرد معرفة العناوين، تتغير المسألة من:
“هل يمكنك تحديد المُهاجم؟”
to:
“ماذا تفعل بعد أن تحدده؟”
وهذا هو جوهر الجدل الذي تضعه Bitget الآن على الطاولة.
#Bitget #Gracychen