#circletetherfreezebitgethackerwallet
🔒 دفاع على السلسلة: مُصدرو العملات المستقرة يُجمّدون الأموال المسروقة بعد استغلال حديث في Bitget 🚨
🚨 ماذا حدث؟
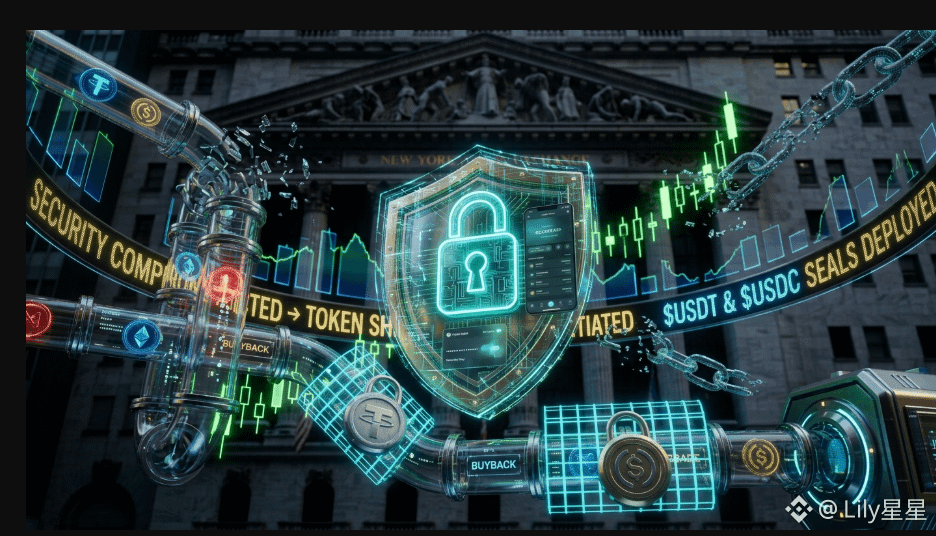
بعد اختراق أمني ضخم في بورصة العملات الرقمية العالمية Bitget يُقدّر بنحو 351 مليون إلى 387 مليون دولار من الأصول المسروقة، تحرّك مُصدرو العملات المستقرة الرئيسيون Circle وTether بسرعة لإدراج عناوين المخترقين المرتبطة في القائمة السوداء.
تم إدراج المحفظة الرئيسية المستهدفة، والمسماة على Etherscan باسم Bitget Exploiter 8، في القائمة السوداء لتعطيل ما يقارب 318,000 دولار أمريكي من USDC وUSDT.
🔑 أهم النقاط & تفاصيل الحادث
استجابة جماعية من القطاع: نفّذ Circle وTether تجميدًا مشتركًا سريعًا. حيث قام Circle بإدراج عنوان المخترق في القائمة السوداء على شبكة Ethereum، بينما حظر Tether المحفظة بعد وقت قصير لاحتواء الأصول المرتبطة بالدولار.
تحديد طريقة الهجوم: أكد الرئيس التنفيذي لـ Bitget، Gracy Chen، أن المهاجمين اخترقوا نظام بنية تحتية خلفية (backend) و"تحايلوا" على بيانات المعاملات. ولم يكن ذلك بسبب تسريب مفتاح خاص أو اختراق لتخزين البورصة البارد.
صندوق حماية المستخدم يغطي الخسائر: طمأنت Bitget المستخدمين بأن صندوق حماية المستخدم لديها البالغ 464 مليون دولار+ يغطي بالكامل جميع الأصول المسروقة. وتمت بدء عمليات إيقاف سحب مؤقتة بدقة كإجراء احترازي أمني.
حدود التجميدات المركزية: في حين يمكن لمُصدري العملات المستقرة تجميد USDT وUSDC على سلاسل EVM، قام المهاجمون بسرعة بتحويل الجزء الأكبر من الأموال المسروقة إلى أصول غير قابلة للتجميد (مثل Ether)، ما يبرز قوة وتحديدات تدخلات أمن Web3 المركزية.
💡 لماذا هذا مهم للمتداولين
المركزية مقابل مقاومة الرقابة: يُظهر التجميد السريع للعملات المستقرة كيف يحمي كبار المُصدّرين النظام البيئي، لكنه تذكير بأن العملات المستقرة المرتبطة بالدولار يمكن التحكم بها على مستوى العقود الذكية.
اختناقات غسيل الأموال: إن إدراج المحافظ الخبيثة في القائمة السوداء يحدّ من مسارات جسور السلاسل عبر التداخل (cross-chain bridge)، مما يجبر المهاجمين على استخدام مسارات يمكن تتبعها وأقل سيولة تتم مراقبتها من قبل محللي الأمن.
ما رأيك في امتلاك مُصدري العملات المستقرة صلاحية تجميد الأموال؟ شارك أفكارك أدناه! 👇
#CircleMints500MUSDCOnSolana #Bitget #CryptoSecurity
🔒 دفاع على السلسلة: مُصدرو العملات المستقرة يُجمّدون الأموال المسروقة بعد استغلال حديث في Bitget 🚨
🚨 ماذا حدث؟
بعد اختراق أمني ضخم في بورصة العملات الرقمية العالمية Bitget يُقدّر بنحو 351 مليون إلى 387 مليون دولار من الأصول المسروقة، تحرّك مُصدرو العملات المستقرة الرئيسيون Circle وTether بسرعة لإدراج عناوين المخترقين المرتبطة في القائمة السوداء.
تم إدراج المحفظة الرئيسية المستهدفة، والمسماة على Etherscan باسم Bitget Exploiter 8، في القائمة السوداء لتعطيل ما يقارب 318,000 دولار أمريكي من USDC وUSDT.
🔑 أهم النقاط & تفاصيل الحادث
استجابة جماعية من القطاع: نفّذ Circle وTether تجميدًا مشتركًا سريعًا. حيث قام Circle بإدراج عنوان المخترق في القائمة السوداء على شبكة Ethereum، بينما حظر Tether المحفظة بعد وقت قصير لاحتواء الأصول المرتبطة بالدولار.
تحديد طريقة الهجوم: أكد الرئيس التنفيذي لـ Bitget، Gracy Chen، أن المهاجمين اخترقوا نظام بنية تحتية خلفية (backend) و"تحايلوا" على بيانات المعاملات. ولم يكن ذلك بسبب تسريب مفتاح خاص أو اختراق لتخزين البورصة البارد.
صندوق حماية المستخدم يغطي الخسائر: طمأنت Bitget المستخدمين بأن صندوق حماية المستخدم لديها البالغ 464 مليون دولار+ يغطي بالكامل جميع الأصول المسروقة. وتمت بدء عمليات إيقاف سحب مؤقتة بدقة كإجراء احترازي أمني.
حدود التجميدات المركزية: في حين يمكن لمُصدري العملات المستقرة تجميد USDT وUSDC على سلاسل EVM، قام المهاجمون بسرعة بتحويل الجزء الأكبر من الأموال المسروقة إلى أصول غير قابلة للتجميد (مثل Ether)، ما يبرز قوة وتحديدات تدخلات أمن Web3 المركزية.
💡 لماذا هذا مهم للمتداولين
المركزية مقابل مقاومة الرقابة: يُظهر التجميد السريع للعملات المستقرة كيف يحمي كبار المُصدّرين النظام البيئي، لكنه تذكير بأن العملات المستقرة المرتبطة بالدولار يمكن التحكم بها على مستوى العقود الذكية.
اختناقات غسيل الأموال: إن إدراج المحافظ الخبيثة في القائمة السوداء يحدّ من مسارات جسور السلاسل عبر التداخل (cross-chain bridge)، مما يجبر المهاجمين على استخدام مسارات يمكن تتبعها وأقل سيولة تتم مراقبتها من قبل محللي الأمن.
ما رأيك في امتلاك مُصدري العملات المستقرة صلاحية تجميد الأموال؟ شارك أفكارك أدناه! 👇
#CircleMints500MUSDCOnSolana #Bitget #CryptoSecurity