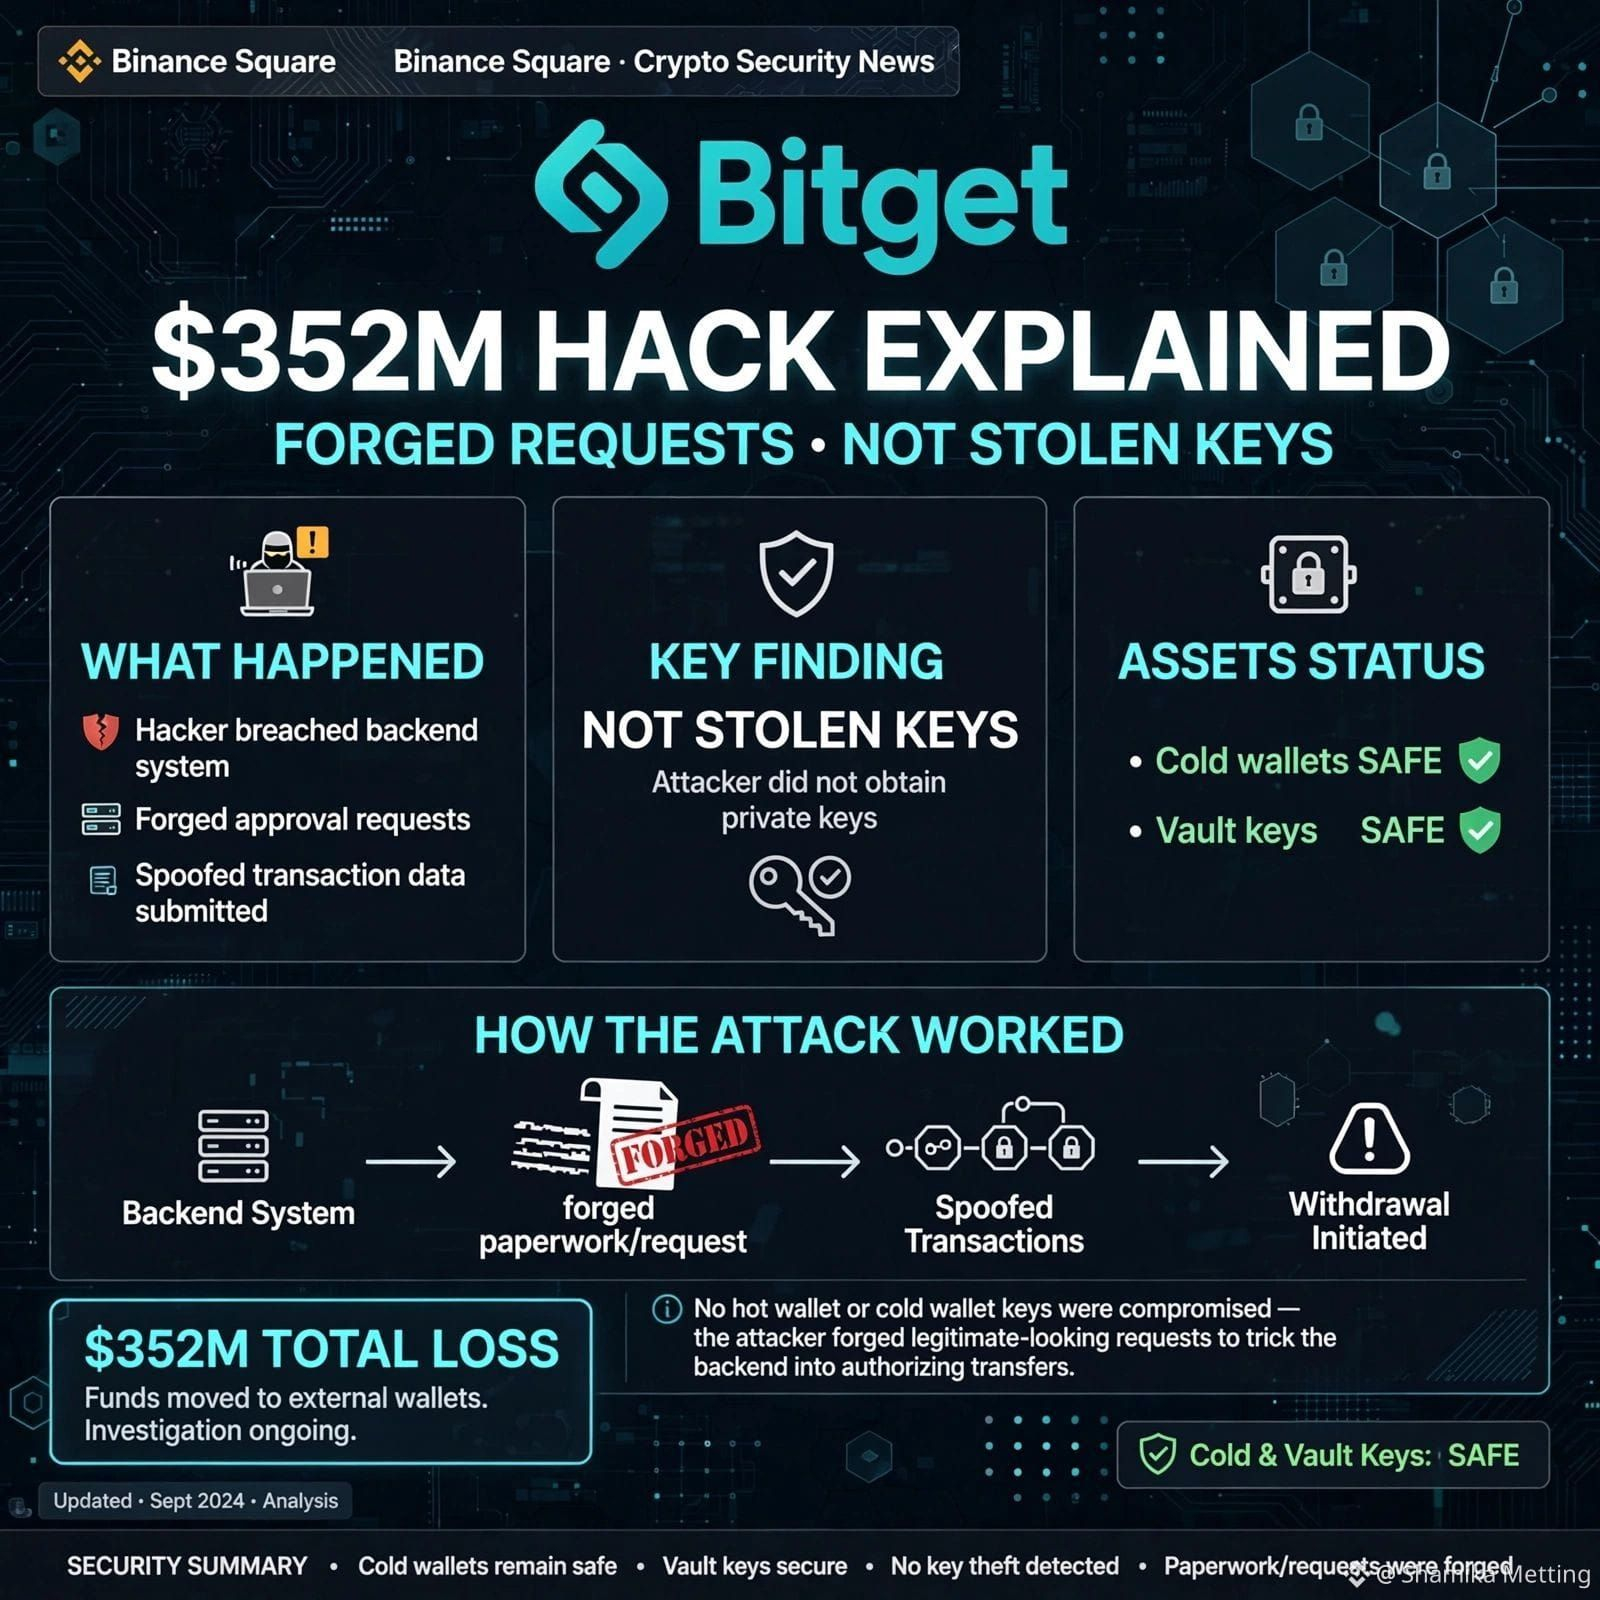
🚨 تم شرح اختراق Bitget بقيمة 352 مليون دولار: طلبات مزوّرة، لا مفاتيح مسروقة!
يُصاب الجميع بالذعر بسبب المفاتيح الخاصة. لكن الرئيسة التنفيذية لشركة Bitget، Gracy Chen، أكدت شيئًا أكثر إثارة للقلق.
ماذا حدث فعلًا؟
❌ لم يتم سرقة المفاتيح الخاصة (cold وhot وwarm محمية في خزائن آمنة)
❌ لم يتم تزوير طلبات سحب المستخدمين
✅ قام المهاجمون باختراق نظام حرج ونظام احتياطي (Backend)
✅ قاموا بتزوير بيانات المعاملات
✅ فعّلوا عملية تفويض/تفويض Bitget لتحريك 351.6 مليون دولار
تخيّل الأمر هكذا: "لم يقتحموا الخزنة؛ بل زوّروا المستندات". مفاتيح الخزنة لم تغادر المبنى أبدًا؛ ببساطة قام شخص ما بإنشاء إيصالات رسمية مزوّرة.
الحالة الحالية:
تم اكتشافه الساعة 18:31 بالتوقيت العالمي UTC في 24 سبتمبر
الدفعات/المحافظ الباردة آمنة
صندوق حماية المستخدمين سيغطي خسارة قدرها 464 مليون دولار
تربط الرئيسة الهجوم بوجود صلات مع كوريا الشمالية عبر أدلة من عناوين IP
ما رأيك: هل ينبغي على منصات CEX نشر (open source) برنامج الـbackend الخاص بها؟
يرجى المتابعة
$AVAX $TRX $XRP
#Bitget #BitgetHack #CryptoSecurity #BreakingNews #BinanceSquare #bitgetbreachforgedrequestsnotstolenkeys
يُصاب الجميع بالذعر بسبب المفاتيح الخاصة. لكن الرئيسة التنفيذية لشركة Bitget، Gracy Chen، أكدت شيئًا أكثر إثارة للقلق.
ماذا حدث فعلًا؟
❌ لم يتم سرقة المفاتيح الخاصة (cold وhot وwarm محمية في خزائن آمنة)
❌ لم يتم تزوير طلبات سحب المستخدمين
✅ قام المهاجمون باختراق نظام حرج ونظام احتياطي (Backend)
✅ قاموا بتزوير بيانات المعاملات
✅ فعّلوا عملية تفويض/تفويض Bitget لتحريك 351.6 مليون دولار
تخيّل الأمر هكذا: "لم يقتحموا الخزنة؛ بل زوّروا المستندات". مفاتيح الخزنة لم تغادر المبنى أبدًا؛ ببساطة قام شخص ما بإنشاء إيصالات رسمية مزوّرة.
الحالة الحالية:
تم اكتشافه الساعة 18:31 بالتوقيت العالمي UTC في 24 سبتمبر
الدفعات/المحافظ الباردة آمنة
صندوق حماية المستخدمين سيغطي خسارة قدرها 464 مليون دولار
تربط الرئيسة الهجوم بوجود صلات مع كوريا الشمالية عبر أدلة من عناوين IP
ما رأيك: هل ينبغي على منصات CEX نشر (open source) برنامج الـbackend الخاص بها؟
يرجى المتابعة
$AVAX $TRX $XRP
#Bitget #BitgetHack #CryptoSecurity #BreakingNews #BinanceSquare #bitgetbreachforgedrequestsnotstolenkeys