🚨 تتعرض Bitget لاختراق يقدر بـ 351,6 مليون دولار: هل تقف Lazarus خلف ذلك؟ 🇰🇵💰
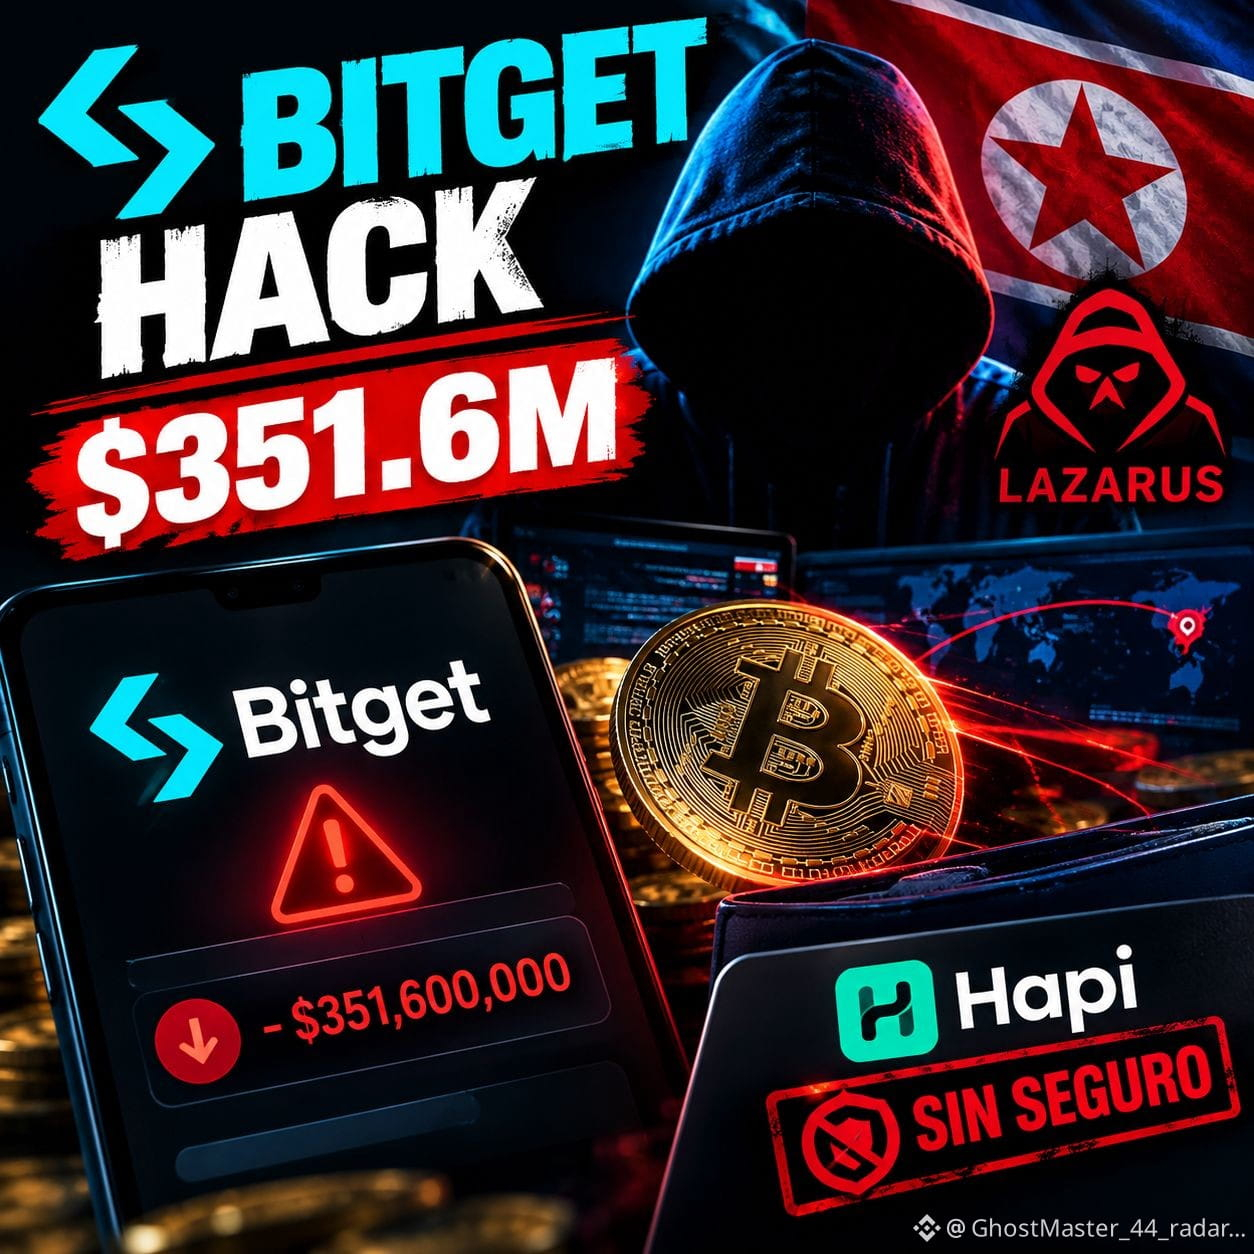
أحد أكبر الضربات الأمنية في قطاع العملات المشفرة في 2026. أكدت المنصة أن ما يقارب 351,6 مليون دولار من الأصول تضررت بعد تحويلات غير مصرح بها تمت من جزء من المحافظ الساخنة ومحافظ وسيطة.
👀 من الذي قد يكون وراء ذلك؟
أشارت الرئيسة التنفيذية لـ Bitget، Gracy Chen، إلى أن التحليلات الأولية تُظهر أنماطًا تتوافق مع هجمات مرتبطة بمجموعات قراصنة من كوريا الشمالية.
ومن بين الفرضيات يظهر اسم Lazarus، المعروف بارتباطه بعمليات سرقة كبيرة للعملات المشفرة، رغم أن نسبة الاتهام لا تزال قيد التحقيق.
🔓 وهناك تفصيل أكثر لفتًا للاهتمام: وفقًا لـ Chen، لم يتم اختراق المفاتيح الخاصة. ويُعتقد أن المهاجمين تمكنوا من الوصول إلى نظام خلفي مرتبط ببنية محافظ الويب/الـ wallets، والتلاعب بمعلومات المعاملات، وجعل عملية التفويض نفسها تُنفّذ التحويلات.
🛑 أوقفت Bitget عمليات السحب مؤقتًا أثناء التحقيق في الهجوم، بينما استمرت الإيداعات والعمليات الأخرى في العمل. وتؤكد الشركة أيضًا أن محافظها الباردة ظلت آمنة، وأن صندوق حماية المستخدم لديها يتجاوز 464 مليون دولار، أي أكثر من المبلغ المتضرر.
⚠️ وهنا يظهر جدل آخر: Hapi.
توضح المستندات الحالية لـ Hapi أن العملات المشفرة التي تعمل من خلال خدماتها ليست مؤمّنة من FDIC ولا محمية بواسطة SIPC.
حماية SIPC حتى 500.000 دولار مرتبطة بأصول معينة ونقد حساب الوساطة، وليست العملات المشفرة.
وهذا يطرح سؤالًا على الطاولة لأي شخص يحتفظ بالبيتكوين على منصة مركزية:
ماذا يحدث فعلًا بـ $BTC إذا تعرّضت المنصة لاختراق وسُرقت أموال العملات المشفرة؟ 🔐₿
سهل ➡️ تذكّر أن يكون لديك WALLET FRÍA خاص بك :)
#Bitget #Lazarus #crypto #HackerAlert #CyberSecurity
أحد أكبر الضربات الأمنية في قطاع العملات المشفرة في 2026. أكدت المنصة أن ما يقارب 351,6 مليون دولار من الأصول تضررت بعد تحويلات غير مصرح بها تمت من جزء من المحافظ الساخنة ومحافظ وسيطة.
👀 من الذي قد يكون وراء ذلك؟
أشارت الرئيسة التنفيذية لـ Bitget، Gracy Chen، إلى أن التحليلات الأولية تُظهر أنماطًا تتوافق مع هجمات مرتبطة بمجموعات قراصنة من كوريا الشمالية.
ومن بين الفرضيات يظهر اسم Lazarus، المعروف بارتباطه بعمليات سرقة كبيرة للعملات المشفرة، رغم أن نسبة الاتهام لا تزال قيد التحقيق.
🔓 وهناك تفصيل أكثر لفتًا للاهتمام: وفقًا لـ Chen، لم يتم اختراق المفاتيح الخاصة. ويُعتقد أن المهاجمين تمكنوا من الوصول إلى نظام خلفي مرتبط ببنية محافظ الويب/الـ wallets، والتلاعب بمعلومات المعاملات، وجعل عملية التفويض نفسها تُنفّذ التحويلات.
🛑 أوقفت Bitget عمليات السحب مؤقتًا أثناء التحقيق في الهجوم، بينما استمرت الإيداعات والعمليات الأخرى في العمل. وتؤكد الشركة أيضًا أن محافظها الباردة ظلت آمنة، وأن صندوق حماية المستخدم لديها يتجاوز 464 مليون دولار، أي أكثر من المبلغ المتضرر.
⚠️ وهنا يظهر جدل آخر: Hapi.
توضح المستندات الحالية لـ Hapi أن العملات المشفرة التي تعمل من خلال خدماتها ليست مؤمّنة من FDIC ولا محمية بواسطة SIPC.
حماية SIPC حتى 500.000 دولار مرتبطة بأصول معينة ونقد حساب الوساطة، وليست العملات المشفرة.
وهذا يطرح سؤالًا على الطاولة لأي شخص يحتفظ بالبيتكوين على منصة مركزية:
ماذا يحدث فعلًا بـ $BTC إذا تعرّضت المنصة لاختراق وسُرقت أموال العملات المشفرة؟ 🔐₿
سهل ➡️ تذكّر أن يكون لديك WALLET FRÍA خاص بك :)
#Bitget #Lazarus #crypto #HackerAlert #CyberSecurity