#BitgetBreachForgedRequestsNotStolenKeys
حصرية: اختراق بيتجيت بقيمة 351.6 مليون دولار قد يكون قد ترك تلميحًا أكبر
يركّز الجميع على احتمال وجود صلة بكوريا الشمالية.
لكن التلميح الأكثر إثارة قد يكون مختبئًا على السلسلة (On-chain). 👀
🔎 ما يراه المحققون:
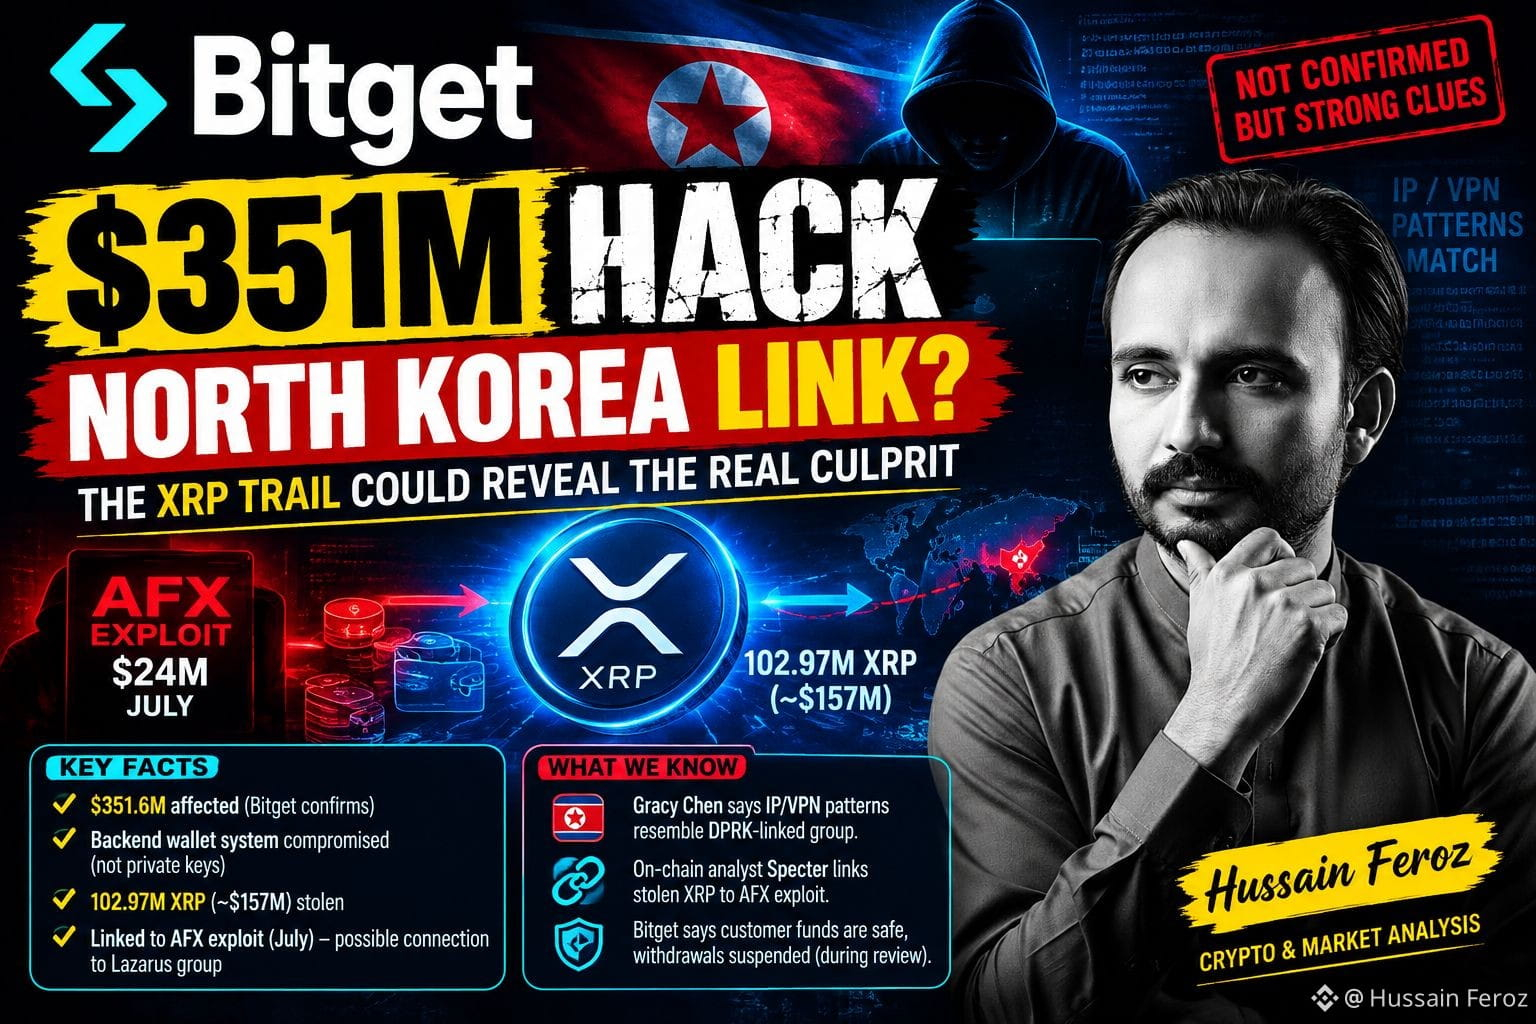
• تقول بيتجيت إن حوالي 351.6 مليون دولار قد تأثر عبر بنيتها التحتية للمحافظ
• يُزعم أن المهاجم اخترق نظام محفظة خلفية، وقام بتزوير بيانات المعاملات وفعّل عملية التفويض المعتادة
• لم يتم اختراق مفاتيح خاصة، وفقًا لبيتجيت
• حوالي 102.97 مليون XRP — أي ما يقارب 157 مليون دولار — كانت ضمن أكبر الأجزاء المسروقة
• محلل السلسلة Specter يقول إن استثمارات/أموال الـ XRP المسروقة يمكن تتبعها إلى أموال مرتبطة باستغلال AFX بقيمة 24 مليون دولار من شهر يوليو
• تم ربط حادث AFX هذا بنظام TraderTraitor/لـ Lazarus
وهناك تلميح آخر:
تقول الرئيسة التنفيذية لبيتجيت، Gracy Chen، إن بعض أنماط عناوين IP/VPN لدى المهاجم تشبه البنية التحتية المرتبطة سابقًا بمجموعة مرتبطة بكوريا الشمالية.
⚠️ لكن هذا ليس نسبة نهائية بعد.
السؤال الحقيقي الآن هو:
هل انتقلت العملية نفسها المرتبطة بكوريا الشمالية من استغلال AFX إلى بيتجيت؟
إذا تم تأكيد أثر XRP + أدلة البنية التحتية بشكل مستقل، فقد يحوّل ذلك حادث بيتجيت من اختراق كبير للبورصة إلى عملية كبرى أخرى مرتبطة بـ Lazarus.
💰 تقول بيتجيت إن صندوق حماية المستخدمين لديها بقيمة 464 مليون دولار+ يمكنه تغطية المبلغ المتأثر، بينما تظل عمليات السحب معلّقة أثناء المراجعة الأمنية.
👀 راقبوا محافظ XRP.
قد تكشف البلوكتشين عن الجهة التي تقف وراء الهجوم قبل أن تفعل التحقيقات الرسمية ذلك.
#Bitget #XRP #CryptoHack #LazarusGroup #كوريا_الشمالية #أمن_تشفيري #أخبار_التشفير
حصرية: اختراق بيتجيت بقيمة 351.6 مليون دولار قد يكون قد ترك تلميحًا أكبر
يركّز الجميع على احتمال وجود صلة بكوريا الشمالية.
لكن التلميح الأكثر إثارة قد يكون مختبئًا على السلسلة (On-chain). 👀
🔎 ما يراه المحققون:
• تقول بيتجيت إن حوالي 351.6 مليون دولار قد تأثر عبر بنيتها التحتية للمحافظ
• يُزعم أن المهاجم اخترق نظام محفظة خلفية، وقام بتزوير بيانات المعاملات وفعّل عملية التفويض المعتادة
• لم يتم اختراق مفاتيح خاصة، وفقًا لبيتجيت
• حوالي 102.97 مليون XRP — أي ما يقارب 157 مليون دولار — كانت ضمن أكبر الأجزاء المسروقة
• محلل السلسلة Specter يقول إن استثمارات/أموال الـ XRP المسروقة يمكن تتبعها إلى أموال مرتبطة باستغلال AFX بقيمة 24 مليون دولار من شهر يوليو
• تم ربط حادث AFX هذا بنظام TraderTraitor/لـ Lazarus
وهناك تلميح آخر:
تقول الرئيسة التنفيذية لبيتجيت، Gracy Chen، إن بعض أنماط عناوين IP/VPN لدى المهاجم تشبه البنية التحتية المرتبطة سابقًا بمجموعة مرتبطة بكوريا الشمالية.
⚠️ لكن هذا ليس نسبة نهائية بعد.
السؤال الحقيقي الآن هو:
هل انتقلت العملية نفسها المرتبطة بكوريا الشمالية من استغلال AFX إلى بيتجيت؟
إذا تم تأكيد أثر XRP + أدلة البنية التحتية بشكل مستقل، فقد يحوّل ذلك حادث بيتجيت من اختراق كبير للبورصة إلى عملية كبرى أخرى مرتبطة بـ Lazarus.
💰 تقول بيتجيت إن صندوق حماية المستخدمين لديها بقيمة 464 مليون دولار+ يمكنه تغطية المبلغ المتأثر، بينما تظل عمليات السحب معلّقة أثناء المراجعة الأمنية.
👀 راقبوا محافظ XRP.
قد تكشف البلوكتشين عن الجهة التي تقف وراء الهجوم قبل أن تفعل التحقيقات الرسمية ذلك.
#Bitget #XRP #CryptoHack #LazarusGroup #كوريا_الشمالية #أمن_تشفيري #أخبار_التشفير