

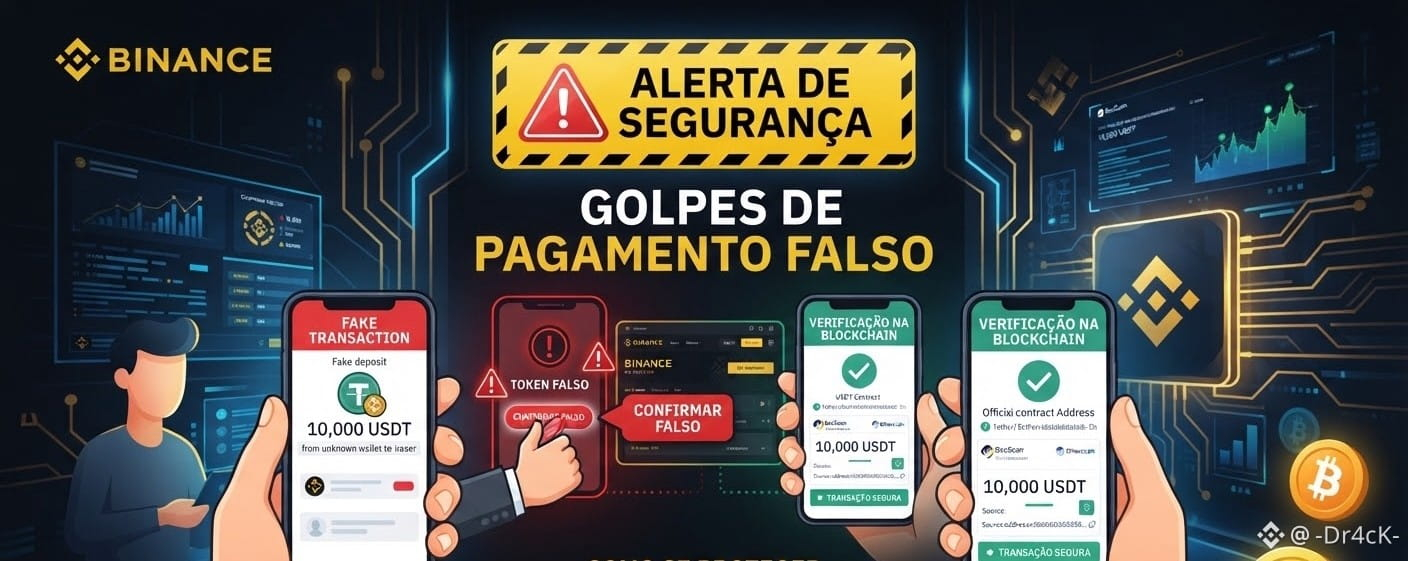
مع نمو السوق، يبتكر المحتالون أيضًا. مؤخرًا، ركزت سلطات الأمن والتنبيهات الصادرة عن المجتمع على ممارسة خطيرة: إرسال توكنات مزيفة أو معاملات احتيالية مُحاكاة لخداع المستخدمين في صفقات P2P أو خارج البورصة (OTC) أو المدفوعات المباشرة.
🕵️♂️ كيف يعمل هذا الاحتيال عمليًا؟
عادةً ما يقوم المحتال بمحاكاة عملية دفع أو بتحويل توكنات تحمل الاسم نفسه أو الرمز نفسه لعملات مشفرة شائعة (مثل USDT أو USDC)، لكنها في الحقيقة عقودًا ذكية مزيفة تم إنشاؤها على شبكات ثانوية أو بدون أي قيمة حقيقية.
قد يبدو أن الرصيد "انخفض" في محفظة مُهيّأة بشكل سيّئ أو في واجهة مزيفة.
ومع ذلك، عند التحقق من البلوكشين بشكل مُعمّق، يتبيّن أن الرمز لا يتمتع بسيولة، أو أن العقد مزيف، أو أن المعاملة لم تحدث فعليًا على الشبكة الرسمية.
🚩 إشارات التحذير (Red Flags) التي يجب عليك الانتباه إليها:
رموز بنفس رمز التداول (ticker)، لكن بعقد مختلف: تحقّق دائمًا من العقد الرسمي للرمز (مثل: العقد الرسمي لـ USDT على شبكة Tron أو Ethereum).
ضغط للإفراج السريع: يحب المحتالون خلق الإلحاح لكي تُطلق الأموال أو الأصل قبل التحقق من تأكيدات الشبكة.
استخدام محافظ أو روابط خارجية مشبوهة: المنصات خارج البيئات الآمنة والمُنظَّمة تزيد بشكل كبير من المخاطر.
🛡️ كيف تحمي نفسك وتحافظ على أموالك بأمان:
استخدم دائمًا الإسكرو (Escrow) الرسمي: في عمليات التبادل P2P، استخدم حصريًا نظام الإيداع/الضمان الخاص بـ Binance. لا تُطلق أي عملات مشفّرة قبل أن يتم تعويض مبلغ الفيات (fiat) فعليًا وتوافره في حسابك البنكي.
تحقّق على البلوكشين (Explorer): لا تثق فقط بلقطات الشاشة (prints) التي يرسلها المشتري. افتح مستكشف الشبكة (مثل BscScan أو Etherscan أو TronScan) وتحقق من Hash الخاص بالمعاملة وعنوان المُرسل.
تحقق من عقد الرمز: إذا كنت تتلقى رمزًا غير معروف أو عملات بديلة (altcoins)، فتأكد أن العقد يطابق بالضبط العقد الرسمي المدرج في مواقع موثوقة مثل CoinMarketCap أو CoinGecko.
احذر من العروض "التي تبدو جيدة جدًا لتكون حقيقية": هوامش أرباح أعلى بكثير من السوق في المعاملات المباشرة عادةً ما تُخفي فخاخًا.
تبدأ سلامة مجتمعنا من المعلومات التي نشاركها. شارك هذا المنشور مع الأصدقاء والمجموعات لتحصين شبكتنا ضد المحتالين! 🔒💪
#BinanceSquareFamily #CryptoEducation💡🚀 #P2PSafety #AlertaDeSeguranca

