
🚨 تم اختلاس 3.5 مليار دولار! وقوع حادث أمني كبير في Bitget
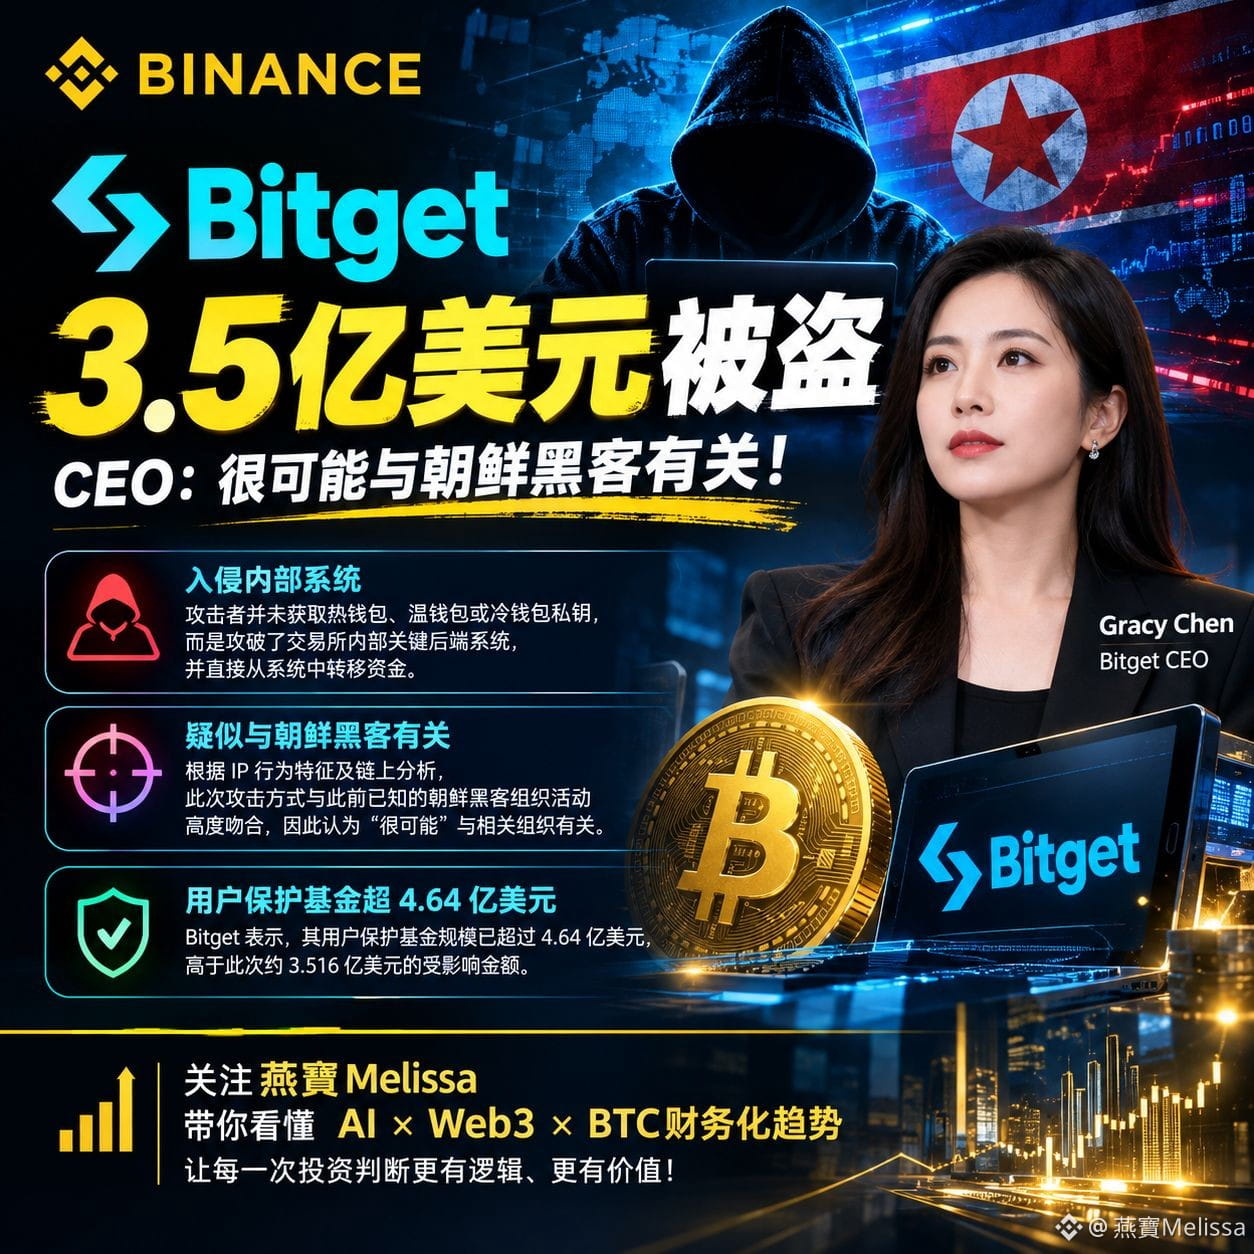
في 24 سبتمبر، اكتشفت Bitget خروجًا غير مصرح به لأموال من عدة محافظ ساخنة، وأكدت الجهة الرسمية أن الأصول المتأثرة تبلغ حوالي 351.6 مليون دولار.
الأكثر لفتًا للانتباه هو:
🔴 هل تم سرقة المفاتيح الخاصة؟
صرّحت الرئيسة التنفيذية في Bitget، Gracy Chen، بأن المهاجمين لم يحصلوا على المفاتيح الخاصة للمحافظ الساخنة أو الدافئة أو الباردة، بل قاموا باختراق النظام الخلفي الحاسم داخل البورصة، عبر تزوير بيانات المعاملات لتفعيل عملية التفويض وبالتالي تحويل الأموال.
🔴 يُشتبه أن الأمر مرتبط بتنظيم قراصنة من كوريا الشمالية؟
قالت Gracy Chen إنه ووفقًا لسمات سلوك IP المتاحة حاليًا وتحليل السلسلة على السلسلة، فإن طريقة هذا الهجوم تتطابق بشكل كبير مع أنشطة قراصنة كوريا الشمالية المعروفة سابقًا؛ لذلك يُعتقد أنها «على الأرجح» مرتبطة بالجهة ذات الصلة. ويظل هذا التفسير ضمن نطاق التحقيقات، وليس حكمًا قضائيًا نهائيًا.
🔴 ماذا عن أصول المستخدمين؟
تذكر Bitget أن صندوق حماية مستخدميها يتجاوز حاليًا 464 مليون دولار، أي أعلى من مبلغ الأصول المتأثرة في هذا الحادث بنحو 351.6 مليون دولار؛ كما أن التداول والإيداع ما زالا مستمرين، بينما تم إيقاف السحب مؤقتًا لإجراء مراجعة أمنية.
ما الذي يستحق أن يفكر فيه القطاع فعلًا في هذه الواقعة هو:
ربما ليس «ما إذا كانت المفاتيح الخاصة قد تسربت»، بل:
إذا لم يكن على المهاجمين الحصول على المفاتيح الخاصة أيضًا، بل تمكنوا من اختراق النظام الخلفي للبورصة وتفعيل عملية التفويض—فأين تقع الحدود الأمنية الفعلية للبورصات المركزية؟
بالنسبة للمستخدم العادي، ما ينبغي أن يركز عليه هو👇
• بنية محافظ البورصة
• هل يتم عزل المفاتيح الخاصة وصلاحيات النظام الخلفي
• آليات إدارة المخاطر والتواقيع المتعددة
• هل صندوق حماية المستخدمين حقيقي وشفاف وقابل للتغطية
• متى ستستأنف عمليات السحب بعد وقوع حادث أمني كبير
تذكّرنا واقعة 351.6 مليون دولار مرة أخرى بأن:
🔐 أمن الأصول ≠ مجرد «أمن المفاتيح الخاصة»
🏦 أمن البورصة ≠ مجرد «أمن المحفظة الباردة»
🧠 الأمان الحقيقي هو منظومة متكاملة من الصلاحيات والنظام والإجراءات إلى المراقبة على السلسلة.
#Bitget遭黑客攻击损失3.52亿美元
$BTC
$ETH
$BNB
في 24 سبتمبر، اكتشفت Bitget خروجًا غير مصرح به لأموال من عدة محافظ ساخنة، وأكدت الجهة الرسمية أن الأصول المتأثرة تبلغ حوالي 351.6 مليون دولار.
الأكثر لفتًا للانتباه هو:
🔴 هل تم سرقة المفاتيح الخاصة؟
صرّحت الرئيسة التنفيذية في Bitget، Gracy Chen، بأن المهاجمين لم يحصلوا على المفاتيح الخاصة للمحافظ الساخنة أو الدافئة أو الباردة، بل قاموا باختراق النظام الخلفي الحاسم داخل البورصة، عبر تزوير بيانات المعاملات لتفعيل عملية التفويض وبالتالي تحويل الأموال.
🔴 يُشتبه أن الأمر مرتبط بتنظيم قراصنة من كوريا الشمالية؟
قالت Gracy Chen إنه ووفقًا لسمات سلوك IP المتاحة حاليًا وتحليل السلسلة على السلسلة، فإن طريقة هذا الهجوم تتطابق بشكل كبير مع أنشطة قراصنة كوريا الشمالية المعروفة سابقًا؛ لذلك يُعتقد أنها «على الأرجح» مرتبطة بالجهة ذات الصلة. ويظل هذا التفسير ضمن نطاق التحقيقات، وليس حكمًا قضائيًا نهائيًا.
🔴 ماذا عن أصول المستخدمين؟
تذكر Bitget أن صندوق حماية مستخدميها يتجاوز حاليًا 464 مليون دولار، أي أعلى من مبلغ الأصول المتأثرة في هذا الحادث بنحو 351.6 مليون دولار؛ كما أن التداول والإيداع ما زالا مستمرين، بينما تم إيقاف السحب مؤقتًا لإجراء مراجعة أمنية.
ما الذي يستحق أن يفكر فيه القطاع فعلًا في هذه الواقعة هو:
ربما ليس «ما إذا كانت المفاتيح الخاصة قد تسربت»، بل:
إذا لم يكن على المهاجمين الحصول على المفاتيح الخاصة أيضًا، بل تمكنوا من اختراق النظام الخلفي للبورصة وتفعيل عملية التفويض—فأين تقع الحدود الأمنية الفعلية للبورصات المركزية؟
بالنسبة للمستخدم العادي، ما ينبغي أن يركز عليه هو👇
• بنية محافظ البورصة
• هل يتم عزل المفاتيح الخاصة وصلاحيات النظام الخلفي
• آليات إدارة المخاطر والتواقيع المتعددة
• هل صندوق حماية المستخدمين حقيقي وشفاف وقابل للتغطية
• متى ستستأنف عمليات السحب بعد وقوع حادث أمني كبير
تذكّرنا واقعة 351.6 مليون دولار مرة أخرى بأن:
🔐 أمن الأصول ≠ مجرد «أمن المفاتيح الخاصة»
🏦 أمن البورصة ≠ مجرد «أمن المحفظة الباردة»
🧠 الأمان الحقيقي هو منظومة متكاملة من الصلاحيات والنظام والإجراءات إلى المراقبة على السلسلة.
#Bitget遭黑客攻击损失3.52亿美元
$BTC
$ETH
$BNB