#BTC☀ $BNB 📉📉📉📉📉📉
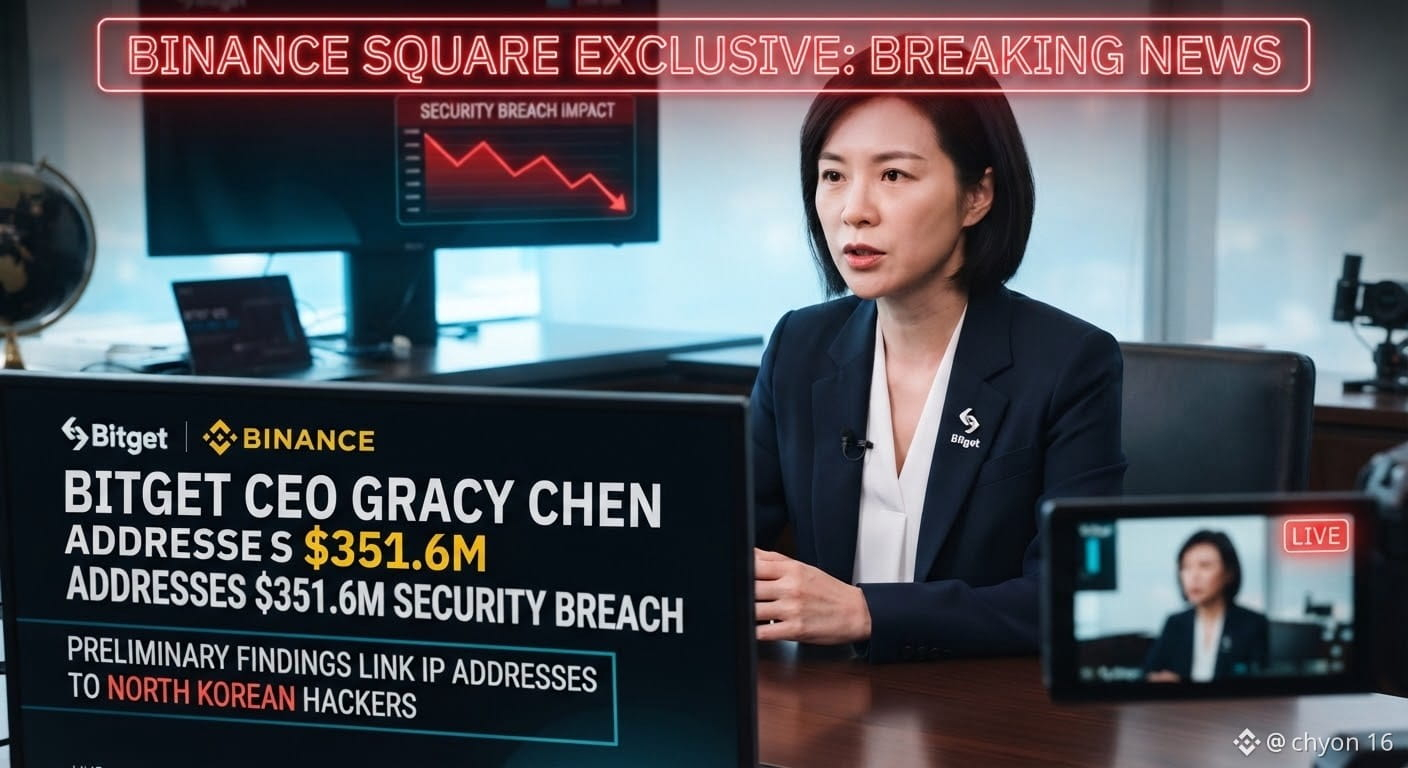
قالت الرئيسة التنفيذية في Bitget، غراسي تشين، إن قراصنة من كوريا الشمالية قد يكونون وراء اختراق أمني بقيمة 351.6 مليون دولار تعرضت له البورصة يوم الخميس، وذلك استنادًا إلى نتائج أولية ربطت عناوين IP بخدمات VPN استخدمها فريق من كوريا الشمالية، وفقًا لما ذكره موقع Cointelegraph. وخلال حديثها في جلسة أسئلة وأجوبة مباشرة على X بعد الحادث، قالت تشين إن مُحققي الأمن سجّلوا أوجه تشابه مع هجمات سابقة من كوريا الشمالية، وإن البورصة لا تعتقد أن الاختراق كان من داخل الشركة. وقالت: "لقد حددنا بعض عناوين IP التي تتوافق مع اختيارات شبكة VPN الخاصة بمجموعة من جمهورية كوريا الشعبية الديمقراطية"، في إشارة إلى كوريا الشمالية، مضيفةً أن "النمط يبدو جدًا مماثلًا لما فعله الفريق الكوري الشمالي من قبل."
وكشفت تشين أن القراصنة اخترقوا أنظمة Bitget ونقلوا الأموال مباشرة بدلًا من تزوير طلبات سحب المستخدمين. وقالت: "لم يقوموا بتزوير طلبات سحب المستخدمين، ولم يحصلوا على مفاتيحنا الخاصة لمحفظة التخزين البارد وأي محفظة ساخنة أو دافئة"، مضيفةً أن المحققين ما زالوا يحددون أي الأنظمة تم اختراقها وكيف حصل المهاجمون على الوصول. وقد ارتبط قراصنة كوريا الشمالية بما يُقدّر بنحو 2.02 مليار دولار من سرقات العملات المشفرة في 2025، بما في ذلك اختراق Bybit البالغ نحو 1.5 مليار دولار الذي نسبتْه هيئة FBI إلى كوريا الشمالية.
وتأتي هذه التعليقات بعد تقرير Bitget عن عمليات تحويل غير مصرح بها أثرت على أجزاء من بنية محافظها الساخنة والدافئة يوم الخميس، بينما ظلت عمليات السحب معلقة وقت نشر التقرير. وخلال جلسة الأسئلة والأجوبة، قالت تشين إن بعض الأموال المسروقة تمت استعادتها، دون تحديد مبلغ، وأن البورصة تعمل مع مؤسسات بلوكتشين وشركاء آخرين على جهود الاسترداد.
قالت الرئيسة التنفيذية في Bitget، غراسي تشين، إن قراصنة من كوريا الشمالية قد يكونون وراء اختراق أمني بقيمة 351.6 مليون دولار تعرضت له البورصة يوم الخميس، وذلك استنادًا إلى نتائج أولية ربطت عناوين IP بخدمات VPN استخدمها فريق من كوريا الشمالية، وفقًا لما ذكره موقع Cointelegraph. وخلال حديثها في جلسة أسئلة وأجوبة مباشرة على X بعد الحادث، قالت تشين إن مُحققي الأمن سجّلوا أوجه تشابه مع هجمات سابقة من كوريا الشمالية، وإن البورصة لا تعتقد أن الاختراق كان من داخل الشركة. وقالت: "لقد حددنا بعض عناوين IP التي تتوافق مع اختيارات شبكة VPN الخاصة بمجموعة من جمهورية كوريا الشعبية الديمقراطية"، في إشارة إلى كوريا الشمالية، مضيفةً أن "النمط يبدو جدًا مماثلًا لما فعله الفريق الكوري الشمالي من قبل."
وكشفت تشين أن القراصنة اخترقوا أنظمة Bitget ونقلوا الأموال مباشرة بدلًا من تزوير طلبات سحب المستخدمين. وقالت: "لم يقوموا بتزوير طلبات سحب المستخدمين، ولم يحصلوا على مفاتيحنا الخاصة لمحفظة التخزين البارد وأي محفظة ساخنة أو دافئة"، مضيفةً أن المحققين ما زالوا يحددون أي الأنظمة تم اختراقها وكيف حصل المهاجمون على الوصول. وقد ارتبط قراصنة كوريا الشمالية بما يُقدّر بنحو 2.02 مليار دولار من سرقات العملات المشفرة في 2025، بما في ذلك اختراق Bybit البالغ نحو 1.5 مليار دولار الذي نسبتْه هيئة FBI إلى كوريا الشمالية.
وتأتي هذه التعليقات بعد تقرير Bitget عن عمليات تحويل غير مصرح بها أثرت على أجزاء من بنية محافظها الساخنة والدافئة يوم الخميس، بينما ظلت عمليات السحب معلقة وقت نشر التقرير. وخلال جلسة الأسئلة والأجوبة، قالت تشين إن بعض الأموال المسروقة تمت استعادتها، دون تحديد مبلغ، وأن البورصة تعمل مع مؤسسات بلوكتشين وشركاء آخرين على جهود الاسترداد.