

منصة Bitget تتعرض لاختراق في محافظ بقيمة 351.6 مليون دولار: تفصيل كامل للحادث
في 24 سبتمبر 2026، هزّ عالم العملات الرقمية نبأ وقوع اختراق أمني كبير في منصة Bitget، إحدى أكبر منصات التداول المركزية في العالم. وقد تمت سرقة ما يقدّر بنحو 351.6 مليون دولار من الأصول من محافظ المنصة في هجوم متطور، تم ربطه منذ ذلك الحين بمهاجمين من كوريا الشمالية. يستعرض هذا المقال تسلسل الأحداث الزمني، والنتائج المترتبة، وما يعنيه ذلك بالنسبة لصناعة العملات المشفرة.
الخط الزمني للهجوم
تم رصد الاختراق لأول مرة في 24 سبتمبر 2026، عند 18:31 بتوقيت UTC. أشارت أنظمة أمن Bitget إلى عمليات تحويل غير مصرح بها انطلقت من جزء من بنية محافظها الساخنة والدافئة. فعّلت البورصة فورًا بروتوكولات الاستجابة للطوارئ وعلّقت جميع عمليات السحب كتدبير احترازي.
خلال نحو ساعة واحدة، بدأ محللو السلسلة وشركات الأمن في تتبع تدفق الأموال. تم نقل ما يقارب 183 مليون دولار** من أموال مختلفة من عدة محافظ مُعنونة على أنها تابعة لـ Bitget إلى عنوان جديد تم إنشاؤه حديثًا. وكانت الإشارة الدالة بشكل خاص أن المهاجم قام بسرعة بتبديل **19.67 مليون دولار في USDT0 إلى 7,111 ETH خلال ست دقائق فقط عبر منصات تداول لامركزية، مع دفع علاوة تصل إلى 5% فوق سعر السوق — وهو مؤشر كلاسيكي على أن المهاجم يعطي الأولوية للسرعة على حساب التكلفة.
الأصول المسروقة: ما الذي تم أخذه؟
أثناء استمرار التحقيقات على السلسلة، أصبحت الصورة الكاملة لعملية السرقة أوضح. وقّعت شركة Lookonchain، وهي جهة بارزة لتحليلات البيانات على السلسلة، تحديثًا لإجمالي الأصول المسروقة ليصل إلى ما يقارب 356.86 مليون دولار.
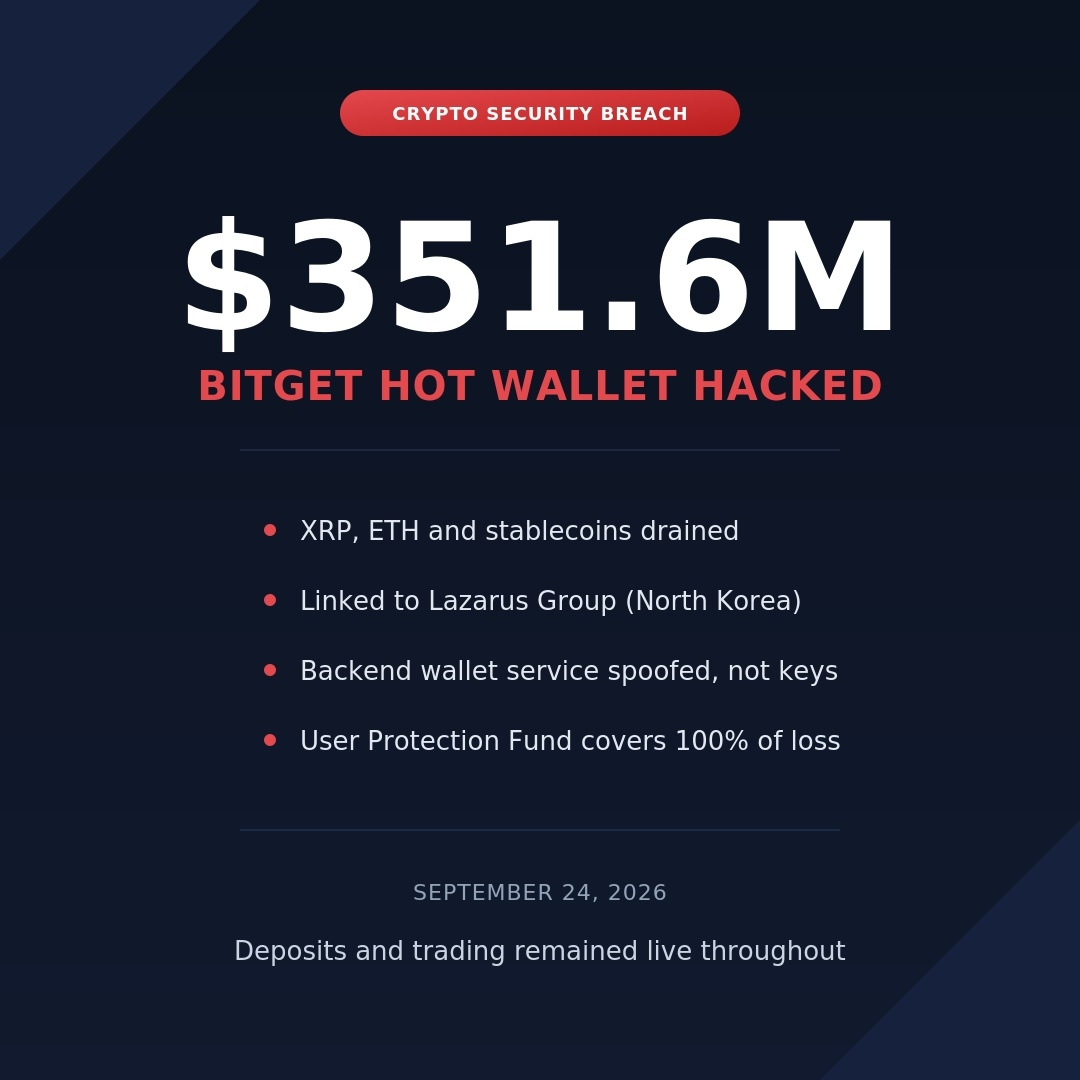
تفصيل الأصول المسروقة كالتالي:
· XRP: 102,926,478 توكنًا (~157.48 مليون دولار) — أكبر جزء من الأموال المسروقة.
· ETH: 31,890 توكنًا (~85.75 مليون دولار).
· العملات المستقرة: 34.75 مليون USDT، و21.05 مليون USDC، و19.67 مليون USD₮0.
· أصول أخرى: بما في ذلك 3,000 XAUt (~12.82 مليون دولار)، و12,719 BNB (~9.88 مليون دولار)، و821,012 AVAX (~8.38 مليون دولار)، و20.59 مليون TRX (~7.07 مليون دولار).
قام المخترق بسرعة بتحريك الأموال المسروقة عبر سلاسل مختلفة، مع تجميع جزء كبير منها في Ethereum. وبحلول 25 سبتمبر، كانت عناوين EVM التابعة للمخترق تمتلك ما يقارب 68,500 ETH، بقيمة تقارب 184 مليون دولار. واحتوت عناوين إضافية على XRP وTRX المسروقة.
استجابة Bitget: "ليس اختراق FTX التالي"
تحدثت الرئيسة التنفيذية لـ Bitget، Gracy Chen، عن الحادثة مباشرة في جلسة AMA مباشرة، بهدف طمأنة المستخدمين. وأكدت أن محافظ البورصة الباردة ظلت آمنة بالكامل، وأن التأثير اقتصر على جزء من طبقات المحافظ الساخنة والدافئة.
ورد في إشعارها الأمني الرسمي أن Bitget قالت:
"أموال المستخدمين آمنة. المبلغ الكامل لهذا العجز يقع ضمن تغطية صندوق حماية مستخدمي Bitget، والذي يمتلك حاليًا أكثر من 464 مليون دولار".
أكدت البورصة أن الخسارة الكاملة البالغة 351.6 مليون دولار سيتم تغطيتها من صندوق حماية المستخدمين، بما يضمن عدم خسارة أي مستخدم لأرصده. تم إيقاف عمليات السحب مؤقتًا، لكن تقرر استئنافها بعد مراجعة أمنية شاملة. كما استمرت الإيداعات والتداول في العمل بشكل طبيعي خلال فترة الحادثة.
كما شددت Chen على أن هذه الحادثة لا تشير إلى انهيار على غرار FTX، قائلة: "لن نهرب من هذا، وسيُحاسَب كل دولار".
كيف حدث الاختراق؟
وفقًا للتحقيق الأولي الذي أجرته Bitget، لم تكن الهجمة نتيجة تسرب مفتاح خاص. بدلًا من ذلك، قام المهاجمون باختراق خدمة محفظة خلفية أساسية واستخدموها لتزوير بيانات المعاملات، ما أدى إلى خداع عملية تفويض البورصة لإطلاق الأموال.
تجاوزت هذه الطريقة الحاجة إلى المفاتيح الخاصة، ما سمح للمهاجم بنقل الأموال مباشرة خارج المنصة. وما زال المحققون يعملون لتحديد نقطة الدخول الدقيقة، وتفيد بعض التقارير بوجود احتمال لهجوم عبر سلسلة توريد برمجيات لجهة خارجية.
من يقف وراء الهجوم؟
تشير الأدلة الأولية بقوة إلى مجموعة Lazarus، وهي منظمة قرصنة سيئة السمعة تدعمها الدولة في كوريا الشمالية. وأشارت الرئيسة التنفيذية Gracy Chen إلى أن بعض عناوين IP المستخدمة من قبل المهاجمين أظهرت "أنماطًا شديدة الاتساق" مع خدمات VPN سبق أن استخدمتها جماعات القرصنة الكورية الشمالية.
دعمت هذا التقييمات عدة محللين على السلسلة، من بينهم Specter وConor Grogan، حيث لاحظوا أن توقيت الهجوم ومنهجيته تتوافق مع تكتيكات مجموعة Lazarus المعروفة. وقد كانت المجموعة مسؤولة عن العديد من عمليات سرقة العملات الرقمية عالية الأثر، بما في ذلك اختراق Bybit بقيمة 1.4 مليار دولار في 2025، وأكثر من نصف الـ 1.1 مليار دولار المسروقة في النصف الأول من 2026 وحده.
ماذا سيحدث بعد ذلك؟
كلفت Bitget فريق أمن تابعًا لجهة خارجية لإجراء تحقيق جنائي مستقل في الاختراق. وتعهدت البورصة بنشر تقرير كامل عن الحادث، بما في ذلك تحليل السبب الجذري، خلال 24 ساعة من الإشعار الأولي.
سيُستأنف السحب بعد إزالة جميع مخاطر الأمان المحتملة. وفي الوقت الحالي، حثت Bitget المستخدمين على التزام الهدوء، مؤكدة أن أرصدة حساباتهم دقيقة وأن أصولهم محمية.
تُعد هذه الحادثة تذكيرًا صارخًا بمخاطر الاعتماد على البورصات المركزية. ورغم أن صندوق حماية Bitget قد خفف الأثر المالي على المستخدمين، فإن الاختراق يبرز استمرار التهديد الذي يشكله مجرمو الإنترنت المحترفون في مجال العملات الرقمية..