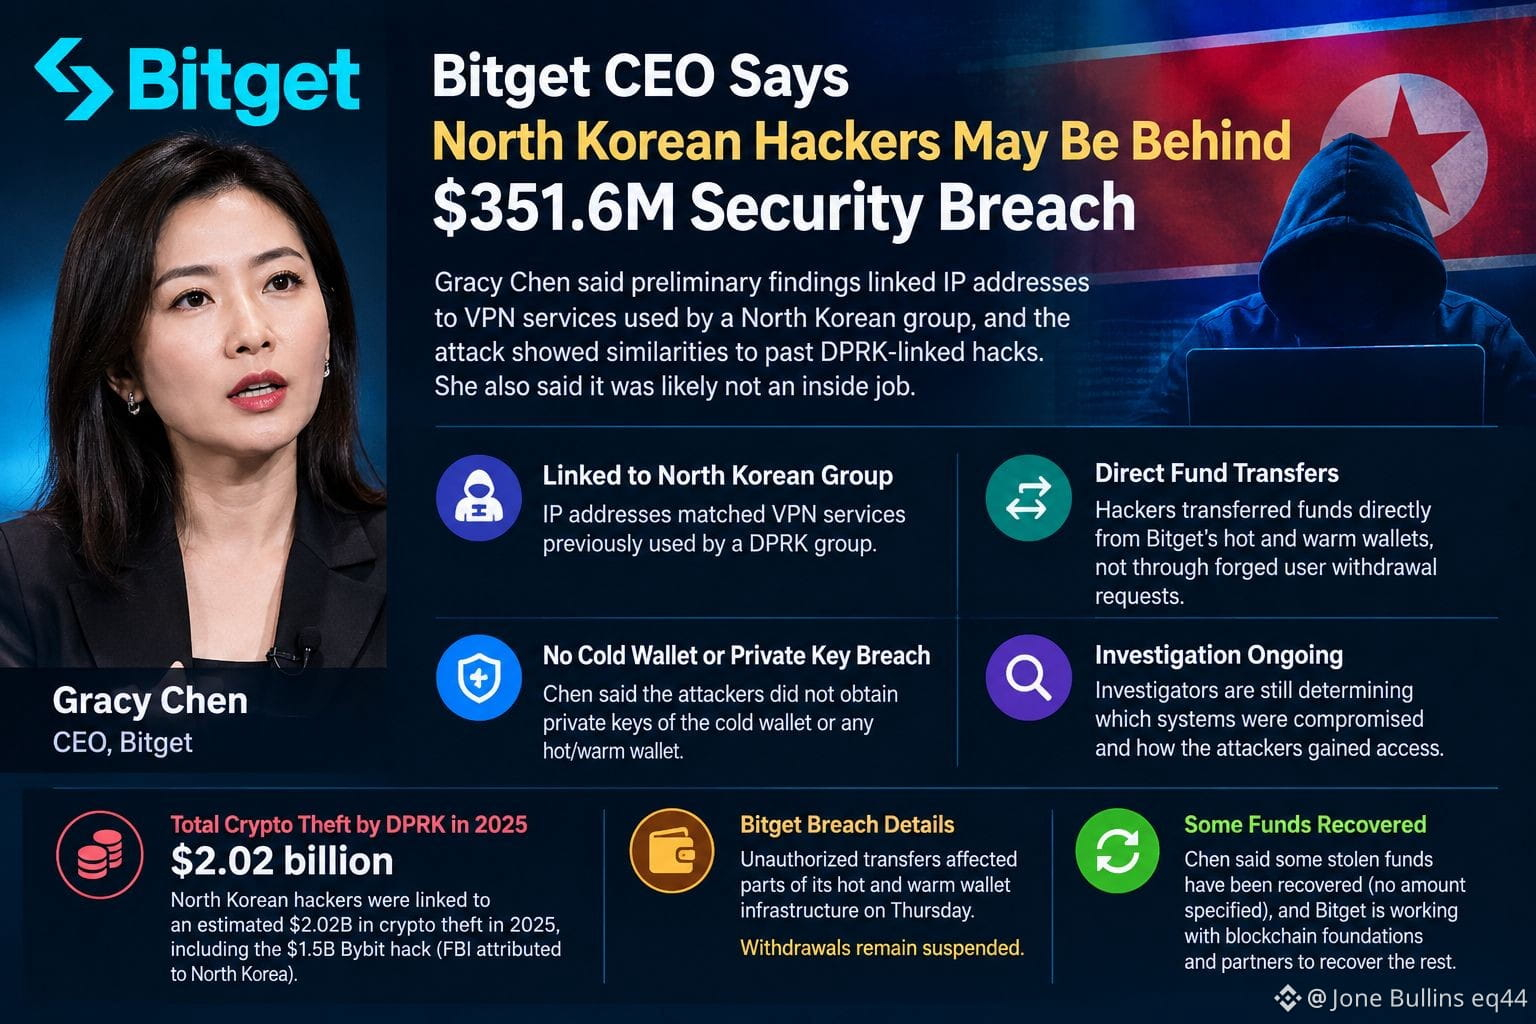
قالت الرئيسة التنفيذية لبورصة بيتجيت، غرايسي تشين، إن قراصنة من كوريا الشمالية قد يكونون وراء اختراق أمني للبورصة بقيمة 351.6 مليون دولار، مشيرةً إلى عناوين IP مرتبطة بشبكات VPN كانت تستخدم سابقًا من قبل مجموعة كورية شمالية. وأضافت أن الهجوم بدا مشابهًا للاختراقات المشفرة السابقة المرتبطة بحزب/جمهورية كوريا الديمقراطية الشعبية (DPRK)، وأنه من المرجح ألا يكون عملاً من الداخل.
وقالت تشين إن القراصنة نقلوا الأموال مباشرةً من أجزاء أنظمة المحفظة الساخنة والدافئة لبيتجيت دون الوصول إلى المفاتيح الخاصة لمحافظ باردة أو تزوير عمليات السحب من المستخدمين. وما زال المحققون يحددون كيف تمكن المهاجمون من الحصول على الوصول. ويُذكر أن بعض الأموال المسروقة تم استردادها، بينما تعمل بيتجيت مع شركاء في سلسلة الكتل لاسترداد الباقي.$NVDAB $NVDA.US $GOOGL.US #FedProposesRulesForBankIssuedStablecoins #FedOctoberRateHikeOddsRiseTo69.7%
وقالت تشين إن القراصنة نقلوا الأموال مباشرةً من أجزاء أنظمة المحفظة الساخنة والدافئة لبيتجيت دون الوصول إلى المفاتيح الخاصة لمحافظ باردة أو تزوير عمليات السحب من المستخدمين. وما زال المحققون يحددون كيف تمكن المهاجمون من الحصول على الوصول. ويُذكر أن بعض الأموال المسروقة تم استردادها، بينما تعمل بيتجيت مع شركاء في سلسلة الكتل لاسترداد الباقي.$NVDAB $NVDA.US $GOOGL.US #FedProposesRulesForBankIssuedStablecoins #FedOctoberRateHikeOddsRiseTo69.7%