


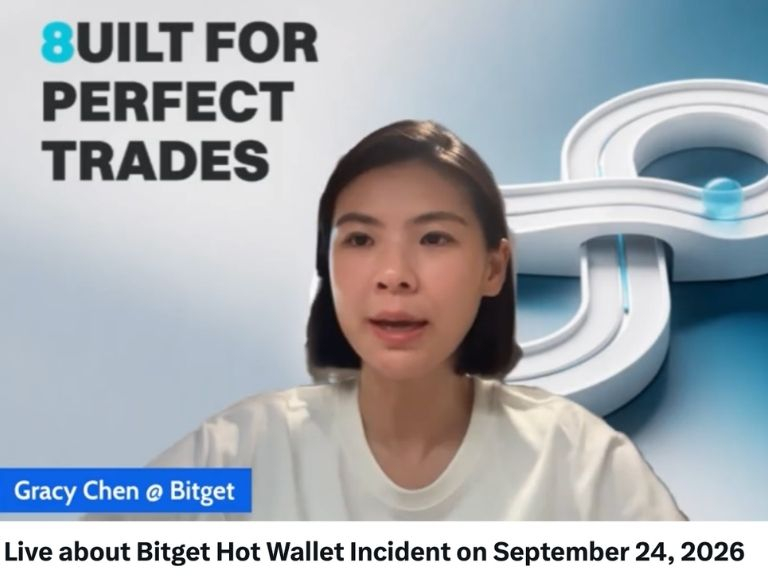
بعد أن تعرضت Bitget لتحويل أصول غير مُصرّح به بقيمة تقارب 3.51 مليار دولار، قامت الرئيسة التنفيذية Gracy Chen ببدء بث مباشر طويل في غضون ساعات من وقوع الحادث، مع الاستمرار في تحديث المجتمع حول تقدم التحقيق. وبالمقارنة مع Bitget التي أكدت في وقت أبكر أنها تحقق فقط من بعض المحافظ الساخنة وأن المحافظ الساخنة تأثرت، كشفت Chen خلال البث بشكل أعمق عن مسار الهجوم وتوزيع الأصول المسروقة وأسباب إيقاف عمليات السحب. وفي الوقت نفسه، قام مُحقّق السلسلة Specter بربط جزء من XRP المسروق بحادث اختراق AFX الذي وقع في يوليو من هذا العام، ما دفع مزيدًا من الاتهامات نحو مجموعة Lazarus في كوريا الشمالية.
ومن الجدير بالذكر أنه عندما تعرضت Bybit لهجوم إلكتروني كبير بمستوى 1.4 مليار دولار العام الماضي، كانت Bitget قد قدمت في الوقت الفعلي دعماً للسيولة عبر توفير 40 ألف ETH. أما الآن فقد تبدلت الأدوار؛ إذ صرّح الرئيس التنفيذي لـ Bybit Ben Zhou علنًا بأنه مستعد لمساعدة Bitget، وسيقوم عبر منصة LazarusBounty بالمساعدة في تتبع الأموال المسروقة.
Bitget ليست حالة تسرب مفاتيح خاصة، المتسللون اخترقوا «نظامًا خلفيًا حاسمًا»
فريق الأمان في Bitget حدد مبدئيًا مصدر الهجوم. وقالت Gracy Chen إن المهاجم اخترق «نظامًا خلفيًا حاسمًا (critical backend system)» ضمن البنية التحتية لمحفظة Bitget. وباستخدام بيانات معاملات مزيفة من خلال النظام المخترَق، تم تفعيل إجراء التفويض في Bitget لتحويل الأموال إلى الخارج. وبعبارة أخرى، فإن اتجاه التحقيق حاليًا ليس حصول المهاجم على مفاتيح المحفظة الخاصة مباشرة، بل السيطرة على النظام الخلفي قبل عملية تفويض المعاملات.
أكدت Chen أنه يمكن حاليًا استبعاد تسرب المفاتيح الخاصة، كما أن Bitget أنهت السيطرة على الخسائر، ولم تظهر أي تحويلات غير مصرح بها منذ ذلك الحين. ومع ذلك، لا يزال التحقيق قائمًا حول كيفية حصول المهاجم على صلاحيات هذا النظام الخلفي، وقد وعدت Bitget بنشر تقرير تقني كامل بعد تأكيد التفاصيل.
أكدت Chen خلال البث المباشر كذلك أن الجزء الرئيسي المتأثر يتمثل في المحافظ الساخنة (hot wallets) وبعض المحافظ الساخنة الأخرى بكمية محدودة. وكان أكبر خسارة في معاملة واحدة ناتجة عن محفظة ساخنة واحدة لـ XRP. ومن حيث السلاسل، فإن XRP وEthereum هما أكبر سلسلتين في الخسائر، كما توجد أيضًا عمليات على Arbitrum وOptimism وBase وBNB Smart Chain وAvalanche وغيرها من الشبكات.
حوالي 19 معاملة مؤكدة وجهتها إلى المتسللين، وتركيز الهجوم لم يستغرق أقل من ساعة
كشفت Gracy Chen أيضًا لأول مرة عن تسلسل زمني أدق للهجوم. لاحظ فريق Bitget خلال ساعات قليلة بعد وقوع الحادث حوالي 52 عملية تحويل ذات معنى نسبيًا، لكن من بينها عمليات تحويل داخلية عاجلة أجرتها Bitget لحماية الأصول المتبقية، إضافة إلى بعض عمليات سحب يقوم بها مستخدمون عاديون؛ لذلك لا يمكن اعتبارها كلها عمليات هجوم.
حاليًا، تقدر Bitget أنه تم تأكيد تحويل حوالي 19 معاملة إلى عناوين المهاجم، بإجمالي خسائر تقارب 351 مليون دولار أمريكي.
حدث أول تحويل غير طبيعي في 24 سبتمبر عند 18:31 بالتوقيت العالمي المنسق (UTC)، وكان يخص بشكل أساسي ETH. وبعد نحو نصف ساعة، بدأت تظهر عمليات تحويل كبيرة النطاق من محافظ ساخنة لـ XRP، واستمر التحويل المركز للمهاجم تقريبًا حتى 19:16 UTC.
قالت Gracy Chen إن Bitget ما تزال تتحقق من صلاحيات تركها المهاجم، وما إذا كان هناك خطر اختراق ثانوي (التسلل من جديد)، لذلك فإن إيقاف عمليات السحب ليس بسبب نقص في الأموال. بل لأن الأوضاع لم تكن قد تم توضيحها بالكامل قبل تحديد الثغرة، وذلك لتجنب قيام المهاجم باستخدام القناة التفويضية نفسها مرة أخرى لتحويل الأصول.
لماذا لا يمكن استعادة عمليات السحب بسرعة مثل Bybit؟
أشارَت Gracy Chen إلى أن نمط الهجوم الذي تعرضت له Bitget عام 2025 وBybit لا يشبه بعضها. في ذلك الوقت، كانت المشكلة الأساسية هي اختراق الواجهة الأمامية لمحفظة Safe متعددة التوقيع، حيث قام المهاجم بتعديل الواجهة، ما جعل الموقّعين يعتقدون أنهم يقومون بمعاملة طبيعية. وفي النهاية وُقّعت معاملة خبيثة. كما كانت الأصول المسروقة مركزة بشكل كبير في ETH. لذلك، بعد عزل مشكلة تلك المحفظة وإضافة سيولة ETH قصيرة الأجل، بقيت أنظمة السحب الأخرى قادرة على العمل.
لم يكن اختراق Bitget في هذه المرة مقتصرًا على محفظة واحدة أو عملة واحدة، بل تم استغلال عملية التفويض الخلفية نفسها. كما شمل ذلك عشرات الأصول وامتد عبر عدة سلاسل. وقالت Chen إنه إذا جرى استئناف السحب بالكامل قبل تأكيد السبب الجذري للهجوم، فقد يستخدم المتسللون النظام نفسه مرة أخرى لـ «تزوير معلومات المعاملات»، ما يؤدي إلى خسارة موجة ثانية.
لذلك، تسمح Bitget حاليًا بإيداع الأموال والتداول بشكل طبيعي، لكن عمليات السحب ستستأنف فقط بعد أن يكتمل إصلاح الفريق والتحقق الأمني.
قالت Chen إنها تأمل استعادة عمليات السحب خلال بضع ساعات إلى بضعة أيام، لا خلال أسابيع، لكنها لا ترغب في تقديم وقت محدد غير قابل للضمان قبل أن يؤكد فريق التقنية سلامة الوضع.
Gracy: صندوق الحماية يكفي، لا نخشى عمليات السحب الجماعي (التهافت)
وفيما يتعلق بمسألة قدرة السداد التي يوليها السوق اهتمامًا كبيرًا، أكدَت Chen مرارًا أن Bitget لا تعاني من مشكلة عجز مالي لا على المدى القصير ولا على المدى الطويل.
بلغت قيمة صندوق حماية المستخدمين الذي أعلنته Bitget حاليًا حوالي 464 مليون دولار، وهي في حد ذاتها أكبر من خسارة حوالي 351 مليون دولار. بالإضافة إلى ذلك، قالت Chen إن Bitget تحتفظ أيضًا بأكثر من 1 مليار دولار من أصولها الخاصة على المنصة، بينما تظل أصول المستخدمين محفوظة بنسبة 1:1. لذلك قالت إن تعليق عمليات السحب «ليس بسبب الخوف من السحب، ولا لأننا نخشى التهافت»، بل ببساطة لأننا لم نستبعد بالكامل بعد احتمال أن يقوم المهاجم باستغلال الثغرة مرة أخرى.
أعلنت Bitget منذ وقت قليل أيضًا أن Protection Fund تبلغ قيمته أكثر من 464 مليون دولار سيتم تغطية هذه الخسارة به.
Specter: ربما تكون Bitget قد تعرضت لهجوم من قراصنة كوريين شماليين عبر Lazarus
طرح المحقق على السلسلة Specter (@SpecterAnalyst) أدلة أكثر تحديدًا على السلسلة. وقال Specter إنه ربط هجوم Bitget هذا بعلاقة على السلسلة مع حادثة القرصنة AFX التي وقعت في شهر يوليو من هذا العام. وعند تتبعه لـ XRP المسروق من Bitget، وجد Specter أنه بعد التحويل عبر السلاسل، يمكن للأموال أن ترتبط مباشرة بمسار الأموال المسروقة في قضية AFX؛ لذلك يرجّح أن يكون هجوم Bitget هذا مرتبطًا أيضًا بـ Lazarus Group. ومع ذلك، ما يزال نسب المسؤولية يتطلب المزيد من الأدلة للتأكيد.
توضيح طارئ من Bitget Wallet: منفصل عن نظام الحفظ بالوكالة لدى البورصة
مع تعرض Bitget Exchange للاختراق، بدأ السوق يتساءل أيضًا عما إذا كانت Bitget Wallet قد تضررت. وعلى الفور، أصدرت Bitget Wallet بيانًا أكدت فيه: «BITGET WALLET IS NOT AFFECTED:Your funds are safe.»
أوضحت Bitget Wallet أنها محفظة ذاتية الحفظ (self-custody)، إذ توجد أصول المستخدمين مباشرة على السلسلة ويتم التحكم بها من قبل المستخدمين أنفسهم، وهي منفصلة عن البنية التحتية لإدارة الأصول بالوكالة الخاصة بـ Bitget Exchange. لذلك لم يؤثر حادث أمان البورصة هذا على Bitget Wallet.
قال Alvin Kan، مدير عمليات/COO في Bitget Wallet، كذلك إن الفريق قام بفحوصات وقائية للأنظمة الداخلية، ولم يجد أي تأثير أمني.
في العام الماضي اقترضت Bitget من Bybit 40 ألف ETH، والآن Ben Zhou ينادي: بدلًا من ذلك، دعونا نساعدهم
بعد تعرض Bybit للاختراق في فبراير 2025 وخروج أكثر من 1.4 مليار دولار من ETH، قامت Bitget بسرعة بتحويل 40 ألف ETH إلى Bybit. في ذلك الوقت كانت قيمتها نحو 106 ملايين دولار أمريكي، ما ساعده على تلبية احتياجات السيولة قصيرة الأجل. وقد أكد Gracy Chen أيضًا آنذاك أن جميع ETH هذه جاءت من أصول Bitget الخاصة، وليست أموال المستخدمين.
والآن، أصبحت Bitget هي الطرف المتعرض للهجوم. كما رد الرئيس التنفيذي لـ Bybit، Ben Zhou، بسرعة عبر الإعلان: «فريق Bybit على أهبة الاستعداد في كل وقت، وسيوفر أي مساعدة نتمكن من تقديمها. لقد سبق أن ساعدتنا Bitget عندما تعرضنا للاختراق.»
قال Zhou إن Bybit تقوم بتحديث LazarusBounty.com الخاص بها، لمساعدة Bitget في التقاط وتتبع تحركات الأموال المسروقة.
هذه المقالة: رد Gracy على تفاصيل اختراق Bitget! توضيح Bitget Wallet أنها لم تتأثر، وBybit تتقدم بالمساعدة، وكان أسبق ظهور في أخبار السلسلة ABMedia.