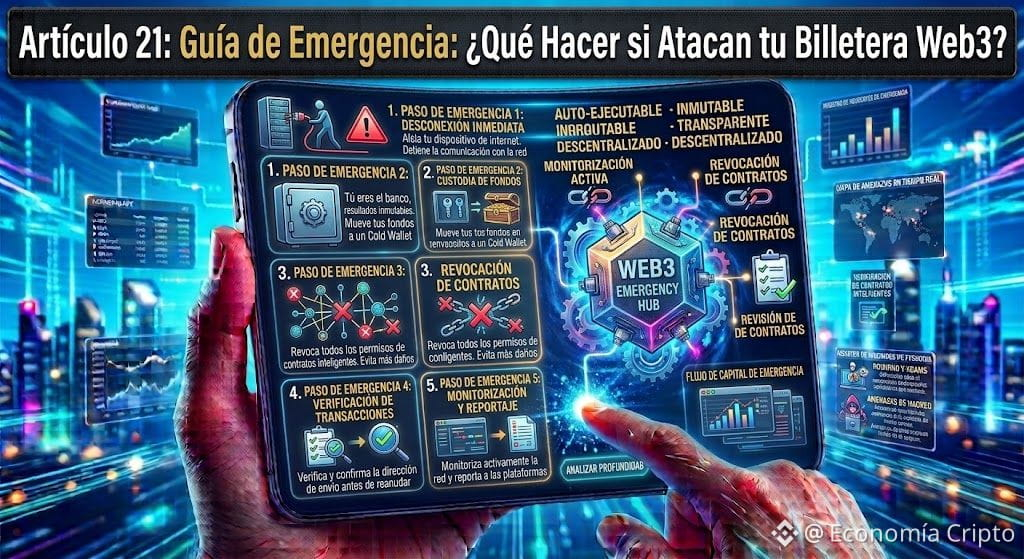
المادة 21: دليل الطوارئ: ماذا تفعل إذا هاجموا محفظتك على الويب 3؟
حتى باستخدام محفظة حارقة (Burner Wallet)، قد يحدث أن تتفاعل عن خطأ مع موقع خبيث. إذا كنت تشك أنك وقّعت تفويضًا مضلِّلًا أو وقعت في هجوم، فربما تكون الهدوء والسرعة هما أفضل حليفين لك.
هذا هو بالضبط ما يجب عليك فعله خطوة بخطوة:
1. افصل الموقع فورًا
افتح تطبيق Web3 أو الإضافة، انتقل إلى قسم "المواقع المتصلة" (Connected Sites) واضغط "فصل" (Disconnect). سيؤدي ذلك إلى قطع الاتصال المباشر بين صفحة الويب المزيفة وتطبيقك.
2. ألغِ الأذونات (Token Approvals)
عندما يهاجمك موقع خبيث، فإنه لا "يُصيب" هاتفك: كل ما يحصل عليه هو إذن لسحب توكناتك.
لإلغاء ذلك، استخدم أداة الأمان الداخلية في محفظتك أو أداة تحقق مثل BscScan Token Approval Checker.
ابحث عن العقد المشبوه واضغط "إلغاء" (Revoke). بدون هذا الإذن، لن يتمكن المهاجم من لمس أي سنت إضافي.
3. هل يجب حذف المحفظة المخترَقة؟
في سلسلة الكتل (blockchain)، العناوين سجلات عامة لا يمكن محوها، لكن يمكنك حذف تلك العنوان من تطبيقك المحمول:
إذا كانت المحفظة قد تعرّضت لكشف ولا تريد إضاعة الوقت في تنظيف الأذونات، فقم بسحب القليل من السنتات التي بقيت نحو حساب آمن.
ادخل إلى إدارة المحافظ داخل تطبيق Binance Web3 واضغط "حذف / إزالة المحفظة".
تم! أنشئ عنوانًا جديدًا خلال 5 ثوانٍ (سمِّه "محفظة التجارب 2") وستحصل على درع نظيف تمامًا وبدون سجل مخاطر.
الدرس التشغيلي الكبير
أكبر ميزة في هذه الاستراتيجية هي أنه إذا تعرّضت محفظة التجارب لهجوم، تبقى أموالك الرئيسية في Binance آمنة بنسبة 100%. تغلق الباب، وتغيّر العنوان، وتواصل استكشاف النظام البيئي بكل راحة.
¡بركات!
#SeguridadCript #BinanceWeb3 #Web3Security #BnbChain #AprendeCripto
$BNB
حتى باستخدام محفظة حارقة (Burner Wallet)، قد يحدث أن تتفاعل عن خطأ مع موقع خبيث. إذا كنت تشك أنك وقّعت تفويضًا مضلِّلًا أو وقعت في هجوم، فربما تكون الهدوء والسرعة هما أفضل حليفين لك.
هذا هو بالضبط ما يجب عليك فعله خطوة بخطوة:
1. افصل الموقع فورًا
افتح تطبيق Web3 أو الإضافة، انتقل إلى قسم "المواقع المتصلة" (Connected Sites) واضغط "فصل" (Disconnect). سيؤدي ذلك إلى قطع الاتصال المباشر بين صفحة الويب المزيفة وتطبيقك.
2. ألغِ الأذونات (Token Approvals)
عندما يهاجمك موقع خبيث، فإنه لا "يُصيب" هاتفك: كل ما يحصل عليه هو إذن لسحب توكناتك.
لإلغاء ذلك، استخدم أداة الأمان الداخلية في محفظتك أو أداة تحقق مثل BscScan Token Approval Checker.
ابحث عن العقد المشبوه واضغط "إلغاء" (Revoke). بدون هذا الإذن، لن يتمكن المهاجم من لمس أي سنت إضافي.
3. هل يجب حذف المحفظة المخترَقة؟
في سلسلة الكتل (blockchain)، العناوين سجلات عامة لا يمكن محوها، لكن يمكنك حذف تلك العنوان من تطبيقك المحمول:
إذا كانت المحفظة قد تعرّضت لكشف ولا تريد إضاعة الوقت في تنظيف الأذونات، فقم بسحب القليل من السنتات التي بقيت نحو حساب آمن.
ادخل إلى إدارة المحافظ داخل تطبيق Binance Web3 واضغط "حذف / إزالة المحفظة".
تم! أنشئ عنوانًا جديدًا خلال 5 ثوانٍ (سمِّه "محفظة التجارب 2") وستحصل على درع نظيف تمامًا وبدون سجل مخاطر.
الدرس التشغيلي الكبير
أكبر ميزة في هذه الاستراتيجية هي أنه إذا تعرّضت محفظة التجارب لهجوم، تبقى أموالك الرئيسية في Binance آمنة بنسبة 100%. تغلق الباب، وتغيّر العنوان، وتواصل استكشاف النظام البيئي بكل راحة.
¡بركات!
#SeguridadCript #BinanceWeb3 #Web3Security #BnbChain #AprendeCripto
$BNB