


قالت غراسي تشين، الرئيسة التنفيذية لشركة Bitget، إن قراصنة كوريين شماليين قد يقفون وراء خرق أمني بقيمة 351.6 مليون دولار تعرضت له المنصة يوم الخميس، مشيرة إلى نتائج أولية تربط عناوين IP بخدمات VPN استخدمتها مجموعة كورية شمالية.
قال تشين، خلال حديثه في جلسة أسئلة وأجوبة مباشرة عقب الحادث على منصة X، إن محققي الأمن كانوا قد سجلوا أوجه تشابه مع هجمات سابقة نفذتها كوريا الشمالية. وقالت إن التبادل لم يعتقد أن الاختراق كان عملاً داخلياً.
“لقد حددنا بعض عناوين IP التي تتطابق مع اختيارات الشبكة الخاصة الافتراضية (VPN) التي تابعة لمجموعة كورية شمالية معينة”، قال تشين، في إشارة إلى جمهورية كوريا الشعبية الديمقراطية.
ارتُبط قراصنة كوريون شماليون بما يقدّر بـ 2.02 مليار دولار في سرقة العملات المشفرة خلال عام 2025، بما في ذلك قرصنة بورصة Bybit التي بلغت نحو 1.5 مليار دولار، والتي عزتْها هيئة التحقيقات الفدرالية (FBI) إلى كوريا الشمالية.
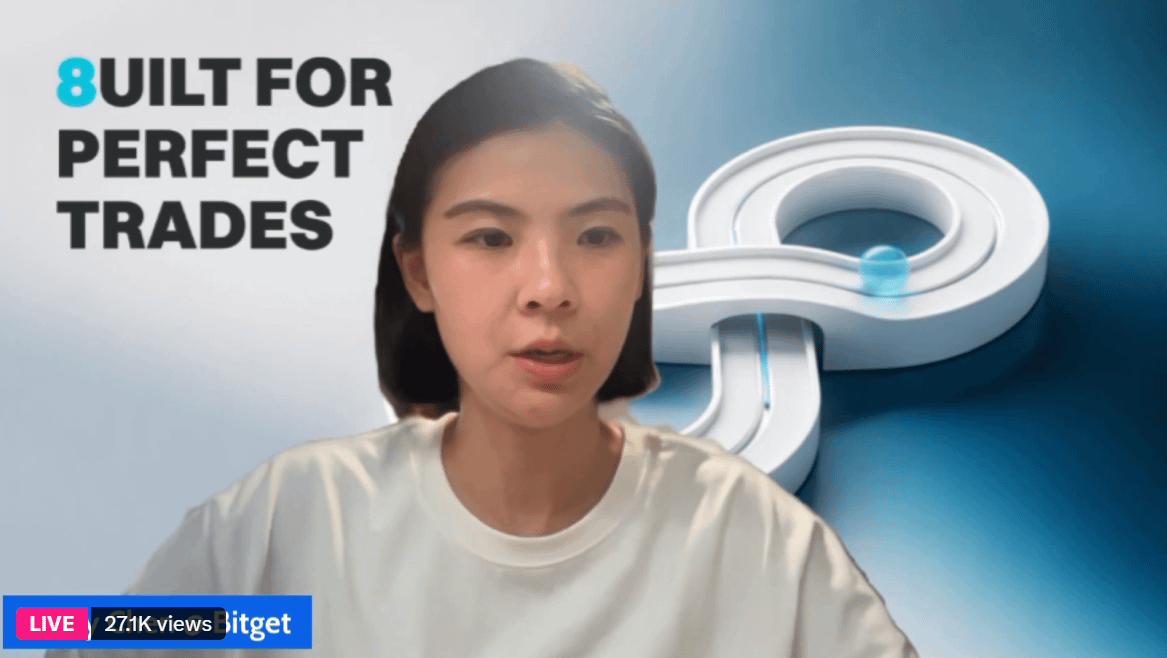
تستضيف الرئيسة التنفيذية لشركة Bitget، غرايسي تشن، بثًا مباشرًا على X بعد ساعات من الاختراق. المصدر: Bitget
وقالت: «يبدو النمط جدًا مثل ما فعله الفريق الكوري الشمالي من قبل».
كما كشفت تشن أن القراصنة اخترقوا أنظمة Bitget ونقلوا الأموال مباشرة، بدلًا من تزوير طلبات سحب المستخدمين.
وقالت: «لم يقوموا بتزوير طلبات سحب المستخدمين، ولم يحصلوا على مفاتيحنا الخاصة لمحفظة البرد وأي محفظة ساخنة أو دافئة»،
قالت تشن إن المحققين ما زالوا يحددون الأنظمة التي تم اختراقها وكيف تمكن المهاجمون من الوصول.
وتأتي هذه التعليقات بعد أن أفادت Bitget بحدوث تحويلات غير مصرح بها أثرت على أجزاء من البنية التحتية لمحافظها الساخنة والدافئة يوم الخميس. ولا تزال عمليات السحب معلّقة في وقت النشر.
خلال جلسة الأسئلة والأجوبة، قالت تشن أيضًا إن بعض الأموال المسروقة تم استردادها، دون تحديد مبلغ. وأضافت أن البورصة تعمل مع مؤسسات بلوكتشين وشركاء آخرين على جهود الاسترداد.
المجلة: آسيا تهيمن على مؤشر تبنّي العملات المشفرة، اختراق Bitget البالغ 351 مليون دولار: آسيا إكسبريس